Wichtige Erkenntnisse
- Internetsicherheit bedeutet, Ihre persönlichen Daten , Konten und Geräte vor Betrug, Malware und anderen Bedrohungen zu schützen. hackers Die
- Klicken Sie nicht auf Links in unerwarteten E-Mails, SMS oder Nachrichten in sozialen Medien. Wenn Sie sich nicht sicher sind, ob ein Link sicher ist, überprüfen Sie ihn vorher mit dem Malwarebytes Scam Link Checker .
- Verwenden Sie lange, einzigartige Passwörter, die in einem Passwortmanager gespeichert sind, und aktivieren Sie die Multi-Faktor-Authentifizierung (MFA).
- Halten Sie Ihr Betriebssystem, Ihre Apps und Ihren Router auf dem neuesten Stand und verwenden Sie Sicherheitssoftware, die Bedrohungen in Echtzeit blockiert.
- Seien Sie vorsichtig bei der Nutzung öffentlicher WLAN-Netze und verwenden Sie ein VPN um Ihre Verbindung zu verschlüsseln.
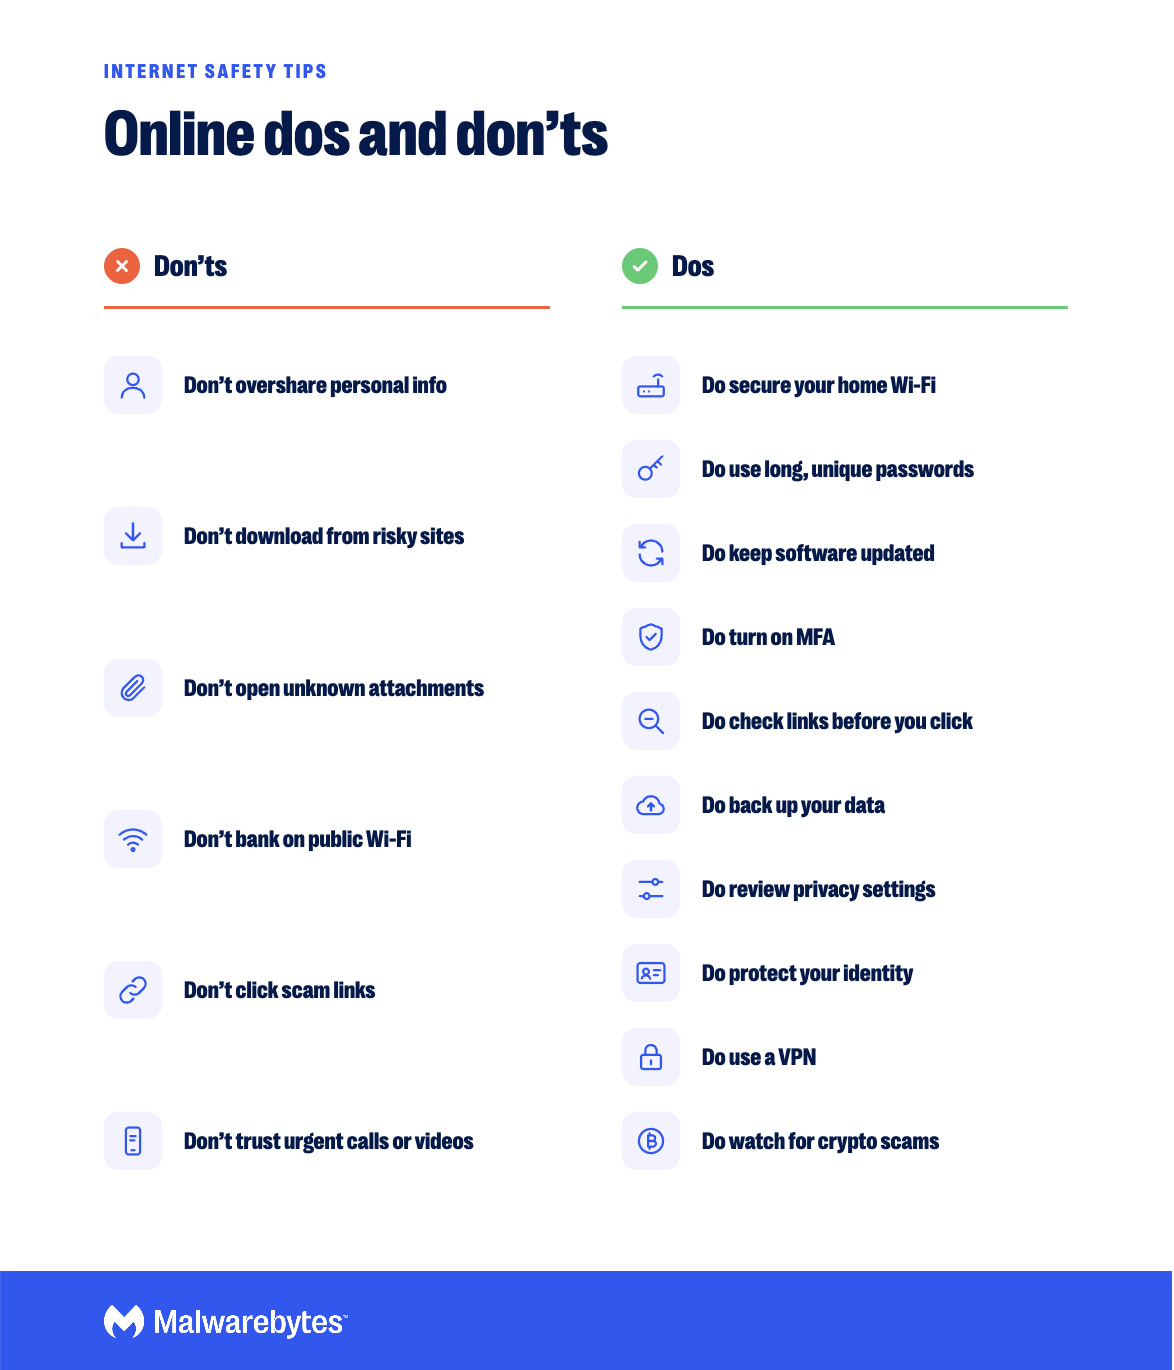
Bleiben Sie online sicher mit diesen Regeln
Internetsicherheit bedeutet, sich selbst, seine Familie und seine Daten online zu schützen. Die Grundlagen sind einfach: Weniger teilen, vor dem Klicken nachdenken, sichere Passwörter mit Zwei-Faktor-Authentifizierung verwenden, Software stets aktuell halten und Sicherheitstools nutzen, die Bedrohungen abwehren, bevor sie Sie erreichen.
Wir nutzen das Internet zum Einkaufen, für Bankgeschäfte, Schule, Arbeit, soziale Kontakte und Unterhaltung – Cyberkriminelle haben daher viele Möglichkeiten, uns zu erreichen. Die folgenden Tipps und Hinweise beschreiben die Gewohnheiten und Einstellungen, die den größten Unterschied machen.
Verhaltensregeln für sicheres Online-Verhalten
1: Geben Sie Ihre persönlichen Daten nicht weiter.
Einer der am häufigsten übersehenen Tipps zur Internetsicherheit betrifft die Weitergabe persönlicher Informationen. Geben Sie Details wie Ihre Wohnadresse, Ihr Geburtsdatum, Ihre Telefonnummer und die Namen Ihrer Haustiere nicht in öffentlichen Profilen und Foren an.
Wir fühlen uns online so wohl, dass wir bedenkenlos persönliche Informationen in Foren oder sozialen Medien teilen. Besonders gefährdete Personen, wie beispielsweise Kinder, die zu viel von sich preisgeben, können Zielscheibe von Cybermobbing, Pädophilen und Doxxing werden.
Zu viel Information preiszugeben, kann auch dazu führen, dass Ihr Konto anfälliger für Hackerangriffe wird. Hackers Sie können Informationen aus öffentlichen Beiträgen zusammentragen, um einen überzeugenderen Phishing- Angriff zu starten. Sie können auch Ihre digitalen Spuren nutzen, um Ihre Anmeldesicherheit zu überwinden. Beispielsweise könnte Ihr Konto gehackt werden, wenn Sie in sozialen Medien über Ihr Haustier posten. Facebook und sein Name stimmt mit einer Ihrer Sicherheitsantworten überein.
2: Laden Sie nichts von unbekannten Quellen herunter.
Laden Sie Software und Apps nur von offiziellen Quellen herunter, wie beispielsweise der Website des Entwicklers, dem Google Play Store oder dem Apple App Store.
Überlegen Sie es sich gut, bevor Sie nicht lizenzierte Software, Raubkopien oder Dateien von unseriösen Webseiten und Links herunterladen. Solche Downloads können Schadsoftware wie Viren, Trojaner oder Spyware wie Keylogger enthalten. Wenn Sie vermuten, etwas Schadsoftware heruntergeladen zu haben, führen Sie einen kostenlosen Virenscan durch.
3: Öffnen Sie keine verdächtigen Anhänge
Öffnen Sie keine Anhänge, die Sie nicht erwartet haben, selbst wenn sie scheinbar von jemandem stammen, den Sie kennen.
Verdächtige Anhänge können Sie auf schädliche Webseiten weiterleiten oder Malware wie Makroviren oder Ransomware installieren. Trotzdem öffnen manche von uns sie, weil wir neugierig sind oder auf eine E-Mail warten.
Das Risiko ist es einfach nicht wert. Eine ungeeignete Verbindung kann Ihre persönliche Sicherheit und die Sicherheit Ihrer Familie gefährden und sogar Ihrem Unternehmen schaden.
4: Führen Sie keine sensiblen Aufgaben in öffentlichen WLAN-Netzen durch.
Vermeiden Sie es, Bankgeschäfte zu tätigen, einzukaufen oder sich in wichtige Konten über öffentliche WLAN-Netze einzuloggen, es sei denn, Sie verwenden ein WLAN-Netzwerk. VPN Die
Öffentliches WLAN im Park, Einkaufszentrum oder Flughafen ist zwar praktisch, aber riskant. Diese Netzwerke sind nicht so sicher wie Ihr Heim- oder Büronetzwerk. Angreifer können gefälschte Hotspots mit täuschend echt klingenden Namen einrichten, um Ihre Daten zu stehlen oder einen Man-in-the-Middle-Angriff (MitM) durchzuführen.
Wenn Sie öffentliche WLAN-Netze nutzen müssen, bleiben Sie bei Websites, die HTTPS verwenden, deaktivieren Sie automatische Verbindungen zu offenen Netzwerken und sichern Sie Ihre Verbindung mit einem VPN .
5: Klicken Sie nicht auf betrügerische Links und fallen Sie nicht auf Phishing herein.
Klicken Sie nicht auf Links in unerwarteten Nachrichten, auch wenn diese so aussehen, als kämen sie von Ihrer Bank, einem Lieferunternehmen oder einer Ihnen bekannten Person.
Phishing ist eine Form des Online-Betrugs, bei der Betrüger gefälschte E-Mails, SMS und Nachrichten in sozialen Medien versenden oder Webseiten erstellen, die seriöse Unternehmen imitieren. Ziel ist es, Sie zur Preisgabe von Passwörtern, Kreditkartennummern oder Bankdaten zu verleiten oder Sie zum Herunterladen von Schadsoftware wie Ransomware zu verleiten. Erfolgt der Betrug per SMS, spricht man von Phishing. smishing Betrüger verstecken auch schädliche Links in QR-Codes auf Plakaten, Parkuhren und gefälschten Parktickets.
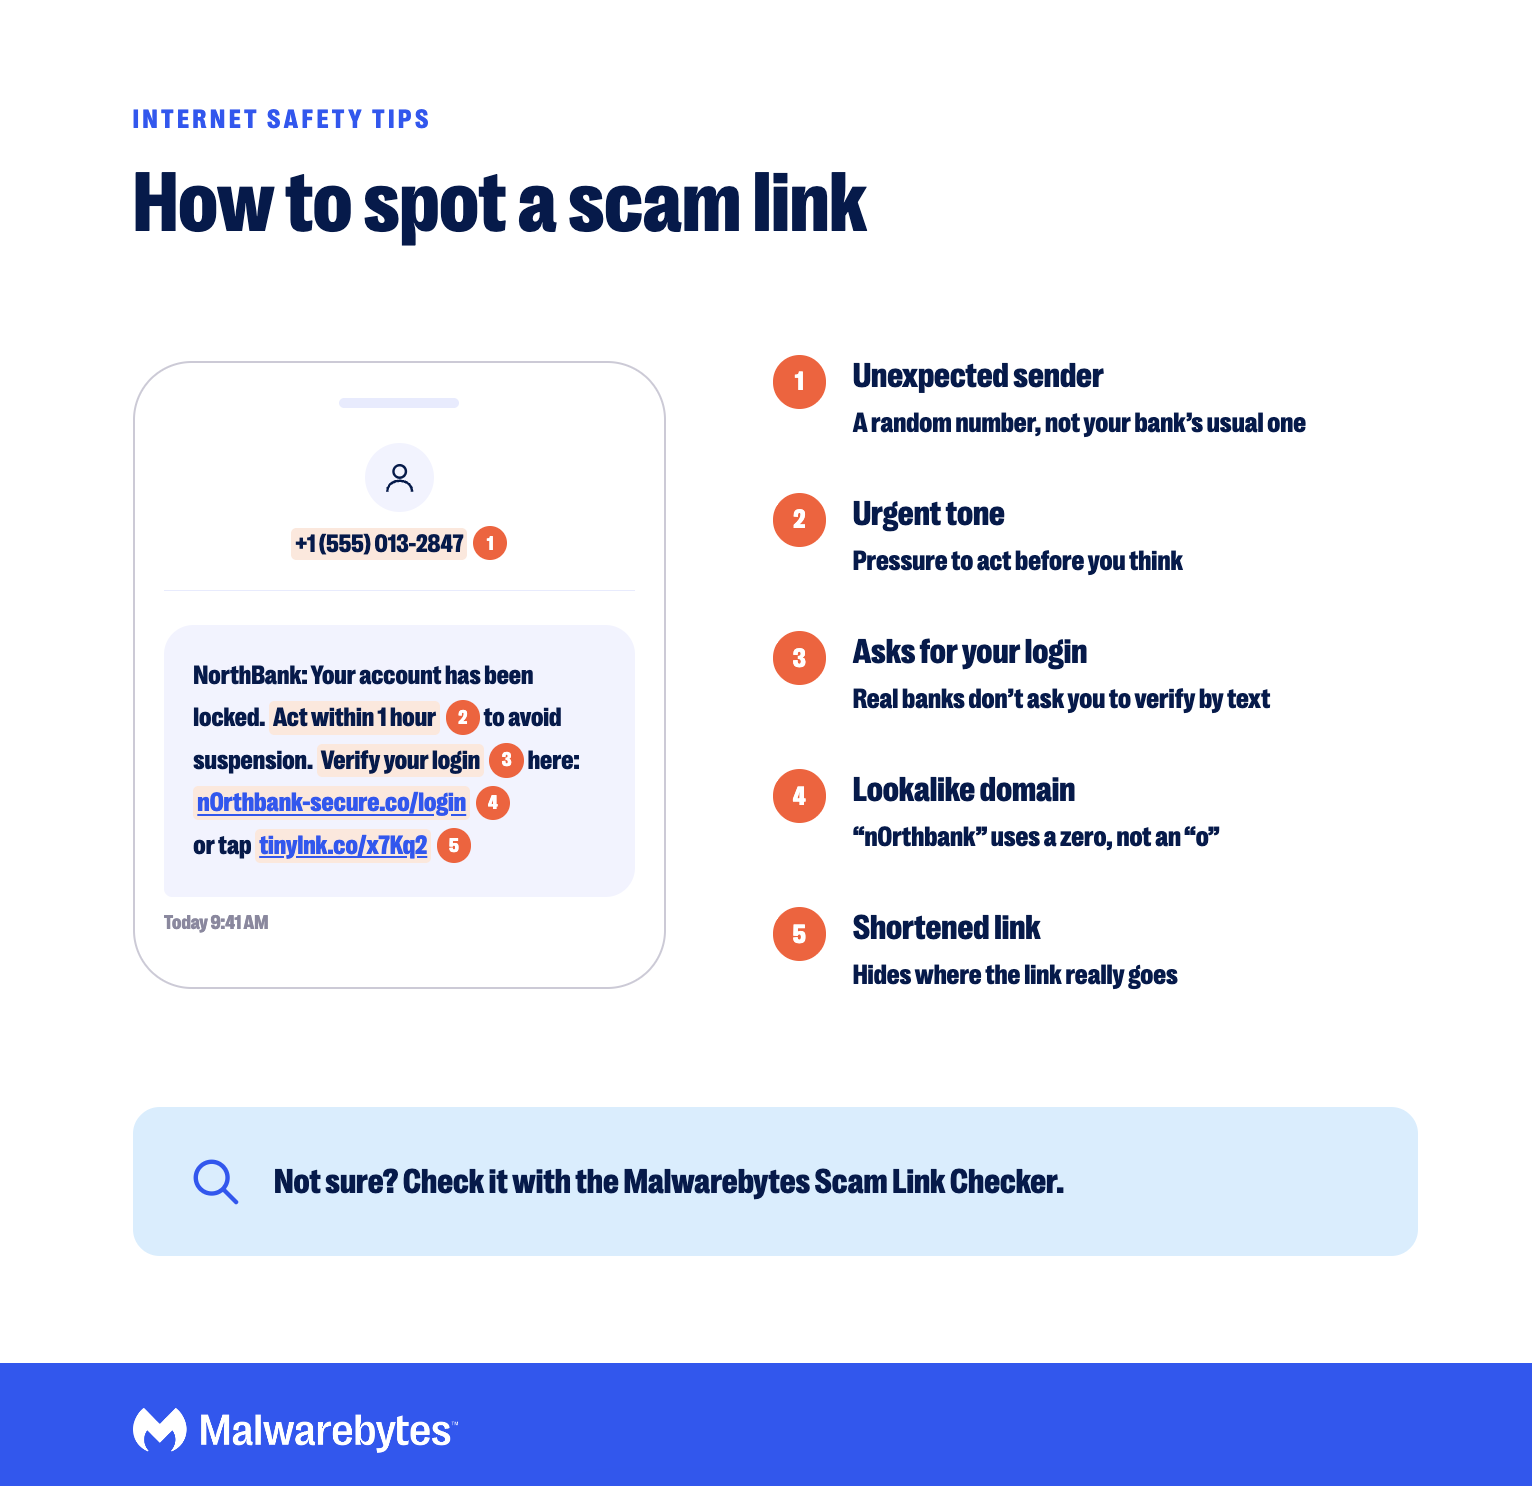
Betrügerische Links führen oft zu täuschend echt wirkenden gefälschten Anmeldeseiten oder lösen Schadsoftware-Downloads aus. Wenn Sie sich nicht sicher sind, ob ein Link sicher ist, fügen Sie ihn vor dem Öffnen in den Malwarebytes Scam Link Checker ein.
Wenn Ihnen eine Nachricht verdächtig vorkommt, antworten Sie nicht. Kontaktieren Sie das Unternehmen direkt über dessen offizielle Website oder App, um die Echtheit zu bestätigen. Geben Sie niemals persönliche oder finanzielle Informationen in unaufgeforderten Nachrichten preis, selbst wenn diese seriös wirken.
6: Traue keiner Stimme oder keinem Video, nur weil es echt wirkt.
Seien Sie skeptisch gegenüber dringenden Anrufen, Sprachnachrichten oder Videos, in denen nach Geld oder Informationen gefragt wird, selbst wenn es sich so anhört, als ob Sie jemanden kennen.
Betrüger nutzen heute KI, um Stimmen aus kurzen Social-Media-Clips zu klonen und realistische Bilder zu erzeugen. deepfake Videos anzusehen und Phishing-Nachrichten ohne die Rechtschreibfehler zu verfassen, die sie früher verraten haben. Eine gängige Betrugsmasche ist ein panischer Anruf von einem angeblichen Familienmitglied, das dringend Geld benötigt.
Im Vergleich zum Vorjahr
Die „Ich weiß es nicht mehr“-Kurve steigt
2025
sagte, solche Betrugsmaschen seien schwer zu erkennen
2026
das Gleiche sagen
Wenn Ihnen eine Anfrage dringend oder ungewöhnlich vorkommt, legen Sie auf und kontaktieren Sie die Person direkt unter einer Ihnen bereits bekannten Nummer. Manche Familien vereinbaren ein Codewort für Notfälle. Mehr dazu erfahren Sie in unserem Bericht darüber, wie KI Betrugsmaschen verändert .

Hast du etwas mitgenommen, das du besser nicht hättest mitnehmen sollen?
Gebote für sicheres Online-Verhalten
1. Stellen Sie sicher, dass Sie über eine sichere Internetverbindung verfügen.
Eine sichere Verbindung schützt unbefugte Benutzer und hackers Um die Sicherheit Ihrer Heim-Internetverbindung zu verbessern, befolgen Sie diese Schritte.
Aktivieren Sie Ihre Firewall.
Eine Firewall ist ein Netzwerksicherheitssystem, das Ihre Verbindung schützt, indem es den eingehenden Datenverkehr kontrolliert. Sie können die Firewall Ihres Betriebssystems und auch die Ihres Routers aktivieren.
Browserschutz aktivieren
Ein gutes Browser-Sicherheitstool trägt zu Ihrem sicheren Surfverhalten bei. Wir empfehlen Ihnen Malwarebytes Browser Guard , eine kostenlose Browsererweiterung, die unsichere Inhalte wie Betrug und Schadsoftware blockiert.

Sicherer. Sauberer. Surfen ohne Werbung.
Ändern Sie Ihren Standardnetzwerknamen und Ihr Standardadministratorpasswort.
Jeder Router wird mit einem Standard-Netzwerknamen (SSID), einem Standard-Benutzernamen für den Administrator und einem Standard-Passwort geliefert. Hackers Sie können die Standard -SSID verwenden, um Ihr Routermodell zu identifizieren, dessen Standard-Login nachzuschlagen und dessen Einstellungen zu ändern, um in Ihr Netzwerk einzudringen.
Das Ändern dieser Standardeinstellungen ist einer der wichtigsten Tipps für mehr Internetsicherheit. Sie können beides in den Router-Einstellungen ändern. Wählen Sie einen Netzwerknamen, der weder Ihren Namen, Ihre Adresse noch die Marke Ihres Routers preisgibt. Nach dem Ändern der SSID müssen Sie Ihre Geräte neu verbinden.
Verschlüsseln Sie Ihr WLAN-Netzwerk.
In den Router-Einstellungen finden Sie Verschlüsselungsoptionen wie WEP, WPA, WPA2 und WPA3. Wählen Sie WPA3, falls Ihr Router dies unterstützt, oder WPA2, falls nicht. Vermeiden Sie WEP und das ursprüngliche WPA, da diese veraltet und leicht zu knacken sind.
Aktualisieren Sie Ihren Router
Hackers Heimrouter werden regelmäßig über bekannte Sicherheitslücken gekapert. Ein ungepatchter Router ist anfällig für Angriffe wie Fernübernahme, Pfadmanipulation und Botnetz-Malware wie Mirai.
Aktivieren Sie automatische Firmware-Updates, falls Ihr Router diese Funktion bietet, oder suchen Sie regelmäßig nach Updates. Wenn Ihr Router nicht mehr unterstützt wird, bitten Sie Ihren Internetanbieter um ein neues Gerät oder kaufen Sie sich selbst eins.
2: Verwenden Sie sichere, einzigartige Passwörter.
Verwenden Sie für jedes Konto ein langes, einzigartiges Passwort und speichern Sie diese in einem Passwort-Manager.
Warum sollte man überhaupt ein sicheres Passwort erstellen ? Hackers Sie verwenden Tools, die kurze oder gängige Passwörter in Sekundenschnelle knacken können, und nutzen bei Datenlecks gestohlene Passwörter, um in andere Konten einzubrechen. Deshalb ist ein einzigartiges Passwort pro Konto so wichtig.
Die Länge ist wichtiger als die Komplexität. Die aktuellen NIST-Richtlinien empfehlen Passwörter mit mindestens 15 Zeichen, wenn diese nicht mit einer Zwei-Faktor-Authentifizierung (2FA) kombiniert werden. Eine aus mehreren zufälligen Wörtern bestehende Passphrase ist lang, sicher und leichter zu merken als eine Aneinanderreihung von Symbolen. Vermeiden Sie erkennbare Muster wie „ABC“, „12345“ oder Geburtstage.
Sie müssen Ihre Passwörter nicht regelmäßig ändern. Ändern Sie Ihr Passwort jedoch sofort, wenn ein von Ihnen genutzter Dienst von einem Datenleck betroffen ist oder Sie vermuten, dass jemand anderes Ihr Passwort kennt. Ein gestohlenes Passwort kann schwerwiegende Folgen haben: Der Ransomware-Angriff „Colonial Pipeline“ begann Berichten zufolge mit einem kompromittierten Passwort .
Ein Passwort-Manager vereinfacht all dies, indem er für Sie einzigartige Passwörter generiert und speichert. Wenn Webseiten Passkeys anbieten, sollten Sie diese nutzen. Mit Passkeys können Sie sich per Fingerabdruck, Gesichtserkennung oder Geräte-PIN anmelden, und sie sind im Gegensatz zu Passwörtern nicht vor Phishing-Angriffen geschützt.
3: Verwenden Sie ein Antivirenprogramm und halten Sie Ihre Software auf dem neuesten Stand.
Verwenden Sie Sicherheitssoftware, die Bedrohungen in Echtzeit blockiert, und halten Sie Ihr Betriebssystem, Ihren Browser und Ihre Apps auf dem neuesten Stand.
Antivirensoftware schützt Ihr System vor Schadsoftware, die Ihr Gerät, Ihr Netzwerk oder Ihren Webbrowser angreift. Ältere Antivirenprogramme sind möglicherweise nicht mehr so wirksam gegen neue und unbekannte Bedrohungen. Wählen Sie daher eine Anti-Malware-Software , die Ihren Browser schützt und neu auftretende Bedrohungen abwehrt.
Software-Updates verbessern die Leistung, die Kompatibilität und manchmal auch die Funktionen. Vor allem aber beheben Sicherheitsupdates Schwachstellen, die hackers wird verwendet, um in Ihre Hardware und Software einzudringen.
Machen Sie es sich zur Gewohnheit, Ihr Betriebssystem, Ihren Webbrowser, Ihr Smartphone, Ihren Router und andere wichtige Software regelmäßig zu aktualisieren. Aktivieren Sie automatische Updates, um den Komfort zu erhöhen.
4: Multi-Faktor-Authentifizierung (MFA) verwenden
Aktivieren Sie die Multi-Faktor-Authentifizierung für jedes Konto, das diese Funktion anbietet, angefangen bei Ihren E-Mail-, Bank- und Social-Media-Konten.
Selbst das stärkste Passwort kann zum Eindringen in Ihr Konto verwendet werden, wenn es gestohlen wird. Deshalb empfehlen wir die Aktivierung der Multi-Faktor-Authentifizierung .
Mit MFA, ein hacker Es reicht Ihr Passwort allein nicht aus. Selbst wenn sie Ihren Benutzernamen und Ihr Passwort kennen, müssen sie ihre Identität auf anderem Wege bestätigen, beispielsweise mit einem Code einer Authentifizierungs-App oder einer Aufforderung auf Ihrem Smartphone. Authentifizierungs-Apps und Passwörter sind sicherer als per SMS versendete Codes, die durch SIM-Swap-Betrug abgefangen werden können.
5: Überprüfen Sie die Website-Sicherheit (HTTPS) und anschließend den Link.
Bevor Sie persönliche Daten oder Zahlungsinformationen auf einer Website eingeben, vergewissern Sie sich, dass die Adresse mit HTTPS beginnt.
Eine sichere URL beginnt mit HTTPS, nicht mit HTTP. Das „S“ steht für sicher und bedeutet, dass die Verbindung zwischen Ihrem Browser und der Website mit TLS (Transport Layer Security) verschlüsselt ist. Viele Browser kennzeichnen Websites, die kein HTTPS verwenden, als „Nicht sicher“. Einige Browser, darunter … Chrome Es wird kein Vorhängeschloss mehr in der Adressleiste angezeigt, daher muss man sich die URL selbst ansehen.
Beachten Sie, dass HTTPS lediglich bedeutet, dass Ihre Verbindung verschlüsselt ist. Es ist kein Garant für die Seriosität der Website. Auch betrügerische Websites verwenden HTTPS. Bevor Sie auf einer Ihnen unbekannten Website einkaufen, suchen Sie nach Bewertungen oder Betrugsmeldungen und überprüfen Sie die Adresse mit dem Malwarebytes Scam Link Checker .
6: Sichern Sie Ihre Daten
Sichern Sie Ihre wichtigen Dateien regelmäßig, damit Sie sie nach einem Cyberangriff, Geräteausfall oder Diebstahl wiederherstellen können.
Selbst mit den besten Cybersicherheitstools und Internetsicherheitstipps kann es dennoch zu einem Sicherheitsvorfall kommen. Beispielsweise kann Ransomware Ihre Dateien verschlüsseln, und manche Schadsoftware kann sie löschen oder beschädigen.
Wir empfehlen Ihnen, Ihre Daten regelmäßig auf einer externen Festplatte zu sichern und zusätzlich einen zuverlässigen Cloud-Backup-Dienst zu nutzen, der Ihre Daten automatisch extern speichert. Ein separates Backup schützt Ihr Gerät zusätzlich vor Ransomware.
7: Überprüfen Sie Ihre Datenschutzeinstellungen in sozialen Medien und Browsern.
Überprüfen Sie die Datenschutzeinstellungen Ihrer Browser, Geräte und Social-Media-Konten und beschränken Sie, was Fremde sehen können.
Viele von uns speichern private Informationen auf ihren Geräten und in sozialen Medien. Unsere Datenschutzeinstellungen bestimmen, wer darauf zugreifen kann. Beispielsweise beeinflussen die Datenschutzeinstellungen Ihres Browsers, welche Daten Websites einsehen können, etwa Ihren Browserverlauf oder Ihre Zahlungsinformationen.
Ebenso verhält es sich mit Ihren Datenschutzeinstellungen auf Social-Media-Plattformen wie Facebook , X , Instagram TikTok kontrolliert, auf welche persönlichen Informationen, Beiträge und Medien Fremde Zugriff haben.
Nutzen Sie diese Links, um Ihre Datenschutzeinstellungen zu aktualisieren:
8: Schützen Sie Ihre Identität
Beschränken Sie die Menge an Informationen über Ihre Identität, die online sichtbar sind, und achten Sie auf Anzeichen dafür, dass Ihre Daten offengelegt wurden.
Der Schutz Ihrer Online-Identität ermöglicht es Ihnen, Ihre Meinung zu äußern, ohne die Aufmerksamkeit von Cybermobbern oder Cyberkriminellen auf sich zu ziehen. Außerdem ist die Wahrscheinlichkeit geringer, dass Sie ins Visier von Cyberkriminellen geraten. hackers oder Opfer von Identitätsdiebstahl werden.
Verwenden Sie anonyme Benutzernamen beim Posten im Internet und kombinieren Sie die anderen hier aufgeführten Tipps zur Internetsicherheit, um Ihre Identität zu schützen.
Behalten Sie Ihre Kreditberichte, Kontoauszüge und Kreditkartenabrechnungen im Blick. Suchen Sie regelmäßig online nach Ihrem Namen, um zu sehen, welche Informationen und Bilder öffentlich zugänglich sind, oder führen Sie einen kostenlosen digitalen Spurenscan durch, um festzustellen, ob Ihre persönlichen Daten bei einem Datenleck offengelegt wurden.
Sollten Sie Ihre sensiblen Daten online veröffentlicht finden, aktualisieren Sie umgehend Ihre Datenschutzeinstellungen, ändern Sie Ihre Passwörter und kontaktieren Sie die Plattform. Für dauerhaften Schutz empfiehlt sich ein Identitätsschutzdienst .
9: Verwenden Sie ein VPN
Verwenden Sie ein VPN um Ihren Internetverkehr zu verschlüsseln, insbesondere in öffentlichen WLAN-Netzen.
Die Sicherung Ihrer Verbindung mit einem privaten VPN ist einer der wichtigsten Tipps für Internetsicherheit. VPN verschlüsselt Ihren Internetverkehr und verschleiert Ihren Standort, um dies zu verhindern. hackers um Ihre Daten abzufangen und Ihren Internetanbieter daran zu hindern, Ihre Online-Aktivitäten zu verfolgen. In einigen Ländern ist ein VPN kann auch dazu beitragen, die Privatsphäre von Bürgern, Aktivisten und Journalisten zu schützen. Erfahren Sie mehr unter Was ist ein VPN ?
Bei der Auswahl eines VPN Wählen Sie einen Anbieter mit einem großen Servernetzwerk, starken Sicherheitsfunktionen und einer No-Logs-Richtlinie.
Von kostenlosen VPNs und Proxy-Servern ist jedoch abzuraten. Einige kostenlose VPNs sind dafür bekannt, Nutzer auszuspionieren oder deren Surfverhalten an Dritte, beispielsweise Marketingunternehmen, zu verkaufen. Kostenlose VPNs mit schwacher Sicherheit können Nutzer zudem anfällig für Schadsoftware machen.
10: Vorsicht vor Kryptowährungsbetrug
Senden Sie niemals Kryptowährung an jemanden, den Sie nur online kennengelernt haben, und seien Sie vorsichtig bei Investitionen, die garantierte Renditen versprechen.
Kryptowährungsbetrug nimmt zu, und viele Opfer haben ihre gesamten Ersparnisse verloren. Da Kryptotransaktionen schwer rückgängig zu machen sind, haben die Opfer oft nur wenige Möglichkeiten, ihr Geld zurückzubekommen.
Befolgen Sie diese Sicherheitstipps für Kryptowährungen, um Ihr Vermögen zu schützen:
- Nutzen Sie eine seriöse Kryptowährungsbörse.
- Erwägen Sie, Ihre digitalen Vermögenswerte offline in einer Cold Wallet zu speichern.
- Schützen Sie Ihre Konten mit MFA, vorzugsweise über eine Authentifizierungs-App oder einen Hardware-Schlüssel.
- Hüten Sie sich vor Phishing-Nachrichten, gefälschten Support-Mitarbeitern und „Investitionscoaches“, die es auf Ihre Kryptowährungen abgesehen haben.
- Bitten Sie Ihren Mobilfunkanbieter, zusätzlichen Schutz gegen SIM-Swap-Angriffe (auch SIMjacking genannt) einzurichten. Dies ist eine gängige Methode von Kriminellen, Kryptowährungen zu stehlen, indem sie Ihre Telefonnummer übernehmen.
Was tun, wenn Sie gehackt wurden?
Wenn Sie glauben, dass es sich um einen Betrüger oder hacker Wenn sich jemand Zugriff auf Ihre Konten oder Geräte verschafft hat, handeln Sie schnell:
- Ändern Sie die Passwörter für das betroffene Konto und alle Konten, die dasselbe Passwort verwenden, beginnend mit Ihrem E-Mail-Konto.
- Aktivieren Sie die Multi-Faktor-Authentifizierung für diese Konten, falls sie noch nicht aktiviert ist.
- Scannen Sie Ihre Geräte mit einem kostenlosen Virenscanner auf Schadsoftware.
- Prüfen Sie Ihre Konten auf ungewohnte Anmeldedaten, Käufe oder geänderte Einstellungen und kontaktieren Sie Ihre Bank, wenn Sie verdächtige Abbuchungen feststellen.
- Erwägen Sie, Ihre Kreditwürdigkeit einzufrieren , falls Ihre Finanz- oder Identitätsdaten möglicherweise offengelegt wurden.
- Melden Sie den Vorfall der betreffenden Plattform und in den USA der FTC unter ReportFraud.ftc.gov.