Punti chiave
- La sicurezza su Internet significa proteggere le tue informazioni personali , gli account e i dispositivi da truffe, malware e hackers .
- Non cliccare su link presenti in email, SMS o messaggi sui social media inaspettati. Se non sei sicuro che un link sia sicuro, verificalo prima con lo strumento di verifica dei link fraudolenti Malwarebytes .
- Utilizza password lunghe e univoche, memorizzate in un gestore di password, e attiva l'autenticazione a più fattori (MFA).
- Mantieni aggiornati il sistema operativo, le app e il router e utilizza un software di sicurezza che blocchi le minacce in tempo reale.
- Fai attenzione al Wi-Fi pubblico e usa un VPN per crittografare la tua connessione.
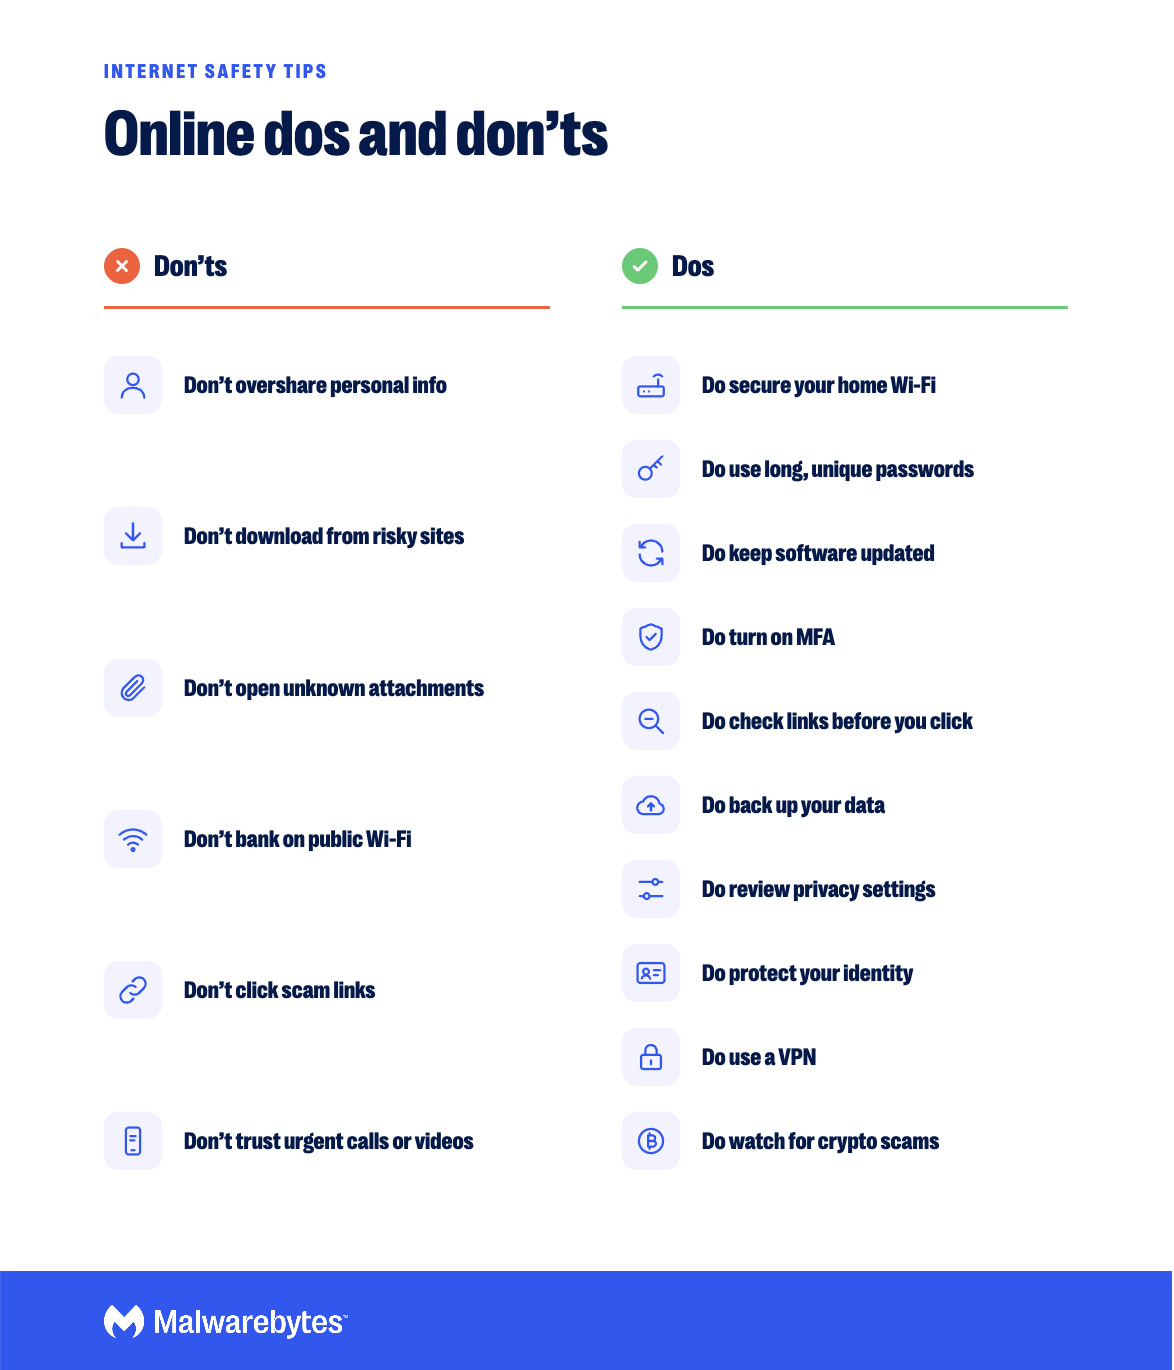
Rimani al sicuro online con queste regole
La sicurezza su Internet consiste nel proteggere se stessi, la propria famiglia e i propri dati mentre si è online. I principi di base sono semplici: condividere meno informazioni, pensare prima di cliccare, utilizzare password complesse con autenticazione a più fattori (MFA), mantenere il software aggiornato e utilizzare strumenti di sicurezza che blocchino le minacce prima che raggiungano l'utente.
Utilizziamo internet per fare acquisti, operazioni bancarie, studiare, lavorare, socializzare e divertirci, quindi i criminali informatici hanno molti modi per raggiungerci. I consigli e gli errori che seguono riguardano le abitudini e le impostazioni che fanno la differenza.
Cosa non fare per un comportamento online sicuro
1: Non condividere le tue informazioni personali
Uno dei consigli più spesso trascurati in materia di sicurezza online riguarda la condivisione di informazioni personali. Evitate di pubblicare dettagli come indirizzo di casa, data di nascita, numero di telefono e nome degli animali domestici su profili e forum pubblici.
Siamo talmente a nostro agio online che non esitiamo a condividere informazioni personali su forum o social media. Le persone vulnerabili, come i bambini che condividono troppe informazioni, possono diventare bersaglio di cyberbullismo, predatori e diffamazione .
Condividere troppe informazioni può anche renderti più vulnerabile a una violazione dell'account. Gli hacker possono mettere insieme informazioni da post pubblici per creare un attacco di phishing più convincente. Possono anche usare la tua impronta digitale per aggirare la sicurezza del tuo accesso. Ad esempio, il tuo account potrebbe essere hackerato se pubblichi qualcosa sul tuo animale domestico su Facebook e il suo nome corrisponde a una delle tue risposte di sicurezza.
2: Non farlo download da fonti sconosciute
Soltanto download Software e app provenienti da fonti ufficiali, come il sito web dello sviluppatore, il Google Play Store o l'App Store di Apple.
Pensaci due volte prima di scaricare software senza licenza, programmi pirata o file da siti web e link non affidabili. Questi download potrebbero contenere malware come virus, trojan o spyware come i keylogger. Se pensi di aver scaricato qualcosa di dannoso, esegui una scansione antivirus gratuita .
3: Non aprire allegati sospetti
Non aprire allegati inaspettati, anche se sembrano provenire da qualcuno che conosci.
Gli allegati sospetti possono reindirizzarvi a siti web dannosi o installare malware come virus macro o ransomware. Eppure, alcuni di noi continuano ad aprirli per curiosità o perché aspettano che arrivi qualcosa nella loro casella di posta.
Il rischio non vale la pena. Un legame malsano può compromettere la tua sicurezza personale e quella della tua famiglia, e persino danneggiare la tua organizzazione.
4: Non eseguire attività sensibili su reti Wi-Fi pubbliche
Evita di effettuare operazioni bancarie, acquisti o di accedere ad account importanti tramite Wi-Fi pubblico a meno che tu non stia utilizzando un VPN .
Il Wi-Fi pubblico nei parchi, nei centri commerciali o negli aeroporti è comodo ma rischioso. Queste reti non sono sicure come la rete domestica o aziendale. I malintenzionati potrebbero inoltre creare hotspot falsi con nomi apparentemente legittimi per rubare i vostri dati o lanciare un attacco man-in-the-middle (MitM).
Se devi utilizzare una rete Wi-Fi pubblica, scegli siti che utilizzano il protocollo HTTPS , disattiva le connessioni automatiche alle reti aperte e proteggi la tua connessione con una VPN .
5: Non cliccare su link fraudolenti e non cadere vittima di phishing.
Non cliccare sui link contenuti in messaggi inaspettati, anche se sembrano provenire dalla tua banca, da un corriere o da qualcuno che conosci.
Il phishing è un tipo di frode online in cui i truffatori inviano email, SMS e messaggi sui social media falsi, oppure creano siti web che imitano aziende legittime. L'obiettivo è indurti a fornire password, numeri di carta di credito o dati bancari, oppure a scaricare malware come il ransomware. Quando la truffa arriva tramite SMS, si chiama smishing I truffatori nascondono anche link dannosi nei codici QR presenti su manifesti, parchimetri e multe per divieto di sosta false.
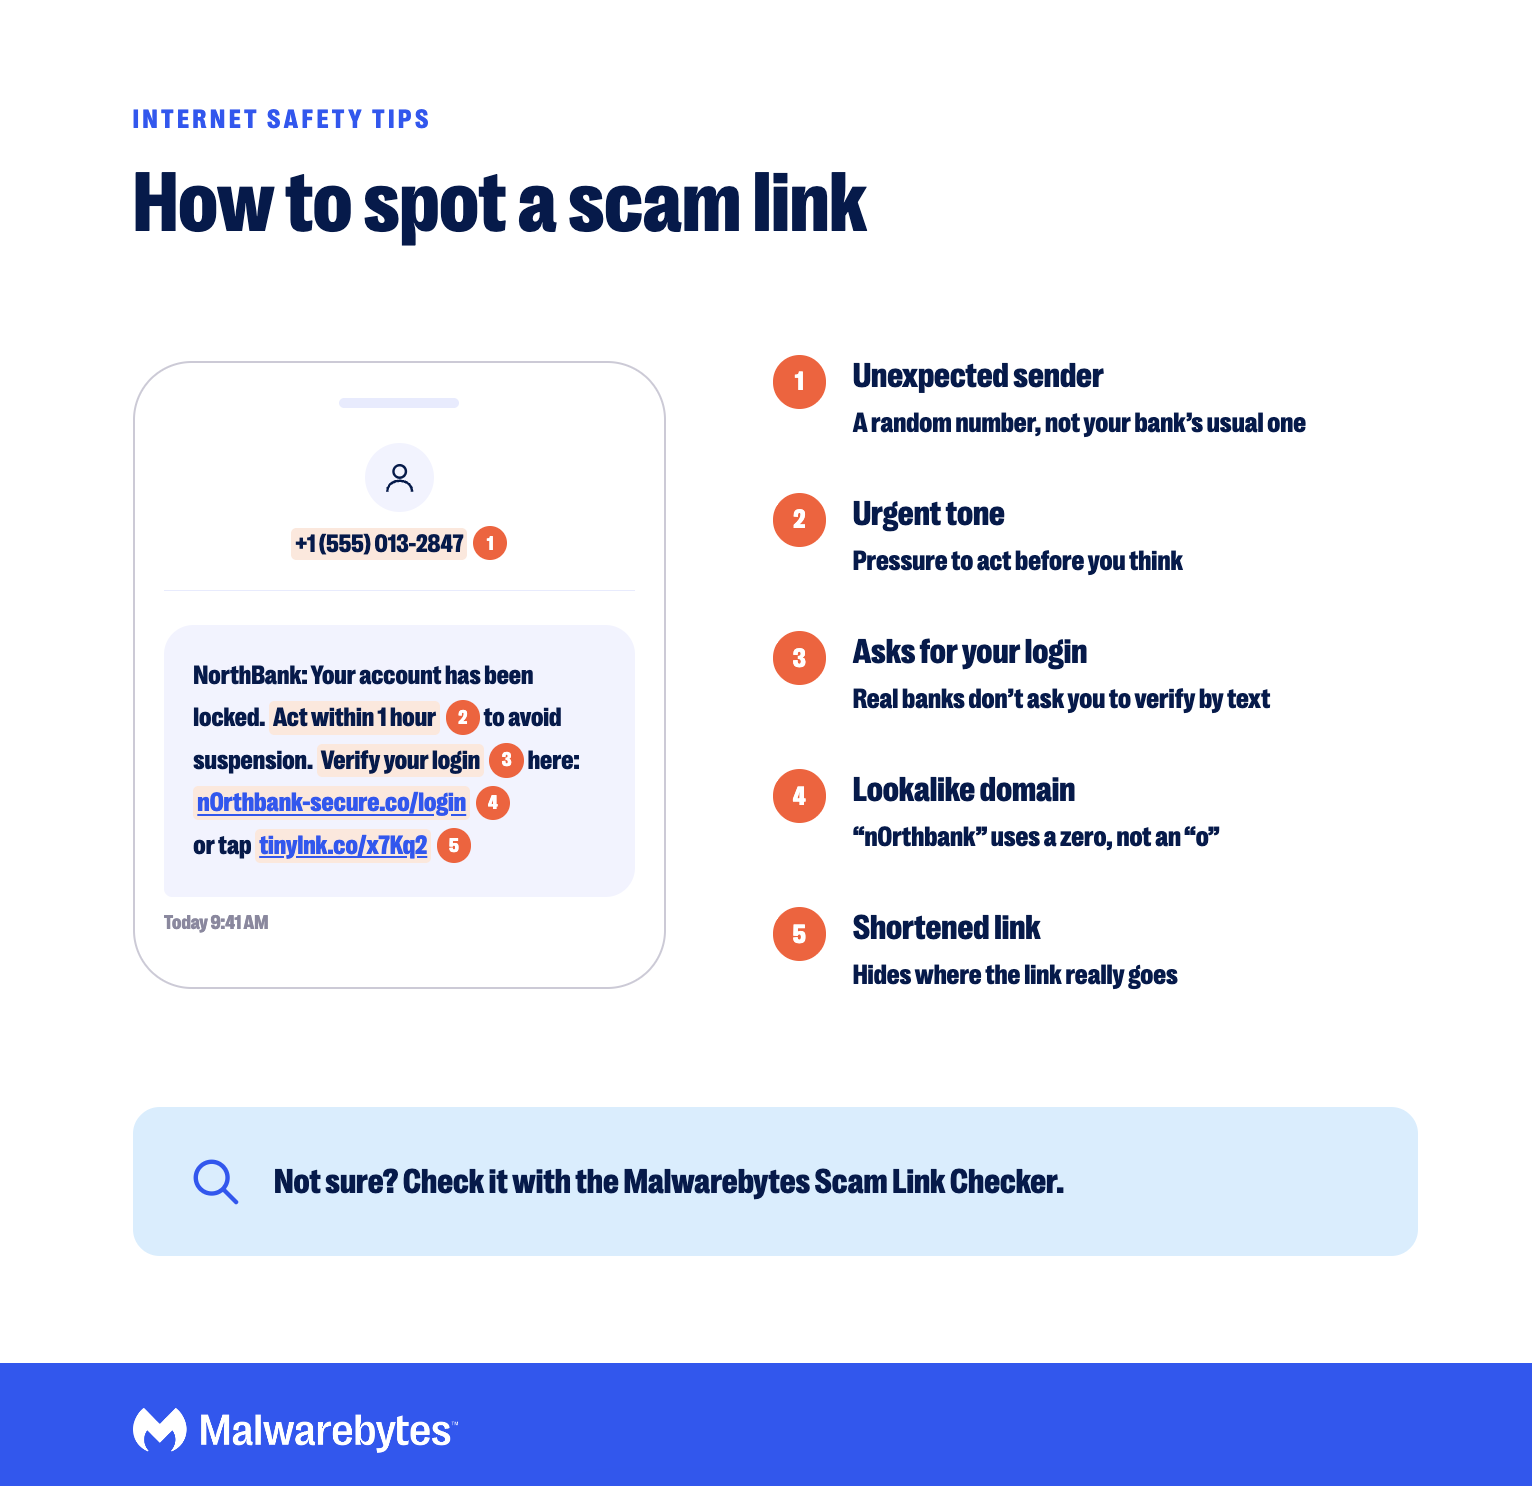
I link fraudolenti spesso conducono a pagine di accesso false e convincenti o innescano il download di malware. Se non sei sicuro che un link sia sicuro, incollalo nello strumento di verifica dei link fraudolenti Malwarebytes prima di aprirlo.
Se un messaggio ti sembra sospetto, non rispondere. Contatta direttamente l'azienda tramite il suo sito web o la sua app ufficiale per avere conferma. Non condividere mai informazioni personali o finanziarie in risposta a messaggi non richiesti, anche se sembrano legittimi.
6: Non fidarti di una voce o di un video solo perché sembrano reali
Siate scettici nei confronti di chiamate urgenti, messaggi vocali o video che chiedono denaro o informazioni, anche se la voce sembra provenire da qualcuno che conoscete.
I truffatori ora usano l'IA per clonare le voci da brevi clip dei social media, generando voci realistiche deepfake video e scrivere messaggi di phishing senza gli errori di ortografia che un tempo li smascheravano. Una truffa comune è una chiamata in preda al panico da parte di un "familiare" che ha bisogno di soldi immediatamente.
SU BASE ANNUA
La curva del «Non so più cosa dire» sta crescendo
2025
si diceva che quelle truffe fossero difficili da individuare
2026
dire la stessa cosa adesso
Se una richiesta sembra urgente o insolita, riaggancia e contatta direttamente la persona utilizzando un numero di telefono che già possiedi. Alcune famiglie si accordano su una parola in codice per le emergenze. Scopri di più nel nostro report su come l'intelligenza artificiale sta trasformando le truffe .

Hai preso qualcosa che non avresti dovuto?
Consigli per un comportamento online sicuro
1: Assicurati di avere una connessione internet sicura
Una connessione sicura impedisce agli utenti non autorizzati e hackers dalla tua rete. Segui questi passaggi per migliorare la sicurezza della tua connessione Internet domestica.
Attiva il firewall
Un firewall è un sistema di sicurezza di rete che difende la tua connessione controllando il traffico in entrata. Puoi attivare il firewall del tuo sistema operativo e anche quello del tuo router.
Attiva la protezione del browser
Un buon strumento di sicurezza per il browser contribuisce a proteggere la tua navigazione. Ti consigliamo di provare Malwarebytes Browser Guard , un'estensione gratuita per browser che blocca contenuti pericolosi come truffe e malware.

Più sicuro. Più pulito. Navigazione senza pubblicità.
Modifica il nome di rete predefinito e la password di amministratore.
Ogni router è dotato di un nome di rete predefinito (SSID), un nome utente di amministratore e una password. Hackers È possibile utilizzare l' SSID predefinito per identificare il modello del router, cercare le credenziali di accesso predefinite e modificarne le impostazioni per infiltrarsi nella rete.
Modificare queste impostazioni predefinite è uno dei consigli più importanti per la sicurezza online che possiamo condividere. Puoi modificarle entrambe dalle impostazioni del tuo router. Scegli un nome di rete che non riveli il tuo nome, indirizzo o marca del router. Dopo aver modificato l'SSID, dovrai riconnettere i tuoi dispositivi.
Crittografa la tua rete Wi-Fi
Nelle impostazioni del router, troverai opzioni di crittografia come WEP, WPA, WPA2 e WPA3. Scegli WPA3 se il tuo router lo supporta, altrimenti scegli WPA2. Evita WEP e la versione originale di WPA, che sono obsolete e facili da violare.
Aggiorna il tuo router
Hackers I malware di tipo botnet, come Mirai, sfruttano regolarmente vulnerabilità di sicurezza note nei router domestici. Un router non aggiornato è vulnerabile ad attacchi come il controllo remoto, il path traversal e le botnet.
Attiva gli aggiornamenti automatici del firmware se il tuo router li prevede, oppure controlla regolarmente la disponibilità di aggiornamenti. Se il tuo router non è più supportato, richiedine uno nuovo al tuo provider internet o acquistane uno tuo.
2: Utilizza password complesse e univoche
Utilizza una password lunga e univoca per ogni account e memorizzale in un gestore di password.
Perché creare una password complessa, in fin dei conti? Hackers Utilizzano strumenti in grado di decifrare password brevi o comuni in pochi secondi e riutilizzano le password rubate nelle violazioni di dati per accedere ad altri account. Ecco perché è così importante avere una password univoca per ogni account.
La lunghezza conta più della complessità. Le attuali linee guida del NIST raccomandano password di almeno 15 caratteri quando non sono associate all'autenticazione a più fattori (MFA). Una passphrase composta da diverse parole casuali è lunga, sicura e più facile da ricordare rispetto a un insieme di simboli. Evitate schemi riconoscibili come "ABC", "12345" o date di nascita.
Non è necessario cambiare le password complesse a intervalli regolari. Tuttavia, è fondamentale cambiare la password immediatamente se un servizio che si utilizza subisce una violazione dei dati o se si sospetta che qualcun altro ne sia a conoscenza. Una password rubata può avere gravi conseguenze: si ritiene che l'attacco ransomware Colonial Pipeline sia iniziato proprio a causa di una password compromessa .
Un gestore di password semplifica tutto questo generando e memorizzando password univoche per te. Laddove i siti offrono le password di accesso (passkey), valuta la possibilità di utilizzarle. Le password di accesso ti consentono di accedere con l'impronta digitale, il riconoscimento facciale o il PIN del dispositivo e, a differenza delle password, non possono essere rubate tramite phishing.
3: Utilizza un antivirus e mantieni il software aggiornato
Utilizza un software di sicurezza che blocchi le minacce in tempo reale e mantieni aggiornati il sistema operativo, il browser e le applicazioni.
Il software antivirus protegge il sistema da malware che prendono di mira il dispositivo, la rete o il browser web. Gli antivirus meno recenti potrebbero non essere altrettanto efficaci contro le minacce nuove e sconosciute, quindi è consigliabile scegliere un software antimalware che protegga il browser e blocchi le minacce emergenti.
Gli aggiornamenti software apportano prestazioni migliori, una maggiore compatibilità e talvolta nuove funzionalità. Soprattutto, gli aggiornamenti di sicurezza correggono le vulnerabilità che hackers Utilizzali per penetrare nel tuo hardware e software.
Prendi l'abitudine di aggiornare il sistema operativo, il browser web, il telefono, il router e altri software essenziali. Attiva gli aggiornamenti automatici per maggiore comodità.
4: Usa l'autenticazione multi-fattore (MFA)
Attiva l'autenticazione a più fattori (MFA) per ogni account che la offre, a partire dalla posta elettronica, dal conto bancario e dai social media.
Anche la password più sicura può essere utilizzata per accedere al tuo account se viene rubata. Per questo motivo, consigliamo di attivare l'autenticazione a più fattori .
Con MFA, un hacker Non basta la tua password. Anche se conoscono nome utente e password, dovranno dimostrare la propria identità in un altro modo, ad esempio tramite un codice di un'app di autenticazione o una notifica sul tuo telefono. Le app di autenticazione e i codici di accesso sono più sicuri dei codici inviati tramite SMS, che possono essere intercettati con truffe di SIM swapping.
5: Verifica la sicurezza del sito web (HTTPS), quindi controlla il link
Prima di inserire informazioni personali o di pagamento su un sito web, assicurati che l'indirizzo inizi con HTTPS.
Un URL sicuro inizia con HTTPS, non con HTTP. La "S" sta per sicuro, il che significa che la connessione tra il browser e il sito web è crittografata utilizzando TLS (Transport Layer Security). Molti browser segnalano i siti che non utilizzano HTTPS come "Non sicuri". Alcuni browser, tra cui Chrome , non mostrano più un lucchetto nella barra degli indirizzi, quindi controlla l'URL stesso.
Ricorda che HTTPS significa solo che la tua connessione è crittografata, non che il sito sia legittimo. Anche i siti web fraudolenti utilizzano HTTPS. Prima di fare acquisti su un sito web che non hai mai usato prima, cerca recensioni o segnalazioni di truffe e verifica l'indirizzo con Malwarebytes Scam Link Checker .
6: Esegui il backup dei tuoi dati
Esegui regolarmente il backup dei tuoi file importanti in modo da poterli recuperare in caso di attacco informatico, guasto del dispositivo o furto.
Anche tenendo a mente i migliori strumenti di sicurezza informatica e i consigli per la sicurezza online, si può comunque subire una violazione dei dati. Ad esempio, il ransomware può crittografare i file, mentre alcuni malware possono cancellarli o danneggiarli.
Si consiglia di eseguire periodicamente il backup dei dati su un disco rigido esterno e di utilizzare un servizio di backup cloud affidabile che salvi automaticamente i dati in remoto. Mantenere un backup disconnesso dal dispositivo contribuisce a proteggerlo dai ransomware.
7: Rivedi le impostazioni sulla privacy sui social media e sui browser.
Verifica le impostazioni sulla privacy dei tuoi browser, dispositivi e account sui social media e limita ciò che gli estranei possono vedere.
Molti di noi conservano informazioni private sui propri dispositivi e sulle piattaforme di social media. Le impostazioni sulla privacy controllano chi può accedervi. Ad esempio, le impostazioni sulla privacy del browser influenzano ciò che i siti web possono visualizzare, come la cronologia di navigazione o le informazioni di pagamento.
Allo stesso modo, le tue impostazioni sulla privacy sulle piattaforme di social media come Facebook , X , Instagram TikTok controlla quali informazioni personali, post e contenuti multimediali possono essere visualizzati da estranei.
Utilizza questi link per aggiornare le tue impostazioni sulla privacy:
8: Proteggi la tua identità
Limita la quantità di informazioni personali che rendi visibili online e fai attenzione ai segnali che indicano che i tuoi dati sono stati compromessi.
Proteggere la tua identità online ti permette di esprimere la tua opinione senza attirare l'attenzione di cyberbulli o criminali informatici. Inoltre, è meno probabile che tu venga preso di mira da hackers o diventare vittima di furto d'identità.
Quando pubblichi online, utilizza pseudonimi anonimi e combina gli altri consigli di sicurezza in internet elencati qui per proteggere la tua identità.
Monitora costantemente i tuoi report di credito, gli estratti conto bancari e gli addebiti sulle carte di credito. Cerca regolarmente il tuo nome online per verificare quali informazioni e immagini sono disponibili pubblicamente, oppure esegui una scansione gratuita della tua impronta digitale per scoprire se i tuoi dati personali sono stati compromessi a seguito di una violazione.
Se scoprite che le vostre informazioni sensibili sono state pubblicate online, aggiornate immediatamente le impostazioni sulla privacy, cambiate le password e contattate la piattaforma. Per una protezione continua, valutate la possibilità di sottoscrivere un servizio di protezione contro il furto d'identità .
9: Utilizzare un VPN
Utilizzare un VPN per crittografare il tuo traffico internet, soprattutto sulle reti Wi-Fi pubbliche.
Proteggere la propria connessione con una VPN privata è uno dei consigli più importanti per la sicurezza su Internet. VPN crittografa il tuo traffico internet e maschera la tua posizione, impedendo hackers dall'intercettazione dei tuoi dati e dal monitoraggio della tua attività online da parte del tuo fornitore di servizi internet. In alcuni paesi, un VPN Può anche contribuire a proteggere la privacy di cittadini, attivisti e giornalisti. Scopri di più in Che cos'è una VPN ?
Quando si sceglie un VPN Quando si sceglie un provider, è consigliabile optare per uno con un'ampia rete di server, solide funzionalità di sicurezza e una politica di non conservazione dei log.
È meglio evitare le VPN e i server proxy gratuiti. Alcune VPN gratuite sono note per spiare gli utenti o vendere le loro attività di navigazione a terze parti, come ad esempio le agenzie di marketing. Le VPN gratuite con una sicurezza debole possono inoltre esporre gli utenti al rischio di malware.
10: Attenzione alle truffe legate alle criptovalute
Non inviare mai criptovalute a persone conosciute solo online e diffida di qualsiasi investimento che prometta rendimenti garantiti.
Le truffe legate alle criptovalute sono in aumento e molte vittime hanno perso i risparmi di una vita. Poiché le transazioni in criptovalute sono difficili da annullare, le vittime spesso hanno poche possibilità di recuperare il proprio denaro.
Segui questi consigli di sicurezza per le criptovalute per proteggere i tuoi beni:
- Utilizza una piattaforma di scambio di criptovalute affidabile.
- Valuta la possibilità di conservare i tuoi asset digitali offline in un cold wallet.
- Proteggi i tuoi account con l'autenticazione a più fattori (MFA), preferibilmente tramite un'app di autenticazione o una chiave hardware.
- Fai attenzione ai messaggi di phishing, ai falsi agenti dell'assistenza clienti e ai "consulenti d'investimento" che prendono di mira le tue criptovalute.
- Chiedi al tuo operatore di telefonia mobile di attivare una protezione aggiuntiva contro gli attacchi di SIM-swap (anche detti SIMjacking), un metodo comune utilizzato dai criminali per rubare criptovalute impossessandosi del tuo numero di telefono.
Cosa fare se il tuo computer è stato hackerato
Se pensi che un truffatore o hacker se ha avuto accesso ai tuoi account o dispositivi, agisci rapidamente:
- Cambia le password dell'account interessato e di tutti gli account che utilizzano la stessa password, iniziando dall'email.
- Attiva l'autenticazione a più fattori (MFA) per questi account, se non è già attiva.
- Esegui una scansione antivirus gratuita dei tuoi dispositivi alla ricerca di malware.
- Controlla i tuoi account per individuare accessi, acquisti o impostazioni sconosciuti e contatta la tua banca se noti addebiti sospetti.
- Valuta la possibilità di bloccare il tuo credito se le tue informazioni finanziarie o di identità potrebbero essere state compromesse.
- Segnalalo alla piattaforma coinvolta e, negli Stati Uniti, alla FTC all'indirizzo ReportFraud.ftc.gov.