Points clés à retenir
- La sécurité sur Internet consiste à protéger vos informations personnelles , vos comptes et vos appareils contre les arnaques, les logiciels malveillants et… hackers .
- Ne cliquez pas sur les liens contenus dans les courriels, SMS ou messages sur les réseaux sociaux qui vous semblent inattendus. En cas de doute sur la sécurité d'un lien, vérifiez-le d'abord avec l' outil de vérification des liens frauduleux Malwarebytes .
- Utilisez des mots de passe longs et uniques, stockés dans un gestionnaire de mots de passe, et activez l'authentification multifacteurs (MFA).
- Maintenez à jour votre système d'exploitation, vos applications et votre routeur, et utilisez un logiciel de sécurité qui bloque les menaces en temps réel.
- Soyez prudent sur les réseaux Wi-Fi publics et utilisez un VPN pour chiffrer votre connexion.
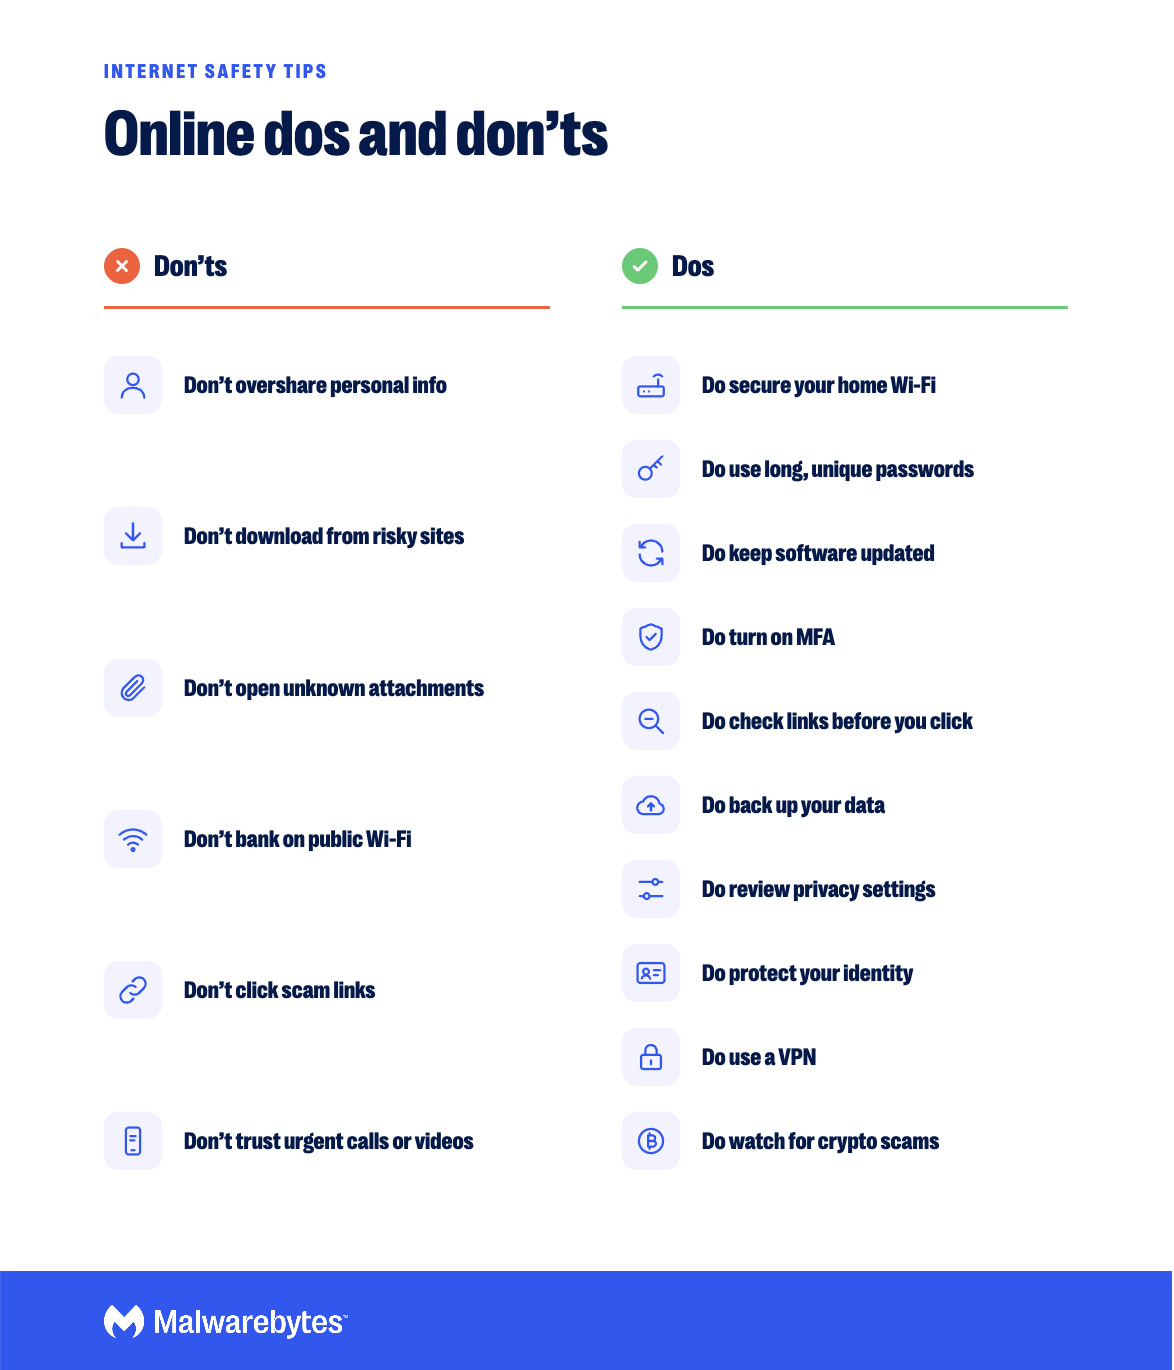
Restez en sécurité en ligne avec ces règles.
La sécurité sur Internet consiste à se protéger, ainsi que sa famille et ses données, lorsqu'on est en ligne. Les principes de base sont simples : partager moins d'informations, réfléchir avant de cliquer, utiliser des mots de passe robustes avec authentification multifacteur, maintenir ses logiciels à jour et utiliser des outils de sécurité qui bloquent les menaces avant qu'elles ne vous atteignent.
Nous utilisons Internet pour faire nos achats, nos opérations bancaires, étudier, travailler, communiquer et nous divertir ; les cybercriminels disposent donc de nombreux moyens pour nous atteindre. Les conseils ci-dessous portent sur les habitudes et les paramètres qui font toute la différence.
Règles à éviter pour une sécurité en ligne optimale
1 : Ne partagez pas vos informations personnelles
L'une des règles de sécurité en ligne les plus négligées concerne le partage d'informations personnelles. Évitez de publier des détails comme votre adresse, votre date de naissance, votre numéro de téléphone et le nom de vos animaux de compagnie sur les profils et forums publics.
Nous sommes tellement à l'aise en ligne que nous n'hésitons pas à partager des informations personnelles sur les forums ou les réseaux sociaux. Les personnes vulnérables, comme les enfants qui en disent trop, peuvent être la cible de cyberharceleurs, de prédateurs et de personnes qui divulguent des informations personnelles.
Partager trop d'informations peut également vous rendre plus vulnérable au piratage de votre compte. Les pirates informatiques peuvent recouper les informations de vos publications publiques pour concevoir une attaque de phishing plus convaincante. Ils peuvent également utiliser votre empreinte numérique pour contourner la sécurité de votre connexion. Par exemple, votre compte pourrait être piraté si vous publiez des photos de votre animal de compagnie sur [nom du réseau social]. Facebook et son nom correspond à l'une de vos réponses de sécurité.
2 : Ne téléchargez pas à partir de sources inconnues
Téléchargez uniquement des logiciels et des applications provenant de sources officielles, telles que le site web du développeur, le Google Play Store ou l'App Store d'Apple.
Réfléchissez-y à deux fois avant de télécharger des logiciels sans licence, des programmes piratés ou des fichiers provenant de sites web et de liens non fiables. Ces téléchargements peuvent contenir des logiciels malveillants tels que des virus, des chevaux de Troie ou des logiciels espions comme les enregistreurs de frappe. Si vous pensez avoir téléchargé un fichier malveillant, effectuez une analyse antivirus gratuite .
3 : Ne pas ouvrir de pièces jointes suspectes
N’ouvrez pas les pièces jointes auxquelles vous ne vous attendiez pas, même si elles semblent provenir d’une personne que vous connaissez.
Les pièces jointes suspectes peuvent vous rediriger vers des sites web malveillants ou installer des logiciels malveillants comme un virus macro ou un rançongiciel. Pourtant, certains d'entre nous les ouvrent encore par curiosité ou parce qu'ils attendent un message dans leur boîte de réception.
Le risque est tout simplement trop grand. Une mauvaise relation peut compromettre votre sécurité personnelle et celle de votre famille, et même nuire à votre organisation.
4 : N’effectuez pas de tâches sensibles sur un réseau Wi-Fi public.
Évitez d'effectuer des opérations bancaires, des achats ou de vous connecter à vos comptes importants sur un réseau Wi-Fi public, sauf si vous utilisez un smartphone. VPN .
Le Wi-Fi public dans les parcs, les centres commerciaux ou les aéroports est pratique, mais risqué. Ces réseaux ne sont pas aussi sécurisés que votre réseau domestique ou professionnel. Des personnes malveillantes peuvent également créer de faux points d'accès avec des noms qui semblent légitimes afin de voler vos données ou de lancer une attaque de type « homme du milieu » (MitM).
Si vous devez utiliser un réseau Wi-Fi public, privilégiez les sites utilisant le protocole HTTPS , désactivez les connexions automatiques aux réseaux ouverts et sécurisez votre connexion avec un VPN .
5 : Ne cliquez pas sur les liens frauduleux et ne vous laissez pas piéger par l'hameçonnage.
Ne cliquez pas sur les liens contenus dans les messages inattendus, même s'ils semblent provenir de votre banque, d'une entreprise de livraison ou d'une personne que vous connaissez.
L’hameçonnage (phishing) est une forme de fraude en ligne où des escrocs envoient de faux courriels, SMS et messages sur les réseaux sociaux, ou créent des sites web imitant des entreprises légitimes. Leur objectif est de vous inciter à divulguer vos mots de passe, numéros de carte bancaire ou coordonnées bancaires, ou à télécharger des logiciels malveillants tels que des rançongiciels. Lorsque l’escroquerie se produit par SMS, on parle d’hameçonnage. smishing Les escrocs dissimulent également des liens malveillants dans des codes QR sur des affiches, des horodateurs et de faux tickets de stationnement.
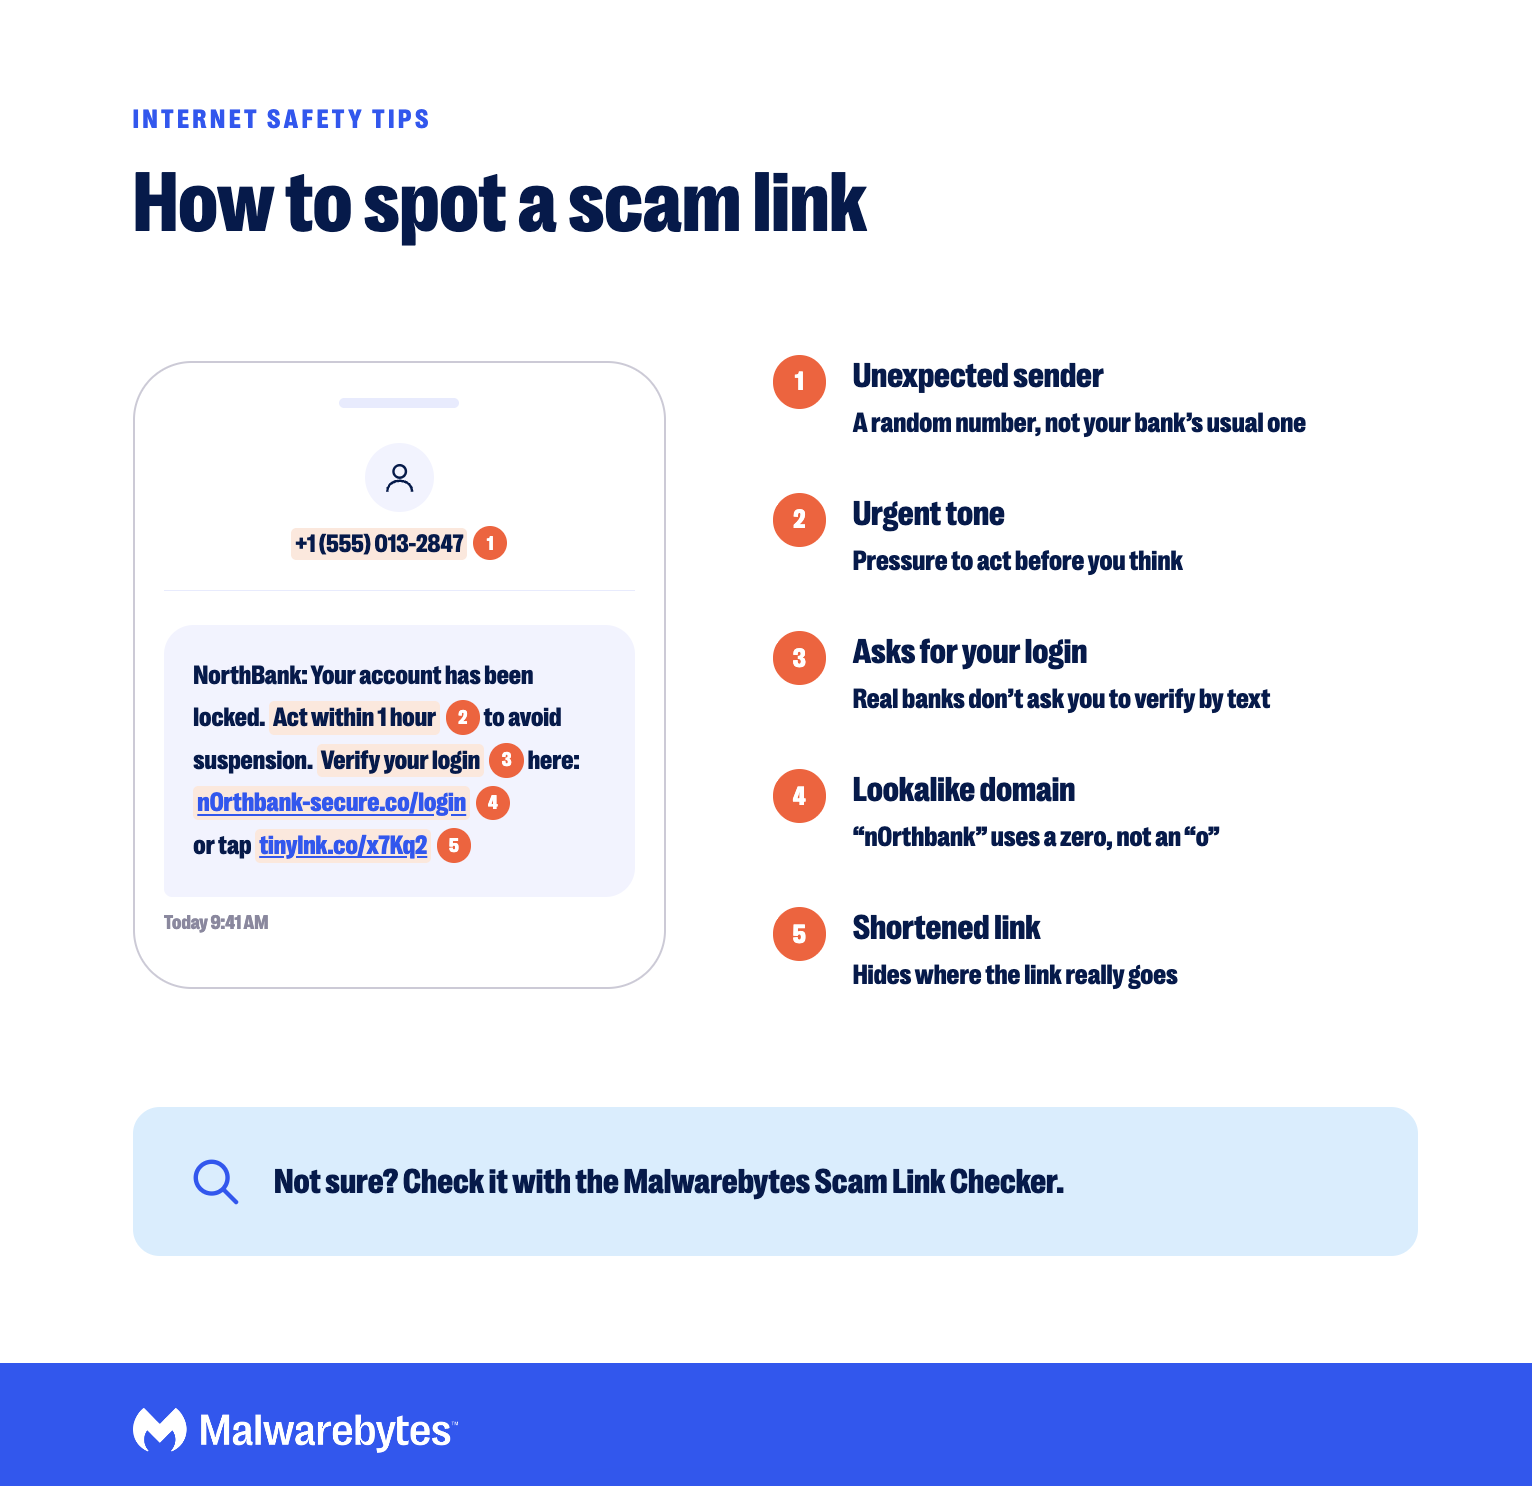
Les liens frauduleux mènent souvent à de fausses pages de connexion convaincantes ou déclenchent le téléchargement de logiciels malveillants. En cas de doute sur la sécurité d'un lien, collez-le dans l' outil de vérification des liens frauduleux Malwarebytes avant de l'ouvrir.
Si un message vous paraît suspect, ne répondez pas. Contactez directement l'entreprise via son site web ou son application officielle pour confirmation. Ne communiquez jamais d'informations personnelles ou financières en réponse à des messages non sollicités, même s'ils semblent légitimes.
6 : Ne vous fiez pas à une voix ou à une vidéo simplement parce qu'elle semble réelle.
Soyez sceptique face aux appels urgents, aux messages vocaux ou aux vidéos demandant de l'argent ou des informations, même si la personne qui les appelle semble être quelqu'un que vous connaissez.
Les escrocs utilisent désormais l'IA pour cloner des voix à partir de courts extraits vidéo publiés sur les réseaux sociaux et générer des voix réalistes. deepfake Les vidéos sont désormais utilisées pour rédiger des messages d'hameçonnage sans les fautes d'orthographe qui permettaient auparavant de les repérer. Une arnaque courante consiste en un appel paniqué d'un « membre de la famille » qui prétend avoir besoin d'argent immédiatement.
D'UNE ANNÉE À L'AUTRE
La courbe du « je ne peux plus dire » se creuse.
2025
il a déclaré que les arnaques étaient difficiles à repérer
2026
Dites la même chose maintenant
Si une demande vous semble urgente ou inhabituelle, raccrochez et contactez directement la personne à un numéro que vous possédez déjà. Certaines familles utilisent un code pour les urgences. Pour en savoir plus, consultez notre rapport sur l'impact de l'IA sur les arnaques .

Tu as ramassé quelque chose que tu n'aurais pas dû ?
Quelques conseils pour un comportement en ligne sûr
1 : Assurez-vous d'avoir une connexion internet sécurisée
Une connexion sécurisée empêche les utilisateurs non autorisés et hackers Déconnectez-vous de votre réseau. Suivez ces étapes pour améliorer la sécurité de votre connexion Internet domestique.
Activez votre pare-feu
Un pare-feu est un système de sécurité réseau qui défend votre connexion en contrôlant le trafic entrant. Vous pouvez activer le pare-feu de votre système d'exploitation et celui de votre routeur.
Activer la protection du navigateur
Un bon outil de sécurité pour navigateur vous aide à naviguer en toute sécurité. Nous vous suggérons d'essayer Malwarebytes Browser Guard , une extension gratuite qui bloque les contenus dangereux tels que les arnaques et les logiciels malveillants.

Plus sûr. Plus propre. Navigation sans publicité.
Modifiez le nom de votre réseau par défaut et votre mot de passe d'administrateur
Chaque routeur est livré avec un nom de réseau par défaut (SSID), un nom d'utilisateur administrateur et un mot de passe. Hackers Il peut utiliser le SSID par défaut pour identifier le modèle de votre routeur, rechercher son identifiant de connexion par défaut et modifier ses paramètres pour s'introduire dans votre réseau.
Modifier ces paramètres par défaut est l'un des conseils de sécurité internet les plus importants que nous puissions partager. Vous pouvez les modifier tous les deux dans les paramètres de votre routeur. Choisissez un nom de réseau qui ne révèle ni votre nom, ni votre adresse, ni la marque de votre routeur. Après avoir modifié le SSID, vous devrez reconnecter vos appareils.
Crypter votre réseau Wi-Fi
Dans les paramètres de votre routeur, vous verrez chiffrement Il existe des options telles que WEP, WPA, WPA2 et WPA3. Choisissez WPA3 si votre routeur le prend en charge, ou WPA2 dans le cas contraire. Évitez WEP et la première version de WPA, qui sont obsolètes et faciles à pirater.
Mettez à jour votre routeur
Hackers Des pirates informatiques exploitent régulièrement des failles de sécurité connues pour détourner les routeurs domestiques. Un routeur non mis à jour est vulnérable à des attaques telles que la prise de contrôle à distance, le détournement de chemin et les logiciels malveillants de type botnet comme Mirai.
Activez les mises à jour automatiques du micrologiciel si votre routeur les propose, ou vérifiez régulièrement la disponibilité de mises à jour. Si votre routeur n'est plus pris en charge, demandez-en un nouveau à votre fournisseur d'accès Internet ou achetez-en un.
2 : Utilisez des mots de passe forts et uniques
Utilisez un mot de passe long et unique pour chaque compte et stockez-les dans un gestionnaire de mots de passe.
Pourquoi créer un mot de passe fort, de toute façon ? Hackers Ils utilisent des outils capables de pirater des mots de passe courts ou courants en quelques secondes, et ils réutilisent les mots de passe volés lors de fuites de données pour accéder à d'autres comptes. C'est pourquoi il est si important d'avoir un mot de passe unique par compte.
La longueur prime sur la complexité. Les recommandations actuelles du NIST préconisent des mots de passe d'au moins 15 caractères lorsqu'ils ne sont pas associés à l'authentification multifacteur (MFA). Une phrase de passe composée de plusieurs mots aléatoires est longue, robuste et plus facile à mémoriser qu'une suite de symboles. Évitez les suites reconnaissables telles que « ABC », « 12345 » ou les dates d'anniversaire.
Il n'est pas nécessaire de changer régulièrement vos mots de passe complexes. En revanche, changez-les immédiatement si un service que vous utilisez subit une fuite de données ou si vous pensez qu'il est connu d'une autre personne. Un mot de passe volé peut avoir de graves conséquences : l'attaque du ransomware Colonial Pipeline aurait débuté par un mot de passe compromis .
Un gestionnaire de mots de passe simplifie tout cela en générant et en mémorisant des mots de passe uniques. Lorsque des sites proposent des clés d'accès, privilégiez-les. Les clés d'accès vous permettent de vous connecter avec votre empreinte digitale, votre visage ou le code PIN de votre appareil, et elles sont impossibles à pirater comme les mots de passe.
3 : Utilisez un antivirus et maintenez vos logiciels à jour.
Utilisez un logiciel de sécurité qui bloque les menaces en temps réel et maintenez votre système d'exploitation, votre navigateur et vos applications à jour.
Un logiciel antivirus protège votre système contre les logiciels malveillants qui ciblent votre appareil, votre réseau ou votre navigateur web. Les anciens antivirus peuvent être moins efficaces face aux menaces nouvelles et inconnues ; choisissez donc un logiciel anti-malware qui protège votre navigateur et bloque les menaces émergentes.
Les mises à jour logicielles apportent de meilleures performances, une compatibilité améliorée et parfois de nouvelles fonctionnalités. Plus important encore, les mises à jour de sécurité corrigent les vulnérabilités qui hackers utiliser pour s'introduire dans votre matériel et vos logiciels.
Prenez l'habitude de mettre à jour votre système d'exploitation, votre navigateur web, votre téléphone, votre routeur et autres logiciels essentiels. Activez les mises à jour automatiques pour plus de simplicité.
4 : Utilisez l'authentification multi-facteurs (AMF)
Activez l'authentification multifacteur pour tous les comptes qui la proposent, en commençant par votre messagerie, votre compte bancaire et vos comptes de réseaux sociaux.
Même le mot de passe le plus complexe peut être utilisé pour pirater votre compte s'il est volé. C'est pourquoi nous recommandons d'activer l'authentification multifacteurs .
Avec MFA, un hacker Il leur faut plus que votre mot de passe. Même s'ils possèdent votre nom d'utilisateur et votre mot de passe, ils devront prouver leur identité autrement, par exemple avec un code provenant d'une application d'authentification ou une notification sur votre téléphone. Les applications d'authentification et les codes d'accès sont plus sûrs que les codes envoyés par SMS, qui peuvent être interceptés lors d'escroqueries par échange de carte SIM.
5 : Vérifiez la sécurité du site web (HTTPS), puis vérifiez le lien.
Avant de saisir des informations personnelles ou de paiement sur un site web, assurez-vous que l'adresse commence par HTTPS.
Une URL sécurisée commence par HTTPS, et non par HTTP. Le « S » signifie « sécurisé », c’est-à-dire que la connexion entre votre navigateur et le site web est chiffrée à l’aide du protocole TLS (Transport Layer Security). De nombreux navigateurs signalent les sites qui n’utilisent pas HTTPS comme « non sécurisés ». Certains navigateurs, notamment HTTPS, affichent ce message. Chrome , n'affichent plus de cadenas dans la barre d'adresse, veuillez donc regarder l'URL elle-même.
N'oubliez pas que le protocole HTTPS signifie uniquement que votre connexion est chiffrée. Cela ne garantit pas la légitimité du site. Les sites frauduleux utilisent également le HTTPS. Avant d'effectuer un achat sur un site web que vous n'avez jamais utilisé, recherchez des avis ou des signalements d'arnaques et vérifiez l'adresse à l'aide de l' outil de vérification de liens frauduleux Malwarebytes .
6 : Sauvegardez vos données
Sauvegardez régulièrement vos fichiers importants afin de pouvoir les récupérer après une cyberattaque, une panne de votre appareil ou un vol.
Même en appliquant les meilleurs outils de cybersécurité et en suivant les conseils de sécurité en ligne, vous n'êtes pas à l'abri d'une violation de données. Par exemple, un rançongiciel peut chiffrer vos fichiers, et certains logiciels malveillants peuvent les supprimer ou les corrompre.
Nous vous recommandons de sauvegarder régulièrement vos données sur un disque dur externe et d'utiliser également un service de sauvegarde cloud fiable qui enregistre automatiquement vos données hors site. Conserver une sauvegarde déconnectée de votre appareil contribue à le protéger contre les ransomwares.
7 : Vérifiez vos paramètres de confidentialité sur les réseaux sociaux et les navigateurs.
Vérifiez les paramètres de confidentialité de vos navigateurs, appareils et comptes de réseaux sociaux, et limitez ce que les inconnus peuvent voir.
Nous sommes nombreux à conserver des informations personnelles sur nos appareils et nos réseaux sociaux. Nos paramètres de confidentialité déterminent qui peut y accéder. Par exemple, les paramètres de confidentialité de votre navigateur influencent les informations que les sites web peuvent consulter, comme votre historique de navigation ou vos informations de paiement.
De même, vos paramètres de confidentialité sur les plateformes de médias sociaux comme Facebook , X , Instagram TikTok contrôle les informations personnelles, les publications et les contenus multimédias auxquels les inconnus peuvent accéder.
Utilisez ces liens pour mettre à jour vos paramètres de confidentialité :
8 : Protégez votre identité
Limitez la part de votre identité visible en ligne et soyez attentif aux signes indiquant que vos informations ont été divulguées.
Protéger son identité en ligne permet de s'exprimer librement sans attirer l'attention des cyberharceleurs ou des cybercriminels. On a également moins de risques d'être ciblé par hackers ou devenir victime d'usurpation d'identité.
Utilisez des pseudonymes anonymes lorsque vous publiez en ligne et combinez les autres conseils de sécurité Internet énumérés ici pour protéger votre identité.
Surveillez vos rapports de solvabilité, vos relevés bancaires et vos relevés de carte de crédit. Recherchez régulièrement votre nom en ligne pour vérifier quelles informations et images sont accessibles au public, ou effectuez une analyse gratuite de votre empreinte numérique pour savoir si vos données personnelles ont été compromises lors d'une fuite de données.
Si vous constatez que vos informations sensibles sont publiées en ligne, mettez immédiatement à jour vos paramètres de confidentialité, changez vos mots de passe et contactez la plateforme. Pour une protection continue, envisagez de souscrire à un service de protection contre l'usurpation d'identité .
9 : Utilisez un VPN
Utilisez un VPN pour chiffrer votre trafic internet, notamment sur les réseaux Wi-Fi publics.
Sécuriser sa connexion avec un VPN privé est l'une des mesures de sécurité internet les plus essentielles. VPN chiffre votre trafic internet et masque votre emplacement, empêchant ainsi hackers de l'interception de vos données et du suivi de votre activité en ligne par votre fournisseur d'accès Internet. Dans certains pays, un VPN peut également contribuer à protéger la vie privée des citoyens, des militants et des journalistes. Pour en savoir plus, consultez la section « Qu'est-ce qu'un VPN ? »
Lors du choix d'un VPN Choisissez un fournisseur disposant d'un vaste réseau de serveurs, de fonctionnalités de sécurité robustes et d'une politique de non-conservation des journaux.
Évitez les VPN et serveurs proxy gratuits. Certains VPN gratuits sont connus pour espionner les utilisateurs ou vendre leurs données de navigation à des tiers, notamment des entreprises de marketing. Les VPN gratuits à la sécurité insuffisante peuvent également exposer les utilisateurs à des logiciels malveillants.
10 : Attention aux arnaques aux cryptomonnaies
N’envoyez jamais de cryptomonnaie à une personne que vous avez seulement rencontrée en ligne, et méfiez-vous de tout investissement promettant des rendements garantis.
Les arnaques aux cryptomonnaies sont en hausse et de nombreuses victimes ont perdu toutes leurs économies. Comme les transactions en cryptomonnaies sont difficiles à annuler, les victimes ont souvent peu de recours pour récupérer leur argent.
Suivez ces conseils de sécurité relatifs aux cryptomonnaies pour protéger vos actifs :
- Utilisez une plateforme d'échange de cryptomonnaies réputée.
- Envisagez de stocker vos actifs numériques hors ligne dans un portefeuille froid.
- Protégez vos comptes avec l'authentification multifacteur (MFA), de préférence via une application d'authentification ou une clé matérielle.
- Méfiez-vous des messages d'hameçonnage, des faux agents de support et des « coachs en investissement » qui ciblent vos cryptomonnaies.
- Demandez à votre opérateur mobile d'ajouter une protection supplémentaire contre les attaques par échange de carte SIM (également appelées SIMjacking), une méthode courante utilisée par les criminels pour voler des cryptomonnaies en prenant le contrôle de votre numéro de téléphone.
Que faire si vous avez été piraté ?
Si vous pensez qu'il s'agit d'un escroc ou hacker a accédé à vos comptes ou appareils, agissez rapidement :
- Modifiez le mot de passe du compte concerné et de tous les comptes utilisant le même mot de passe, à commencer par votre adresse e-mail.
- Activez l'authentification multifacteur pour ces comptes si elle ne l'est pas déjà.
- Scannez vos appareils à la recherche de logiciels malveillants avec un antivirus gratuit .
- Vérifiez vos comptes pour toute connexion, achat ou modification de paramètres inhabituels, et contactez votre banque si vous constatez des frais suspects.
- Envisagez de bloquer votre crédit si vos informations financières ou d'identité ont pu être divulguées.
- Signalez-le à la plateforme concernée et, aux États-Unis, à la FTC sur ReportFraud.ftc.gov.