Najważniejsze wnioski
- Bezpieczeństwo w Internecie oznacza ochronę danych osobowych , kont i urządzeń przed oszustwami, złośliwym oprogramowaniem i hackers .
- Nie klikaj linków w nieoczekiwanych e-mailach, SMS-ach ani wiadomościach w mediach społecznościowych. Jeśli nie masz pewności, czy link jest bezpieczny, sprawdź go najpierw za pomocą narzędzia Malwarebytes Scam Link Checker .
- Używaj długich, niepowtarzalnych haseł zapisanych w menedżerze haseł i włącz uwierzytelnianie wieloskładnikowe (MFA).
- Aktualizuj system operacyjny, aplikacje i router oraz korzystaj z oprogramowania zabezpieczającego, które blokuje zagrożenia w czasie rzeczywistym.
- Zachowaj ostrożność korzystając z publicznej sieci Wi-Fi i korzystaj z VPN aby zaszyfrować połączenie.
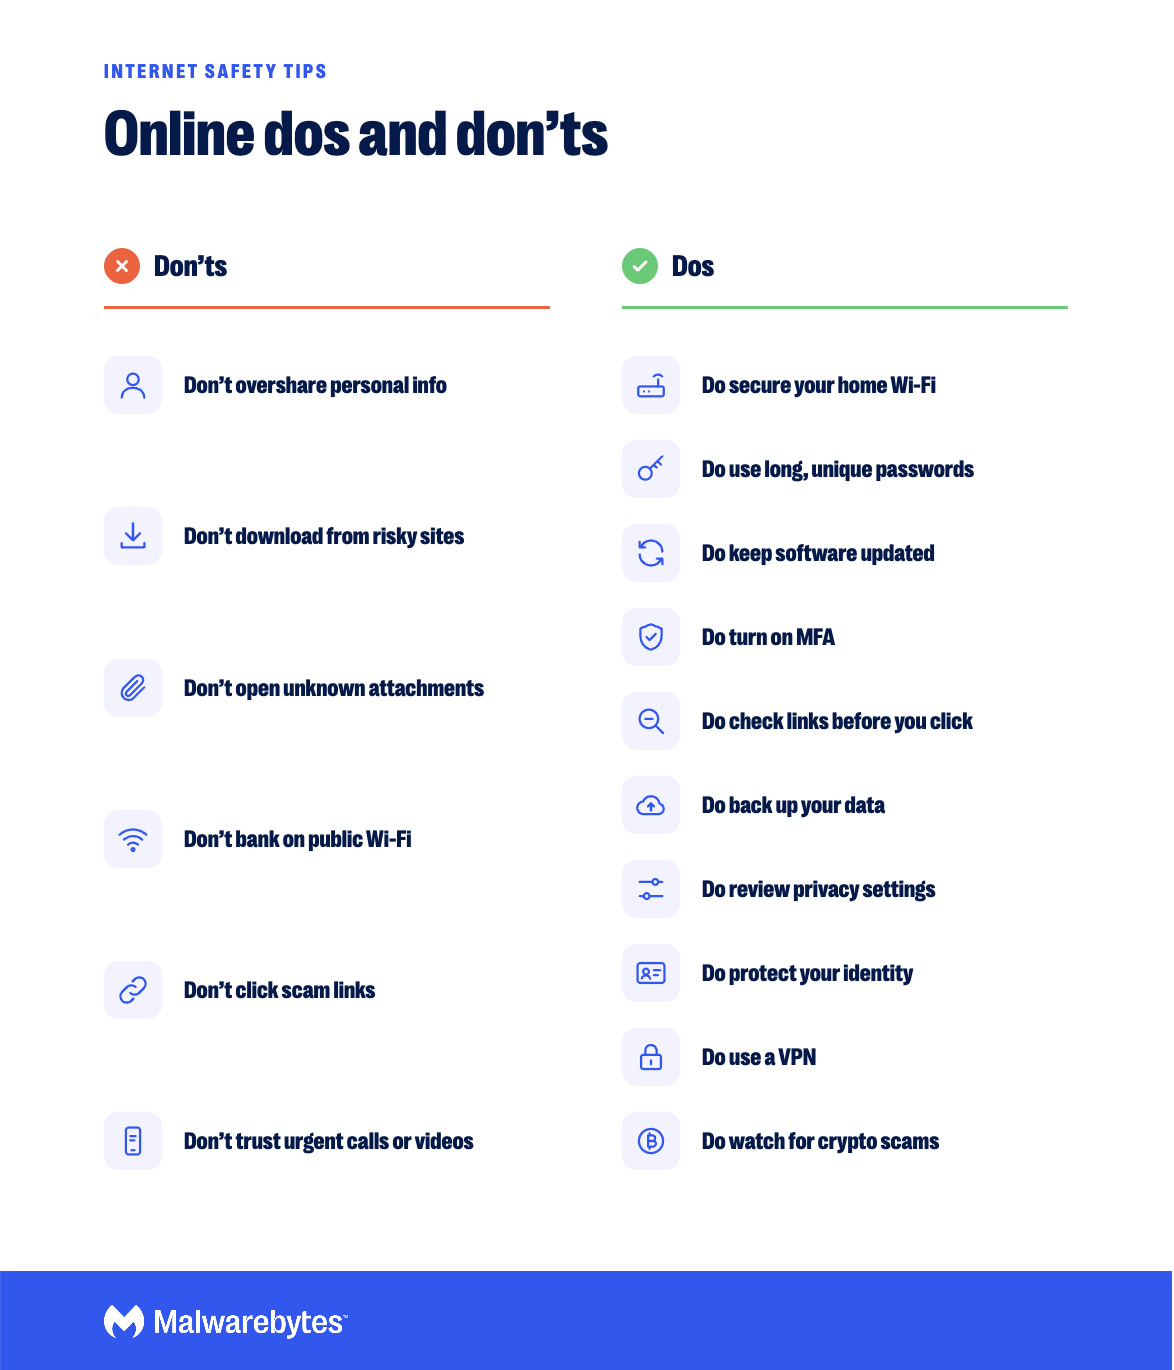
Bądź bezpieczny w sieci, stosując się do tych zasad
Bezpieczeństwo w internecie to praktyka ochrony siebie, swojej rodziny i swoich danych podczas korzystania z sieci. Podstawy są proste: udostępniaj mniej informacji, myśl przed kliknięciem, używaj silnych haseł z uwierzytelnianiem wieloskładnikowym, aktualizuj oprogramowanie i korzystaj z narzędzi bezpieczeństwa, które blokują zagrożenia, zanim do Ciebie dotrą.
Korzystamy z internetu do zakupów, bankowości, nauki, pracy, kontaktów towarzyskich i rozrywki, więc cyberprzestępcy mają wiele sposobów, aby do nas dotrzeć. Poniższe wskazówki, co robić, a czego nie, obejmują nawyki i ustawienia, które mają największe znaczenie.
Czego nie robić, aby zachować bezpieczeństwo w Internecie
1: Nie udostępniaj swoich danych osobowych
Jedna z najczęściej pomijanych wskazówek dotyczących bezpieczeństwa w internecie dotyczy udostępniania danych osobowych. Nie podawaj na publicznych profilach i forach takich informacji jak adres zamieszkania, data urodzenia, numer telefonu i imiona zwierząt.
Czujemy się tak swobodnie w sieci, że nie wahamy się udostępniać danych osobowych na forach czy w mediach społecznościowych. Osoby wrażliwe, takie jak dzieci, które udostępniają zbyt wiele informacji, mogą paść ofiarą cyberprzemocy, drapieżników i doxxerów .
Nadmierne dzielenie się informacjami może również zwiększyć ryzyko włamania na Twoje konto. Hackers Mogą łączyć informacje z publicznych postów, aby stworzyć bardziej przekonujący atak phishingowy . Mogą również wykorzystać Twój cyfrowy ślad , aby obejść zabezpieczenia logowania. Na przykład, Twoje konto może zostać zhakowane, jeśli opublikujesz post o swoim zwierzaku na… Facebook a jego nazwa pasuje do jednej z odpowiedzi na pytanie zabezpieczające.
2: Nie pobieraj z nieznanych źródeł
Oprogramowanie i aplikacje należy pobierać wyłącznie z oficjalnych źródeł, takich jak strona internetowa twórcy aplikacji, sklep Google Play lub sklep App Store firmy Apple.
Zastanów się dwa razy, zanim pobierzesz nielicencjonowane oprogramowanie, pirackie programy lub pliki z podejrzanych witryn i linków. Takie pliki mogą zawierać złośliwe oprogramowanie, takie jak wirusy, konie trojańskie lub oprogramowanie szpiegujące, takie jak keyloggery. Jeśli podejrzewasz, że pobrałeś coś złośliwego, przeprowadź bezpłatne skanowanie antywirusowe .
3: Nie otwieraj podejrzanych załączników
Nie otwieraj załączników, których się nie spodziewałeś, nawet jeśli wydaje Ci się, że pochodzą od kogoś, kogo znasz.
Podejrzane załączniki mogą prowadzić do złośliwych stron internetowych lub instalować złośliwe oprogramowanie, takie jak makrowirusy czy ransomware. Mimo to niektórzy z nas nadal je otwierają z ciekawości lub w oczekiwaniu na wiadomość w skrzynce odbiorczej.
Ryzyko po prostu nie jest warte zachodu. Złe przywiązanie może zagrozić Twojemu bezpieczeństwu osobistemu i bezpieczeństwu Twojej rodziny, a nawet zaszkodzić Twojej organizacji.
4: Nie wykonuj zadań wymagających poufności w publicznej sieci Wi-Fi
Unikaj korzystania z bankowości, zakupów lub logowania się do ważnych kont w publicznej sieci Wi-Fi, chyba że korzystasz z sieci Wi-Fi VPN .
Publiczne Wi-Fi w parku, centrum handlowym czy na lotnisku jest wygodne, ale ryzykowne. Sieci te nie są tak bezpieczne, jak sieć domowa czy biurowa. Osoby atakujące mogą również tworzyć fałszywe hotspoty o wiarygodnie brzmiących nazwach, aby wykraść dane lub przeprowadzić atak typu man-in-the-middle (MitM).
Jeśli musisz korzystać z publicznej sieci Wi-Fi, wybieraj witryny korzystające z protokołu HTTPS , wyłącz automatyczne łączenie się z otwartymi sieciami i zabezpiecz połączenie za pomocą VPN .
5: Nie klikaj w linki oszustwa i nie daj się nabrać na phishing
Nie klikaj linków w nieoczekiwanych wiadomościach, nawet jeśli wyglądają, jakby pochodziły od Twojego banku, firmy kurierskiej lub kogoś, kogo znasz.
Phishing to rodzaj oszustwa internetowego, w którym oszuści wysyłają fałszywe e-maile, SMS-y i wiadomości w mediach społecznościowych lub tworzą strony internetowe imitujące legalne firmy. Celem jest nakłonienie użytkownika do podania haseł, numerów kart kredytowych lub danych bankowych albo do pobrania złośliwego oprogramowania, takiego jak ransomware. Oszustwo przychodzące za pośrednictwem wiadomości SMS nazywa się… smishing Oszuści ukrywają również złośliwe linki w kodach QR na plakatach, parkomatach i fałszywych biletach parkingowych.
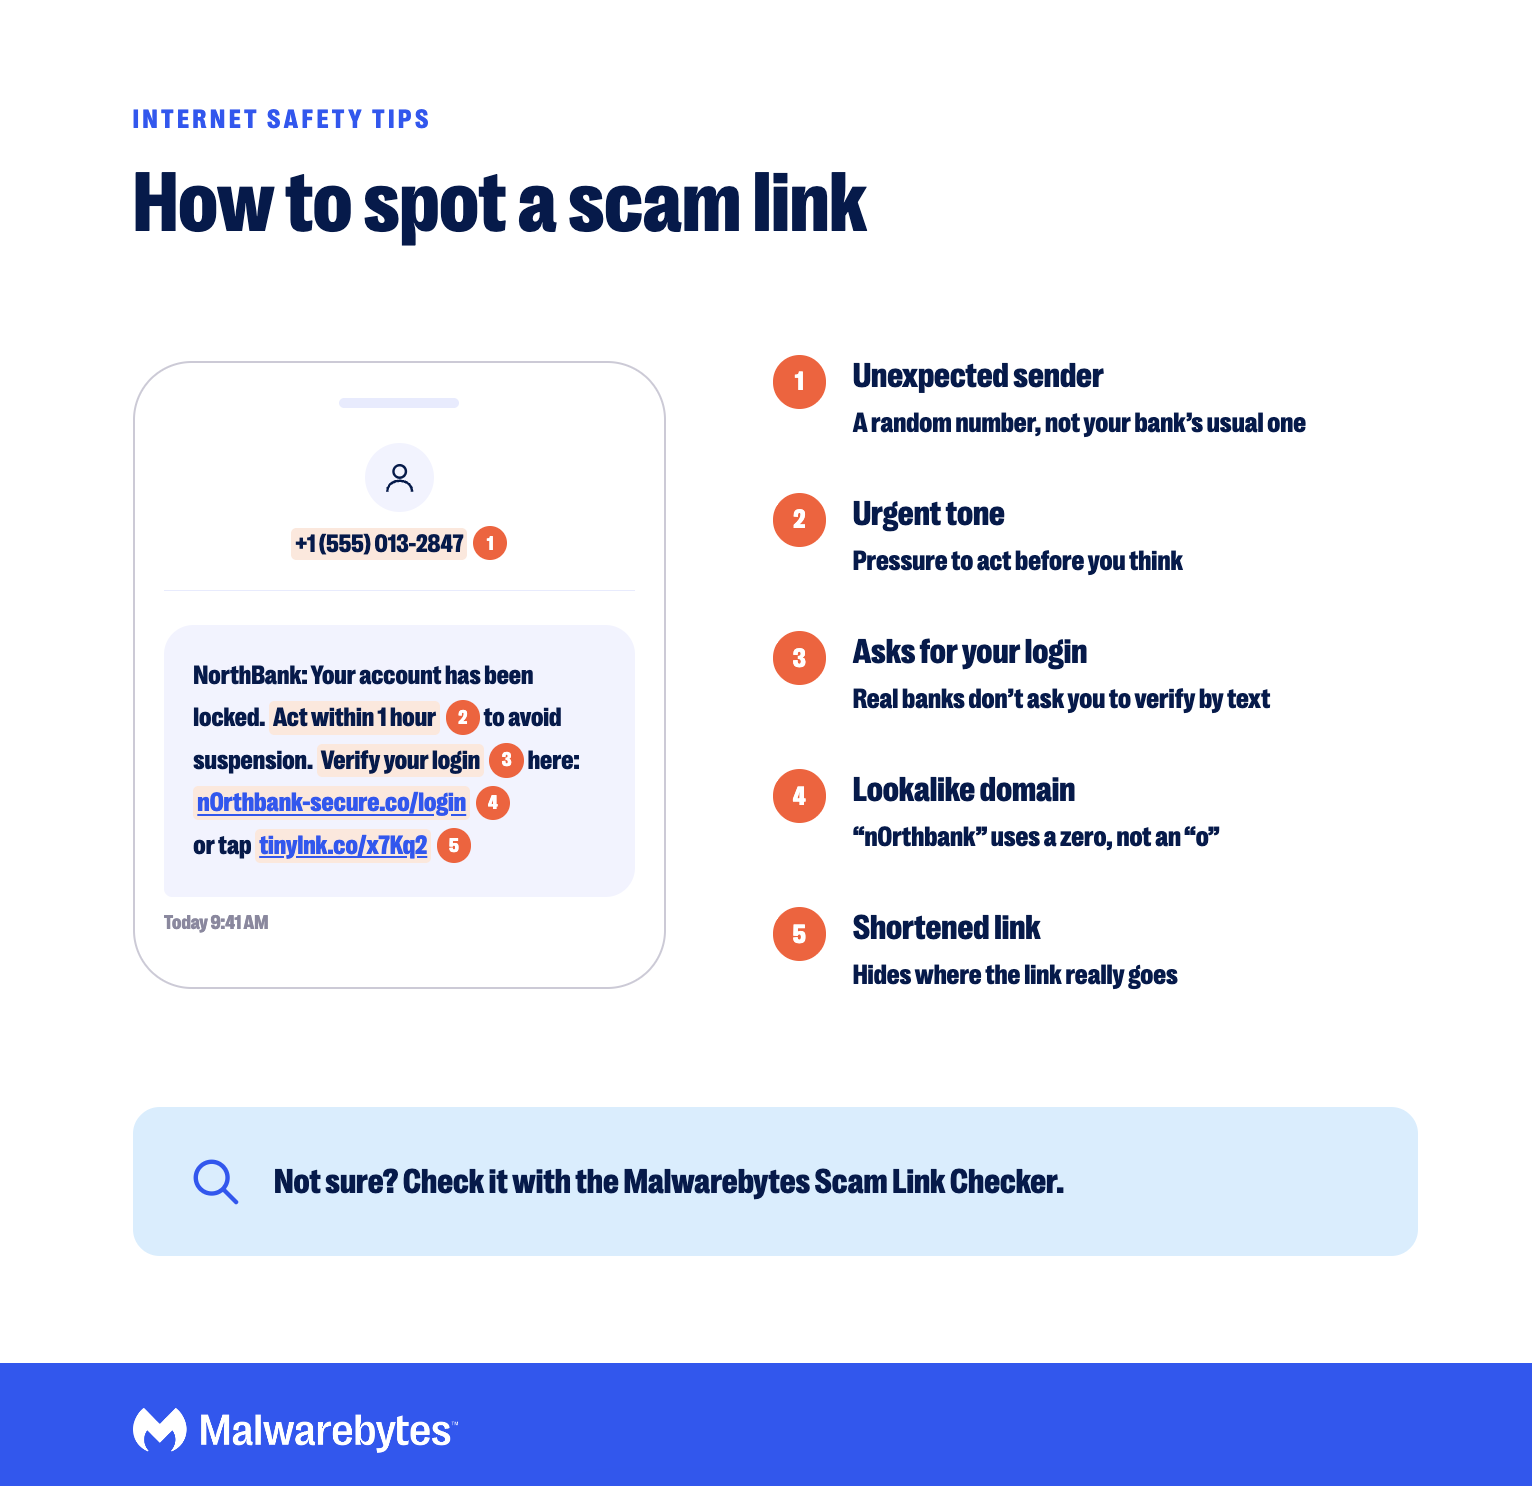
Linki oszustów często prowadzą do przekonujących, fałszywych stron logowania lub powodują pobieranie złośliwego oprogramowania. Jeśli nie masz pewności, czy link jest bezpieczny, wklej go do narzędzia Malwarebytes Scam Link Checker przed jego otwarciem.
Jeśli wiadomość wydaje się podejrzana, nie odpowiadaj. Skontaktuj się z firmą bezpośrednio za pośrednictwem jej oficjalnej strony internetowej lub aplikacji, aby to potwierdzić. Nigdy nie udostępniaj danych osobowych ani finansowych w odpowiedzi na niechciane wiadomości, nawet jeśli wyglądają na wiarygodne.
6: Nie ufaj głosowi ani filmowi tylko dlatego, że wydają się prawdziwe
Zachowaj ostrożność w przypadku pilnych połączeń, wiadomości głosowych lub filmów, w których ktoś prosi o pieniądze lub informacje, nawet jeśli brzmi to jak ktoś, kogo znasz.
Oszuści wykorzystują teraz sztuczną inteligencję do klonowania głosów z krótkich klipów w mediach społecznościowych i generowania realistycznych deepfake filmy i pisz wiadomości phishingowe bez błędów ortograficznych, które kiedyś pozwalały je ujawnić. Częstym oszustwem jest telefon od przestraszonego „członka rodziny”, który potrzebuje pieniędzy natychmiast.
W UJĘCIU ROK DO ROKU
Krzywa „Już nie wiem” rośnie
2025
wspomniane oszustwa były trudne do wykrycia
2026
powiedz to samo teraz
Jeśli prośba wydaje się pilna lub nietypowa, rozłącz się i skontaktuj się bezpośrednio z osobą dzwoniącą pod numer, który już posiadasz. Niektóre rodziny ustalają hasło na wypadek nagłego wypadku. Dowiedz się więcej z naszego raportu o tym, jak sztuczna inteligencja zmienia oblicze oszustw .

Zabrałeś coś, czego nie powinieneś?
Zasady bezpiecznego zachowania w Internecie
1: Upewnij się, że masz bezpieczne połączenie internetowe
Bezpieczne połączenie chroni nieautoryzowanych użytkowników i hackers Wyłącz sieć. Wykonaj poniższe kroki, aby poprawić bezpieczeństwo domowego połączenia internetowego.
Włącz zaporę sieciową
Zapora sieciowa to system bezpieczeństwa sieci, który chroni połączenie poprzez kontrolowanie ruchu przychodzącego. Można włączyć zaporę systemu operacyjnego i zaporę routera.
Włącz ochronę przeglądarki
Dobre narzędzie zabezpieczające przeglądarkę pomaga chronić Twoje przeglądanie. Sugerujemy wypróbowanie Malwarebytes Browser Guard , darmowego rozszerzenia do przeglądarki, które blokuje niebezpieczne treści, takie jak oszustwa i złośliwe oprogramowanie.

Bezpieczniejsze. Czystsze. Przeglądanie bez reklam.
Zmień domyślną nazwę sieci i hasło administratora
Każdy router ma przypisaną domyślną nazwę sieciową (SSID), nazwę użytkownika administratora i hasło. Hackers możesz użyć domyślnego identyfikatora SSID , aby zidentyfikować model routera, sprawdzić jego domyślne dane logowania i zmienić jego ustawienia, aby uzyskać dostęp do swojej sieci.
Zmiana tych domyślnych ustawień to jedna z najważniejszych wskazówek dotyczących bezpieczeństwa w internecie, którymi możemy się podzielić. Możesz zmienić oba ustawienia w ustawieniach routera. Wybierz nazwę sieci, która nie ujawnia Twojego imienia i nazwiska, adresu ani marki routera. Po zmianie SSID konieczne będzie ponowne połączenie urządzeń.
Zaszyfruj swoją sieć Wi-Fi
W ustawieniach routera zobaczysz opcje szyfrowania, takie jak WEP, WPA, WPA2 i WPA3. Wybierz WPA3, jeśli Twój router je obsługuje, lub WPA2, jeśli nie. Unikaj WEP i oryginalnego WPA, które są przestarzałe i łatwe do złamania.
Zaktualizuj swój router
Hackers Regularnie przechwytują domowe routery, wykorzystując znane luki w zabezpieczeniach. Niezałatany router jest podatny na ataki, takie jak zdalne przejęcie kontroli nad komputerem, przekroczenie ścieżki (path traversal) i złośliwe oprogramowanie typu botnet, takie jak Mirai.
Włącz automatyczne aktualizacje oprogramowania sprzętowego, jeśli router je oferuje, lub regularnie sprawdzaj dostępność aktualizacji. Jeśli Twój router nie jest już obsługiwany, poproś dostawcę internetu o nowy lub kup własny.
2: Używaj silnych, unikalnych haseł
Używaj długiego, unikalnego hasła dla każdego konta i przechowuj je w menedżerze haseł.
Po co w ogóle tworzyć silne hasło ? Hackers Korzystają z narzędzi, które potrafią złamać krótkie lub popularne hasła w kilka sekund, a także ponownie wykorzystują hasła skradzione w wyniku wycieków danych, aby włamać się na inne konta. Dlatego tak ważne jest, aby jedno unikalne hasło do konta było unikalne.
Długość jest ważniejsza niż złożoność. Aktualne wytyczne NIST zalecają hasła składające się z co najmniej 15 znaków, jeśli nie są one połączone z uwierzytelnianiem wieloskładnikowym. Hasło złożone z kilku losowych słów jest długie, silne i łatwiejsze do zapamiętania niż plątanina symboli. Unikaj rozpoznawalnych wzorców, takich jak „ABC”, „12345” czy daty urodzin.
Nie musisz zmieniać silnych haseł według harmonogramu. Zmień hasło natychmiast, jeśli w usłudze, z której korzystasz, doszło do wycieku danych lub podejrzewasz, że ktoś inny je zna. Skradzione hasło może mieć poważne konsekwencje: atak ransomware Colonial Pipeline podobno rozpoczął się od zhakowanego hasła .
Menedżer haseł ułatwia to wszystko, generując i zapamiętując unikalne hasła. Jeśli strony oferują klucze dostępu, rozważ ich użycie. Klucze dostępu pozwalają zalogować się za pomocą odcisku palca, twarzy lub kodu PIN urządzenia i nie można ich wyłudzić, tak jak haseł.
3: Używaj programu antywirusowego i aktualizuj oprogramowanie
Używaj oprogramowania zabezpieczającego, które blokuje zagrożenia w czasie rzeczywistym i aktualizuj system operacyjny, przeglądarkę i aplikacje.
Oprogramowanie antywirusowe chroni system przed złośliwym oprogramowaniem atakującym urządzenie, sieć lub przeglądarkę internetową. Starsze narzędzia antywirusowe mogą nie być tak skuteczne w walce z nowymi i nieznanymi zagrożeniami, dlatego wybierz oprogramowanie antywirusowe , które ochroni Twoją przeglądarkę i zapobiegnie pojawianiu się nowych zagrożeń.
Aktualizacje oprogramowania zapewniają lepszą wydajność, lepszą kompatybilność, a czasem nowe funkcje. Co najważniejsze, aktualizacje zabezpieczeń usuwają luki w zabezpieczeniach, które… hackers służą do włamywania się do sprzętu i oprogramowania.
Wyrób sobie nawyk aktualizacji systemu operacyjnego, przeglądarki internetowej, telefonu, routera i innego niezbędnego oprogramowania. Włącz automatyczne aktualizacje dla wygody.
4: Używaj uwierzytelniania wieloskładnikowego (MFA)
Włącz uwierzytelnianie wieloskładnikowe dla każdego konta, które je oferuje, zaczynając od kont e-mail, bankowych i mediów społecznościowych.
Nawet najsilniejsze hasło może posłużyć do włamania się na Twoje konto, jeśli zostanie skradzione. Dlatego zalecamy włączenie uwierzytelniania wieloskładnikowego .
Dzięki MFA, hacker potrzebuje czegoś więcej niż tylko hasła. Nawet jeśli zna Twoją nazwę użytkownika i hasło, będzie musiał potwierdzić swoją tożsamość w inny sposób, na przykład za pomocą kodu z aplikacji uwierzytelniającej lub monitu na Twoim telefonie. Aplikacje uwierzytelniające i hasła są bezpieczniejsze niż kody wysyłane SMS-em, które mogą zostać przechwycone w oszustwach związanych z wymianą karty SIM.
5: Sprawdź bezpieczeństwo witryny (HTTPS), a następnie sprawdź łącze
Zanim podasz swoje dane osobowe lub płatnicze na stronie internetowej, upewnij się, że adres zaczyna się od HTTPS.
Bezpieczny adres URL zaczyna się od HTTPS, a nie HTTP. „S” oznacza bezpieczne, co oznacza, że połączenie między przeglądarką a witryną jest szyfrowane za pomocą protokołu TLS (Transport Layer Security). Wiele przeglądarek oznacza witryny, które nie korzystają z protokołu HTTPS, jako „Niezabezpieczone”. Niektóre przeglądarki, w tym Chrome , nie wyświetla już kłódki w pasku adresu, więc sprawdź sam adres URL.
Pamiętaj, że HTTPS oznacza jedynie szyfrowanie połączenia. Nie oznacza to jednak, że strona jest legalna. Oszustwa również korzystają z HTTPS. Zanim zrobisz zakupy na stronie, z której wcześniej nie korzystałeś, poszukaj recenzji lub raportów o oszustwach i sprawdź adres w narzędziu Malwarebytes Scam Link Checker .
6: Utwórz kopię zapasową swoich danych
Regularnie twórz kopie zapasowe ważnych plików, aby móc je odzyskać w razie cyberataku, awarii urządzenia lub kradzieży.
Nawet mając w pamięci najlepsze narzędzia cyberbezpieczeństwa i wskazówki dotyczące bezpieczeństwa w internecie, nadal możesz paść ofiarą ataku. Na przykład, ransomware może zaszyfrować Twoje pliki, a niektóre złośliwe oprogramowanie może je usunąć lub uszkodzić.
Zalecamy okresowe tworzenie kopii zapasowej danych na zewnętrznym dysku twardym oraz korzystanie z renomowanej usługi tworzenia kopii zapasowych w chmurze, która automatycznie zapisuje dane poza siedzibą firmy. Przechowywanie jednej kopii zapasowej odłączonej od urządzenia pomaga chronić je przed oprogramowaniem ransomware.
7: Sprawdź ustawienia prywatności w mediach społecznościowych i przeglądarkach
Sprawdź ustawienia prywatności w swojej przeglądarce, urządzeniu i na kontach w mediach społecznościowych oraz ogranicz to, co mogą zobaczyć osoby obce.
Wielu z nas przechowuje prywatne informacje na swoich urządzeniach i platformach mediów społecznościowych. Nasze ustawienia prywatności kontrolują, kto może uzyskać do nich dostęp. Na przykład ustawienia prywatności przeglądarki wpływają na to, co strony internetowe mogą zobaczyć, na przykład historię przeglądania lub informacje o płatnościach.
Podobnie Twoje ustawienia prywatności na platformach mediów społecznościowych, takich jak Facebook , X , Instagram i TikTok kontrolują, do jakich danych osobowych, postów i mediów mogą uzyskać dostęp nieznajomi.
Aby zaktualizować ustawienia prywatności, skorzystaj z poniższych linków:
8: Chroń swoją tożsamość
Ogranicz ujawnianie informacji o swojej tożsamości w Internecie i zwracaj uwagę na sygnały, że Twoje dane zostały ujawnione.
Ochrona tożsamości w sieci pozwala Ci wyrażać swoje zdanie bez zwracania na siebie uwagi cyberprzemocowców i cyberprzestępców. Zmniejsza to również prawdopodobieństwo stania się celem ataków. hackers lub paść ofiarą kradzieży tożsamości.
Publikując treści w Internecie, używaj anonimowych nazw użytkowników i stosuj się do pozostałych wskazówek dotyczących bezpieczeństwa w Internecie wymienionych tutaj, aby chronić swoją tożsamość.
Monitoruj swoje raporty kredytowe, wyciągi bankowe i opłaty za karty kredytowe. Regularnie wyszukuj swoje imię i nazwisko w internecie, aby sprawdzić, jakie informacje i zdjęcia są publicznie dostępne, lub przeprowadź bezpłatne skanowanie śladów cyfrowych, aby sprawdzić, czy Twoje dane osobowe nie zostały ujawnione w wyniku naruszenia bezpieczeństwa.
Jeśli Twoje poufne informacje zostały opublikowane online, natychmiast zaktualizuj ustawienia prywatności, zmień hasła i skontaktuj się z platformą. Aby zapewnić sobie stałą ochronę, rozważ skorzystanie z usługi ochrony przed kradzieżą tożsamości .
9: Użyj VPN
Użyj VPN aby szyfrować ruch internetowy, szczególnie w publicznych sieciach Wi-Fi.
Zabezpieczenie połączenia za pomocą prywatnej VPN to jedna z najważniejszych wskazówek dotyczących bezpieczeństwa w Internecie. VPN szyfruje Twój ruch internetowy i maskuje Twoją lokalizację, zapobiegając hackers przed przechwyceniem Twoich danych i przed śledzeniem Twojej aktywności online przez Twojego dostawcę internetu. W niektórych krajach VPN Może również pomóc chronić prywatność obywateli, aktywistów i dziennikarzy. Dowiedz się więcej w artykule Czym jest VPN ?
Wybierając VPN Wybierz takiego dostawcę, który ma dużą sieć serwerów, silne zabezpieczenia i politykę braku logów.
Unikaj jednak darmowych sieci VPN i serwerów proxy. Niektóre darmowe sieci VPN są znane ze szpiegowania użytkowników lub sprzedawania ich aktywności w sieci stronom trzecim, takim jak marketingowcy. Darmowe sieci VPN ze słabymi zabezpieczeniami mogą również narazić użytkowników na złośliwe oprogramowanie.
10: Uważaj na oszustwa związane z kryptowalutami
Nigdy nie wysyłaj kryptowaluty komuś, kogo poznałeś dopiero w Internecie, i zachowaj ostrożność w przypadku inwestycji, które obiecują gwarantowany zysk.
Oszustwa związane z kryptowalutami są coraz częstsze, a wiele ofiar straciło oszczędności całego życia. Ponieważ transakcje kryptowalutowe są trudne do cofnięcia, ofiary często mają niewiele możliwości odzyskania swoich pieniędzy.
Stosuj się do poniższych wskazówek dotyczących bezpieczeństwa kryptowalut, aby chronić swoje aktywa:
- Korzystaj z renomowanej giełdy kryptowalut.
- Rozważ przechowywanie swoich aktywów cyfrowych w trybie offline, w zimnym portfelu.
- Chroń swoje konta za pomocą uwierzytelniania wieloskładnikowego (MFA), najlepiej za pomocą aplikacji uwierzytelniającej lub klucza sprzętowego.
- Uważaj na wiadomości phishingowe, fałszywych konsultantów i „trenerów inwestycyjnych”, którzy mają na celu pozyskanie Twoich kryptowalut.
- Poproś swojego operatora komórkowego o dodanie dodatkowej ochrony przed atakami polegającymi na podmianie karty SIM (znanymi również jako SIMjacking), czyli częstą metodą kradzieży kryptowalut poprzez przejęcie Twojego numeru telefonu.
Co zrobić, jeśli zostałeś zhakowany
Jeśli uważasz, że masz do czynienia z oszustem lub hacker dostał się na Twoje konta lub urządzenia, działaj szybko:
- Zmień hasło do konta, którego dotyczy problem, a także do każdego konta, które używa tego samego hasła, zaczynając od konta e-mail.
- Jeśli jeszcze nie włączono uwierzytelniania wieloskładnikowego (MFA) dla tych kont, włącz je .
- Przeskanuj swoje urządzenia w poszukiwaniu złośliwego oprogramowania za pomocą bezpłatnego skanera antywirusowego .
- Sprawdź swoje konta pod kątem nieznanych loginów, zakupów lub zmienionych ustawień. Skontaktuj się ze swoim bankiem, jeśli zauważysz podejrzane opłaty.
- Jeśli mogło dojść do ujawnienia Twoich danych finansowych lub tożsamości , rozważ zamrożenie swojego kredytu .
- Zgłoś to na odpowiedniej platformie, a w USA do FTC na stronie ReportFraud.ftc.gov.