Conclusiones clave
- La seguridad en Internet significa proteger su información personal , cuentas y dispositivos de estafas, malware y hackers .
- No hagas clic en enlaces de correos electrónicos, mensajes de texto o mensajes en redes sociales inesperados. Si no estás seguro de que un enlace sea seguro, compruébalo primero con el verificador de enlaces fraudulentos Malwarebytes .
- Utilice contraseñas largas y únicas almacenadas en un gestor de contraseñas y active la autenticación multifactor (MFA).
- Mantén actualizados tu sistema operativo, aplicaciones y router, y utiliza software de seguridad que bloquee las amenazas en tiempo real.
- Tenga cuidado con el Wi-Fi público y utilice un VPN para cifrar tu conexión.
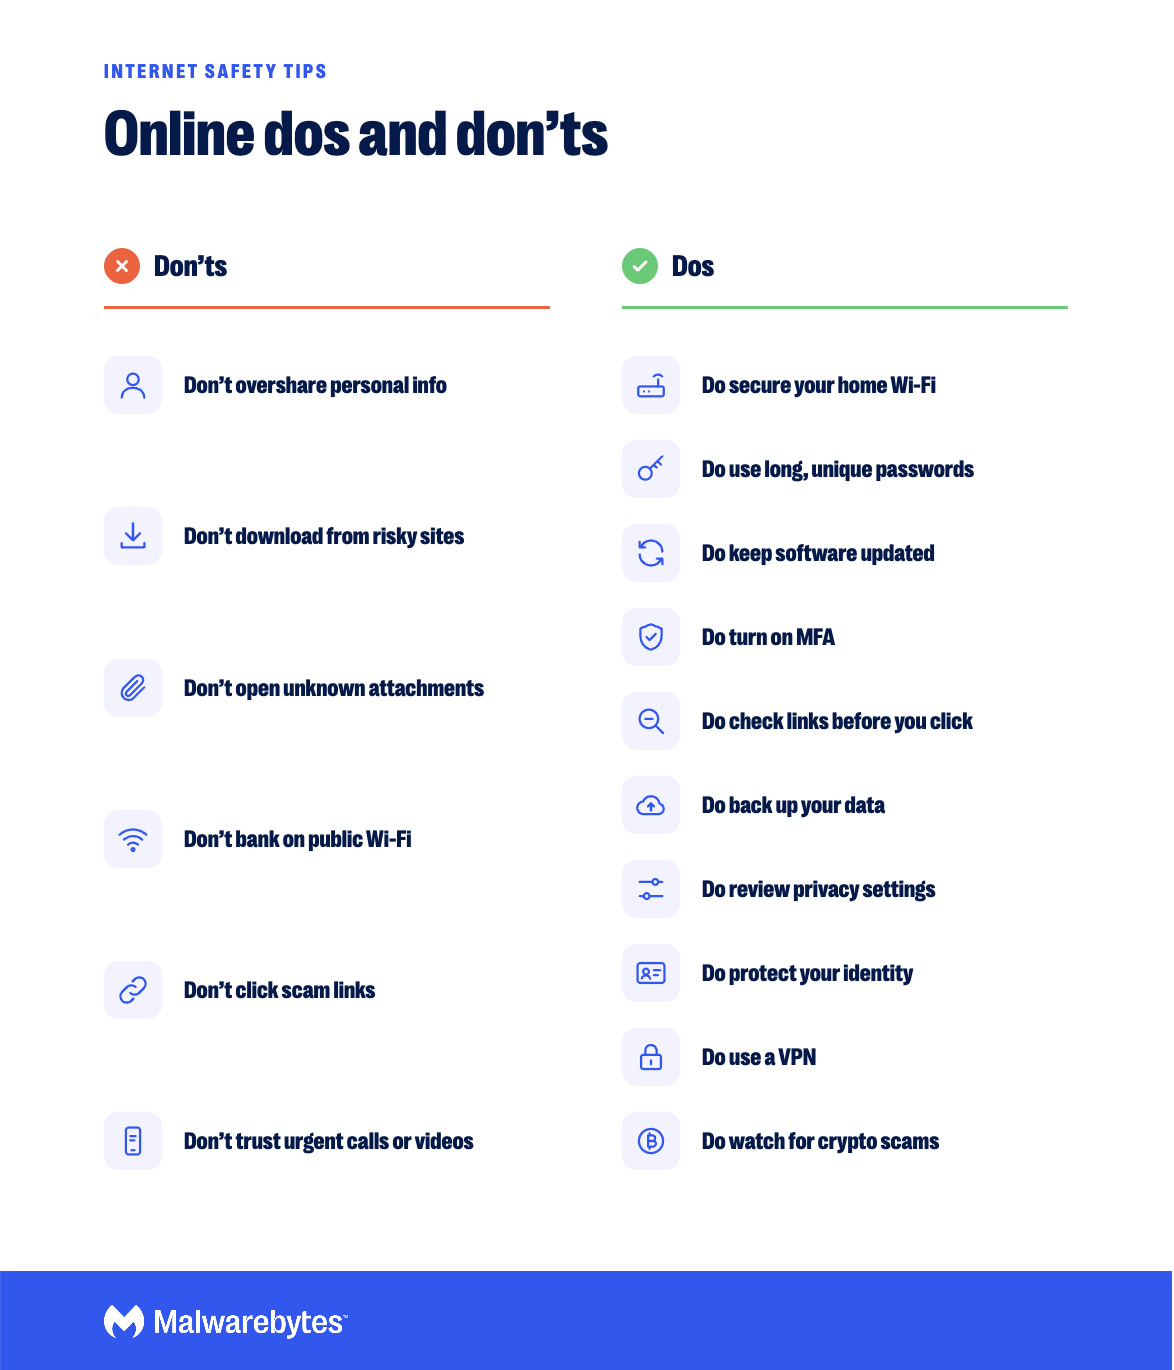
Mantente seguro en línea con estas normas
La seguridad en internet consiste en protegerse a uno mismo, a la familia y a los datos personales mientras se está conectado. Lo básico es sencillo: compartir menos información, pensar antes de hacer clic, usar contraseñas seguras con autenticación multifactor (MFA), mantener el software actualizado y utilizar herramientas de seguridad que bloqueen las amenazas antes de que lleguen a usted.
Usamos internet para comprar, realizar operaciones bancarias, estudiar, trabajar, socializar y entretenernos, por lo que los ciberdelincuentes tienen muchas maneras de contactarnos. A continuación, se detallan las recomendaciones y precauciones que marcan la mayor diferencia en cuanto a hábitos y configuraciones.
Lo que no se debe hacer para un comportamiento seguro en línea
1: No compartas tu información personal
Uno de los consejos de seguridad en internet que más se suele pasar por alto tiene que ver con compartir información personal. Evita publicar detalles como tu dirección, fecha de nacimiento, número de teléfono y nombres de mascotas en perfiles y foros públicos.
Nos sentimos tan cómodos en internet que no dudamos en compartir información personal en foros o redes sociales. Las personas vulnerables, como los niños que comparten demasiada información, pueden ser blanco de ciberacosadores, depredadores y personas que difunden información personal en internet.
Compartir demasiada información también puede hacerte más vulnerable a una violación de seguridad de tu cuenta. Los hackers pueden recopilar información de publicaciones públicas para crear un ataque de phishing más convincente. También pueden usar tu huella digital para eludir la seguridad de tu inicio de sesión. Por ejemplo, tu cuenta podría ser hackeada si publicas sobre tu mascota en Facebook y su nombre coincide con una de tus respuestas de seguridad.
2: No descargues de fuentes desconocidas.
Descarga software y aplicaciones únicamente de fuentes oficiales, como el sitio web del desarrollador, Google Play Store o la App Store de Apple.
Piénsalo dos veces antes de descargar software sin licencia, programas pirateados o archivos de sitios web y enlaces poco fiables. Estas descargas pueden contener malware como virus, troyanos o spyware (como registradores de pulsaciones de teclas). Si crees que has descargado algo malicioso, ejecuta un análisis antivirus gratuito .
3: No abras archivos adjuntos sospechosos
No abras archivos adjuntos que no esperabas, aunque parezcan provenir de alguien que conoces.
Los archivos adjuntos sospechosos pueden redirigirte a sitios web maliciosos o instalar malware como un virus de macro o ransomware. Sin embargo, algunos los abrimos por curiosidad o porque esperamos recibir algo en nuestra bandeja de entrada.
El riesgo simplemente no vale la pena. Un mal vínculo puede comprometer tu seguridad personal y la de tu familia, e incluso perjudicar a tu organización.
4: No realices tareas delicadas en redes Wi-Fi públicas.
Evite realizar operaciones bancarias, compras o iniciar sesión en cuentas importantes en redes Wi-Fi públicas a menos que esté utilizando una VPN .
El wifi público en parques, centros comerciales o aeropuertos es práctico, pero arriesgado. Estas redes no son tan seguras como la de tu casa u oficina. Los ciberdelincuentes pueden crear puntos de acceso falsos con nombres que parecen legítimos para robar tus datos o realizar un ataque de intermediario (Man-in-the-Middle, MitM).
Si tienes que usar Wi-Fi público, utiliza sitios que usen HTTPS , desactiva las conexiones automáticas a redes abiertas y protege tu conexión con una VPN .
5: No hagas clic en enlaces fraudulentos ni caigas en el phishing.
No hagas clic en los enlaces de mensajes inesperados, aunque parezcan provenir de tu banco, una empresa de mensajería o alguien que conoces.
El phishing es un tipo de fraude en línea donde los estafadores envían correos electrónicos, mensajes de texto y mensajes en redes sociales falsos, o crean sitios web que imitan a empresas legítimas. El objetivo es engañarte para que entregues contraseñas, números de tarjetas de crédito o datos bancarios, o para que descargues software malicioso como el ransomware. Cuando la estafa llega por mensaje de texto, se llama phishing. smishing Los estafadores también ocultan enlaces maliciosos en códigos QR en carteles, parquímetros y tickets de estacionamiento falsos.
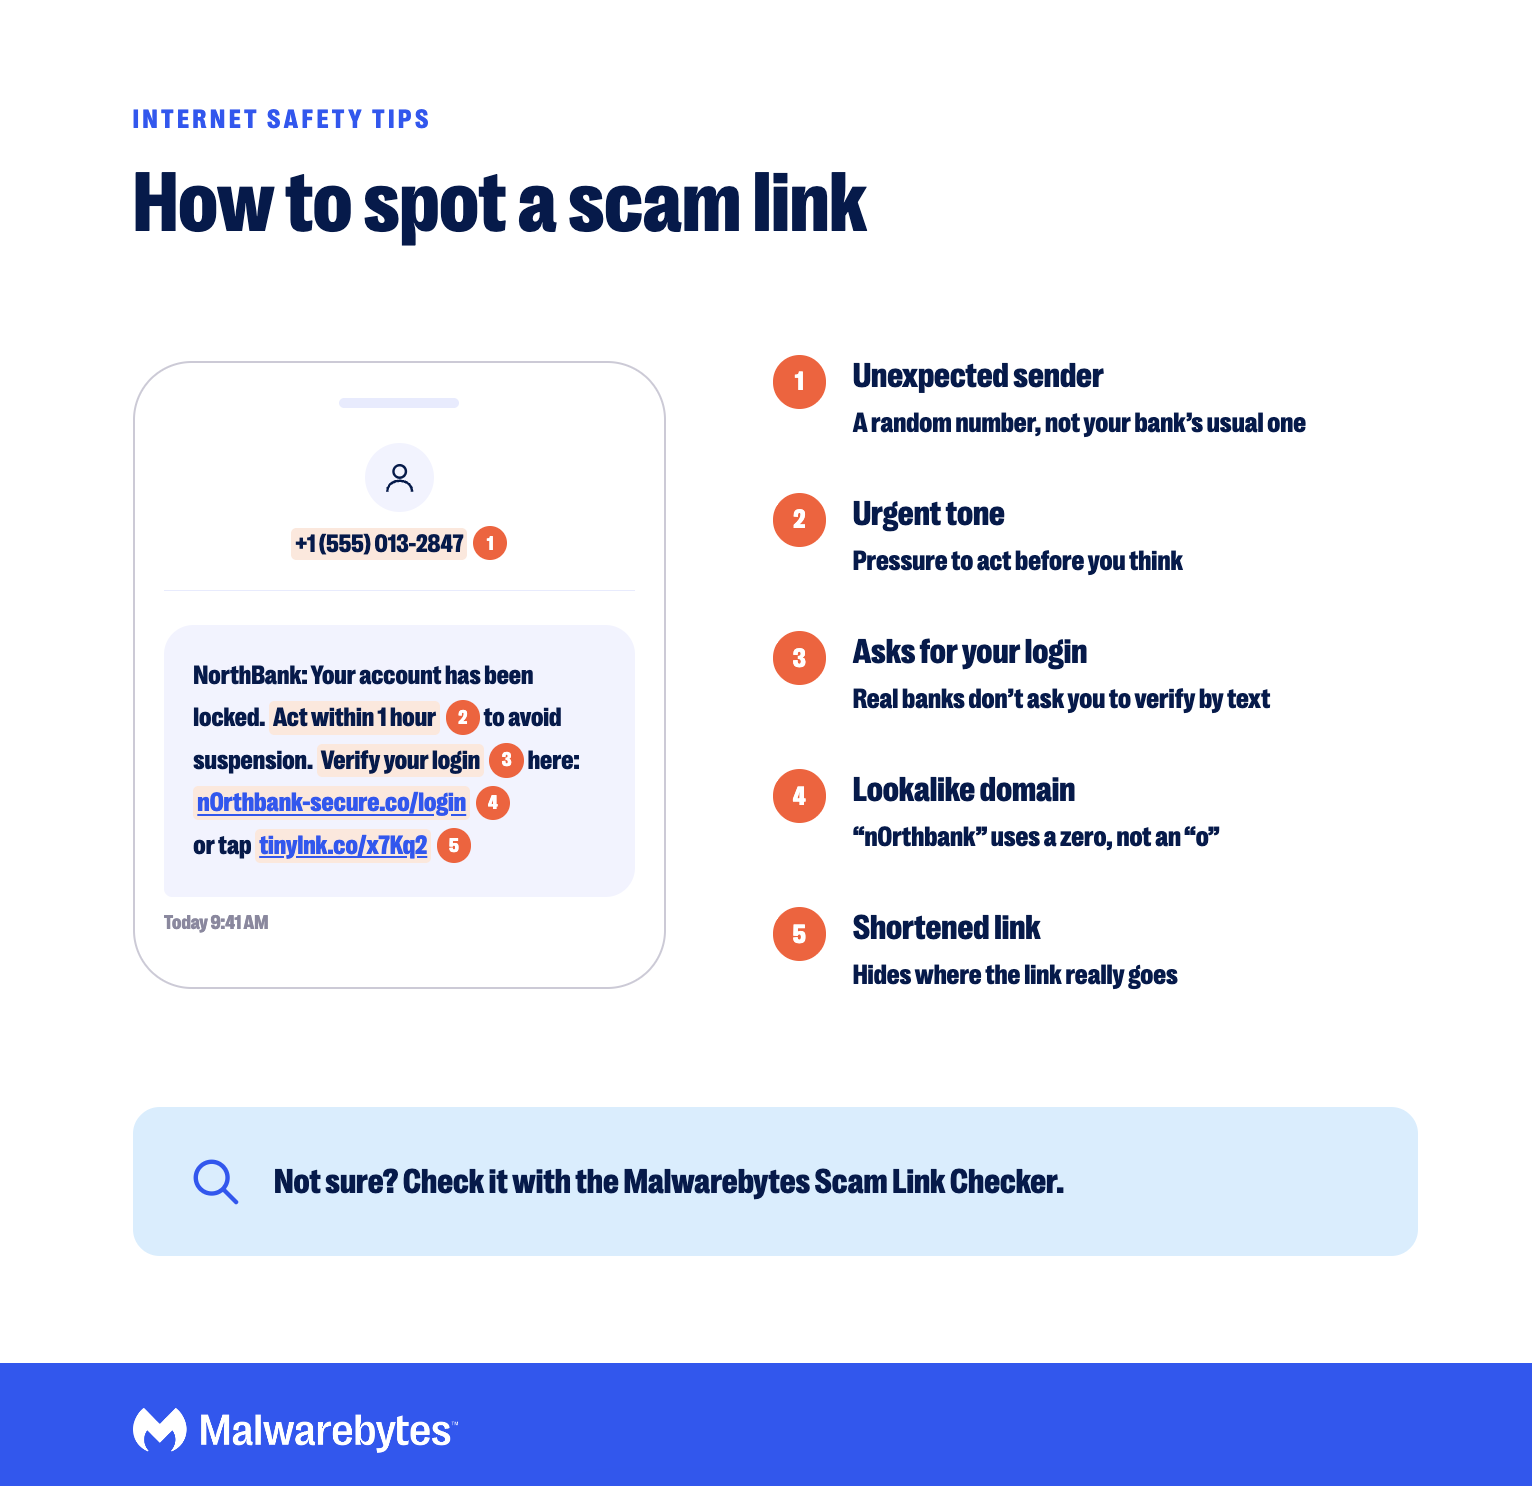
Los enlaces fraudulentos suelen llevar a páginas de inicio de sesión falsas muy convincentes o a la descarga de malware. Si no estás seguro de si un enlace es seguro, pégalo en el verificador de enlaces fraudulentos Malwarebytes antes de abrirlo.
Si un mensaje te parece sospechoso, no respondas. Ponte en contacto directamente con la empresa a través de su sitio web o aplicación oficial para confirmarlo. Nunca compartas información personal o financiera en respuesta a mensajes no solicitados, aunque parezcan legítimos.
6: No confíes en una voz o un video solo porque parezca real.
Desconfía de las llamadas urgentes, los mensajes de voz o los vídeos que pidan dinero o información, incluso si parecen provenir de alguien que conoces.
Los estafadores ahora usan IA para clonar voces de clips cortos de redes sociales y generar sonidos realistas. deepfake Los vídeos y los mensajes de phishing se redactan sin los errores ortográficos que solían delatarlos. Una estafa común consiste en una llamada de pánico de un supuesto familiar que necesita dinero urgentemente.
AÑO TRAS AÑO
La curva de “ya no puedo decirlo” está creciendo.
2025
dijeron que las estafas eran difíciles de detectar
2026
Di lo mismo ahora
Si una solicitud le parece urgente o inusual, cuelgue y contacte directamente con la persona usando un número que ya tenga. Algunas familias acuerdan una palabra clave para emergencias. Obtenga más información en nuestro informe sobre cómo la IA está transformando las estafas .

¿Cogiste algo que no debías?
Dos consejos para un comportamiento seguro en línea
1: Asegúrate de tener una conexión a internet segura.
Una conexión segura mantiene a los usuarios no autorizados y hackers fuera de tu red. Sigue estos pasos para mejorar la seguridad de tu conexión a internet doméstica.
Activa tu cortafuegos
Un cortafuegos es un sistema de seguridad de red que defiende tu conexión controlando el tráfico entrante. Puedes activar el cortafuegos de tu sistema operativo y el de tu router también.
Activar la protección del navegador
Una buena herramienta de seguridad para el navegador ayuda a mantener tu navegación segura. Te sugerimos probar Malwarebytes Browser Guard , una extensión gratuita que bloquea contenido peligroso como estafas y malware.

Más seguro. Más limpio. Navegación sin anuncios.
Cambia el nombre de red predeterminado y la contraseña de administrador.
Cada router viene con un nombre de red predeterminado (SSID), un nombre de usuario de administrador y una contraseña. Hackers Puedes usar el SSID predeterminado para identificar el modelo de tu router, buscar su nombre de usuario predeterminado y cambiar su configuración para acceder a tu red.
Cambiar estos valores predeterminados es uno de los consejos de seguridad en internet más importantes que podemos compartir. Puedes modificarlos desde la configuración de tu router. Elige un nombre de red que no revele tu nombre, dirección ni la marca de tu router. Después de cambiar el SSID, tendrás que volver a conectar tus dispositivos.
Encripta tu red Wi-Fi
En la configuración de tu router, verás opciones de cifrado como WEP, WPA, WPA2 y WPA3. Elige WPA3 si tu router lo admite, o WPA2 si no. Evita WEP y el WPA original, ya que están desactualizados y son fáciles de descifrar.
Actualiza tu router
Hackers Los ataques suelen provocar el secuestro de routers domésticos aprovechando fallos de seguridad conocidos. Un router sin actualizar es vulnerable a ataques como el control remoto, el rastreo de rutas y el malware de botnets como Mirai.
Si tu router ofrece actualizaciones automáticas de firmware, configúralas o comprueba si hay actualizaciones periódicamente. Si tu router ya no tiene soporte, solicita uno nuevo a tu proveedor de internet o compra uno propio.
2: Utilice contraseñas seguras y únicas.
Utiliza una contraseña larga y única para cada cuenta y guárdalas en un gestor de contraseñas.
¿Para qué crear una contraseña segura ? Hackers Utilizan herramientas capaces de descifrar contraseñas cortas o comunes en segundos, y reutilizan contraseñas robadas en filtraciones de datos para acceder a otras cuentas. Por eso es tan importante usar una contraseña única por cuenta.
La longitud importa más que la complejidad. Las directrices actuales del NIST recomiendan contraseñas de al menos 15 caracteres cuando no se combinan con la autenticación multifactor (MFA). Una frase de contraseña compuesta por varias palabras aleatorias es larga, segura y más fácil de recordar que una mezcla de símbolos. Evite patrones reconocibles como «ABC», «12345» o fechas de cumpleaños.
No es necesario cambiar las contraseñas seguras periódicamente. Sin embargo, cámbielas de inmediato si un servicio que utiliza sufre una filtración de datos o si cree que alguien más las conoce. El robo de contraseñas puede tener graves consecuencias: según se informa, el ataque de ransomware Colonial Pipeline comenzó con una contraseña comprometida .
Un gestor de contraseñas facilita todo esto al generar y recordar contraseñas únicas. Si algún sitio web ofrece claves de acceso, considera usarlas. Las claves de acceso te permiten iniciar sesión con tu huella digital, reconocimiento facial o PIN del dispositivo, y no pueden ser robadas mediante phishing como las contraseñas.
3: Utilice un antivirus y mantenga su software actualizado.
Utilice software de seguridad que bloquee las amenazas en tiempo real y mantenga actualizados su sistema operativo, navegador y aplicaciones.
El software antivirus protege tu sistema contra programas maliciosos que atacan tu dispositivo, red o navegador web. Las herramientas antivirus antiguas pueden no ser tan efectivas contra amenazas nuevas y desconocidas, así que elige un software antimalware que proteja tu navegador y detenga las amenazas emergentes.
Las actualizaciones de software ofrecen un mejor rendimiento, una compatibilidad mejorada y, a veces, nuevas funciones. Lo más importante es que las actualizaciones de seguridad corrigen vulnerabilidades que hackers Se utiliza para acceder ilegalmente a su hardware y software.
Acostúmbrate a actualizar tu sistema operativo, navegador web, teléfono, router y demás software esencial. Activa las actualizaciones automáticas para mayor comodidad.
4: Usa autenticación multifactor (MFA)
Activa la autenticación multifactor (MFA) para todas las cuentas que la ofrezcan, empezando por tu correo electrónico, tu cuenta bancaria y tus redes sociales.
Incluso la contraseña más segura puede usarse para acceder a tu cuenta si te la roban. Por eso recomendamos activar la autenticación multifactor .
Con MFA, un hacker Necesitan algo más que tu contraseña. Incluso si tienen tu nombre de usuario y contraseña, tendrán que demostrar su identidad de otra manera, como con un código de una aplicación de autenticación o una notificación en tu teléfono. Las aplicaciones de autenticación y las claves de acceso son más seguras que los códigos enviados por mensaje de texto, que pueden ser interceptados mediante estafas de suplantación de identidad.
5: Compruebe la seguridad del sitio web (HTTPS) y luego verifique el enlace.
Antes de introducir información personal o de pago en un sitio web, asegúrese de que la dirección comience con HTTPS.
Una URL segura comienza con HTTPS, no con HTTP. La “S” significa seguro, lo que indica que la conexión entre su navegador y el sitio web está cifrada mediante TLS (Transport Layer Security). Muchos navegadores marcan como “no seguros” los sitios que no utilizan HTTPS. Algunos navegadores, incluidos Chrome , ya no aparece un candado en la barra de direcciones, así que fíjate en la URL directamente.
Ten en cuenta que HTTPS solo significa que tu conexión está cifrada. No significa que el sitio sea legítimo. Los sitios web fraudulentos también usan HTTPS. Antes de comprar en un sitio web que no hayas usado antes, busca reseñas o informes de estafas y analiza la dirección con el verificador de enlaces fraudulentos Malwarebytes .
6: Haz una copia de seguridad de tus datos
Realice copias de seguridad de sus archivos importantes con regularidad para poder recuperarlos después de un ciberataque, un fallo del dispositivo o un robo.
Incluso con las mejores herramientas de ciberseguridad y consejos de seguridad en internet, aún podrías sufrir una brecha de seguridad. Por ejemplo, el ransomware puede cifrar tus archivos, y algunos programas maliciosos pueden eliminarlos o dañarlos.
Le recomendamos que realice copias de seguridad periódicas de sus datos en un disco duro externo y que utilice un servicio de copia de seguridad en la nube de confianza que guarde automáticamente sus datos fuera de su dispositivo. Mantener una copia de seguridad desconectada de su dispositivo ayuda a protegerlo contra el ransomware.
7. Revisa tu configuración de privacidad en redes sociales y navegadores.
Revisa la configuración de privacidad de tus navegadores, dispositivos y cuentas de redes sociales, y limita lo que los desconocidos pueden ver.
Muchos de nosotros guardamos información privada en nuestros dispositivos y redes sociales. La configuración de privacidad controla quién puede acceder a ella. Por ejemplo, la configuración de privacidad de tu navegador afecta a lo que los sitios web pueden ver, como tu historial de navegación o información de pago.
Asimismo, su configuración de privacidad en plataformas de redes sociales como Facebook , X , Instagram TikTok controla a qué información personal, publicaciones y contenido multimedia pueden acceder personas desconocidas.
Utilice estos enlaces para actualizar su configuración de privacidad:
8: Protege tu identidad
Limita la visibilidad de tu identidad en línea y mantente atento a las señales de que tu información ha sido expuesta.
Proteger tu identidad en línea te permite expresar tu opinión sin atraer la atención de ciberacosadores o ciberdelincuentes. También es menos probable que seas blanco de ataques. hackers o convertirse en víctima de robo de identidad.
Utiliza nombres de usuario anónimos al publicar en línea y combina estos consejos con los demás de seguridad en internet que se enumeran aquí para proteger tu identidad.
Revisa con atención tus informes de crédito, extractos bancarios y cargos de tarjetas de crédito. Busca tu nombre en internet con regularidad para ver qué información e imágenes están disponibles públicamente, o realiza un análisis gratuito de tu huella digital para comprobar si tus datos personales se han visto comprometidos en una filtración.
Si encuentras tu información confidencial publicada en línea, actualiza inmediatamente tu configuración de privacidad, cambia tus contraseñas y ponte en contacto con la plataforma. Para una protección continua, considera contratar un servicio de protección contra el robo de identidad .
9: Utilice un VPN
Utilice un VPN para cifrar tu tráfico de internet, especialmente en redes Wi-Fi públicas.
Proteger tu conexión con una VPN privada es uno de los consejos de seguridad en Internet más esenciales. VPN cifra tu tráfico de Internet y enmascara tu ubicación, impidiendo hackers de interceptar sus datos y de que su proveedor de Internet rastree su actividad en línea. En algunos países, un VPN También puede ayudar a proteger la privacidad de ciudadanos, activistas y periodistas. Obtenga más información en ¿Qué es una VPN ?
Al elegir un VPN Al elegir un proveedor, seleccione uno que cuente con una amplia red de servidores, sólidas medidas de seguridad y una política de no registro de datos.
Sin embargo, evite las VPN y los servidores proxy gratuitos. Se sabe que algunas VPN gratuitas espían a los usuarios o venden su actividad de navegación a terceros, como empresas de marketing. Las VPN gratuitas con seguridad deficiente también pueden dejar a los usuarios vulnerables al malware.
10: Cuidado con las estafas de criptomonedas
Nunca envíes criptomonedas a alguien que solo hayas conocido en línea, y desconfía de cualquier inversión que prometa rendimientos garantizados.
Las estafas con criptomonedas están en aumento y muchas víctimas han perdido los ahorros de toda su vida. Dado que las transacciones con criptomonedas son difíciles de revertir, las víctimas suelen tener pocas opciones para recuperar su dinero.
Sigue estos consejos de seguridad sobre criptomonedas para proteger tus activos:
- Utilice una plataforma de intercambio de criptomonedas de buena reputación.
- Considere la posibilidad de almacenar sus activos digitales sin conexión a internet, en una billetera fría.
- Proteja sus cuentas con autenticación multifactor (MFA), preferiblemente mediante una aplicación de autenticación o una llave de hardware.
- Ten cuidado con los mensajes de phishing, los falsos agentes de soporte y los "asesores de inversión" que intentan estafarte con tus criptomonedas.
- Solicita a tu operador de telefonía móvil que añada protección adicional contra los ataques de intercambio de SIM (también llamados secuestro de SIM), una forma común en que los delincuentes roban criptomonedas apoderándose de tu número de teléfono.
Qué hacer si te han hackeado
Si cree que un estafador o hacker Si alguien ha accedido a tus cuentas o dispositivos, actúa con rapidez:
- Cambia las contraseñas de la cuenta afectada y de cualquier cuenta que utilice la misma contraseña, empezando por tu correo electrónico.
- Activa la autenticación multifactor (MFA) para esas cuentas si aún no lo está.
- Analiza tus dispositivos en busca de malware con un antivirus gratuito .
- Revisa tus cuentas para detectar inicios de sesión, compras o cambios en la configuración que no te resulten familiares, y ponte en contacto con tu banco si ves cargos sospechosos.
- Considere la posibilidad de congelar su crédito si su información financiera o de identidad pudiera haber quedado expuesta.
- Denúncielo a la plataforma correspondiente y, en Estados Unidos, a la FTC en ReportFraud.ftc.gov.