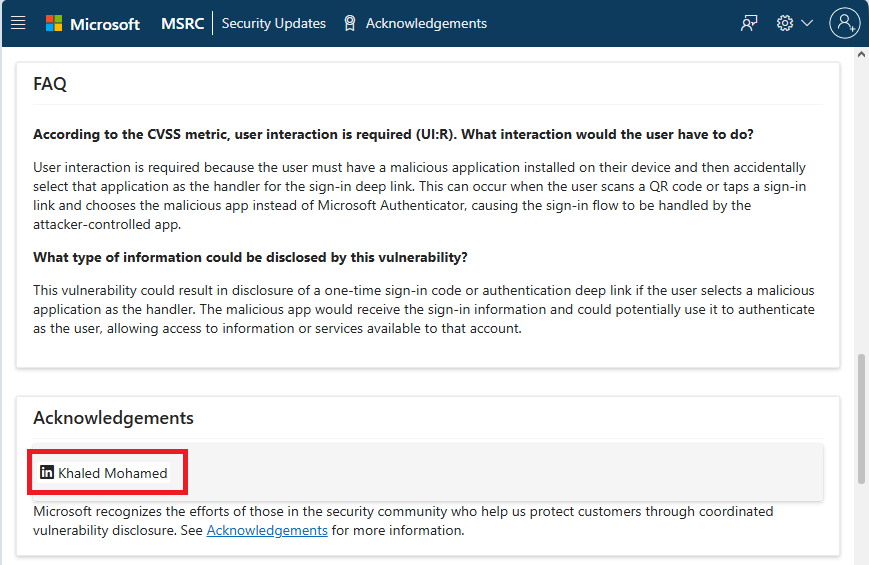
Solo en raras ocasiones alguien presta atención a la sección de agradecimientos de una divulgación de vulnerabilidad.
Pero para quien descubre el error, suele ser la culminación de horas de trabajo, ensayo y error, búsqueda de reconocimiento y, finalmente, ver cómo se corrige la vulnerabilidad. Los cazadores de errores nos hacen un gran favor a todos cuando, de forma responsable, informan de una vulnerabilidad al proveedor.
Esta semana hablamos con Khaled Mohamed, el cazador de recompensas por errores que descubrió CVE-2026-26123 , una vulnerabilidad en Microsoft Authenticator para iOS y Android , donde, en algunos casos, otra aplicación en tu teléfono podría robar o usar indebidamente tus códigos de inicio de sesión.
P: Cuéntanos un poco sobre ti. ¿Cómo llegaste al mundo de la ciberseguridad?
A: Soy Khaled Mohamed , un ingeniero de seguridad de 23 años y también soy un cazador de recompensas por errores activo. He sido incluido en los Salones de la Fama de varias empresas importantes, incluidas Google, GitHub, LinkedIn Mastercard, Starbucks y Vimeo. Me resulta increíblemente gratificante identificar problemas de seguridad importantes para algunas de las organizaciones más reconocidas del mundo. Solucionar una vulnerabilidad que podría haber afectado gravemente a innumerables usuarios produce una sensación asombrosa.
Mi andadura en el mundo de la ciberseguridad comenzó de una manera difícil y poco convencional.
Yo era ese niño al que le encantaba explorar y romper cosas. Con el tiempo, me convertí en un "script kiddie". Todavía recuerdo la emoción de desconectar el wifi de mi vecino con un simple script y sentir que era el rey del mundo.
A partir de ahí, comencé a aprender sobre ciberseguridad, especialmente sobre seguridad web: cómo se pueden vulnerar los sitios web y cómo protegerlos.
A los 15 años conseguí mi primer proyecto como freelance: pruebas de penetración en aplicaciones web. No logré encontrar ninguna vulnerabilidad real, pero esa experiencia marcó un antes y un después. Me impulsó a descubrir la verdadera ciencia detrás de la ciberseguridad. Después, estudié Informática y sigo aprendiendo cada día. Realmente no hay fin a este aprendizaje.
Creo que muchas personas en este campo comparten una historia similar. En esencia, la curiosidad es lo que nos impulsa a seguir adelante.
P: ¿Se propuso encontrar una vulnerabilidad en Authenticator, o algo inusual le llamó la atención?
A: Como mencioné antes, soy un cazador de recompensas por errores, aunque en ese momento no me centraba específicamente en Microsoft Authenticator. Simplemente noté algo inusual en la forma en que la aplicación manejaba los enlaces profundos y los flujos de inicio de sesión en dispositivos móviles. Al tocar un enlace de inicio de sesión o escanear un código QR, el sistema operativo te pide que "Abras el enlace".
Eso despertó mi curiosidad. ¿Qué pasaría si otra aplicación interceptara esa acción? Cuanto más investigaba y experimentaba, más claro me quedaba que existía un problema de seguridad real. Al seguir investigando, finalmente descubrí y reporté la vulnerabilidad CVE-2026-26123.
P: ¿Qué fue lo que más te sorprendió de la vulnerabilidad del autenticador?
A: La vulnerabilidad CVE-2026-26123 podría provocar el secuestro total de una cuenta de forma sorprendentemente sencilla. Si se instalara una aplicación maliciosa en el dispositivo y el usuario escaneara un código QR de inicio de sesión con el lector integrado del teléfono, su cuenta podría ser secuestrada. Incluso las protecciones avanzadas, como la autenticación de dos factores (2FA), podrían eludirse, dejando todas las cuentas de Microsoft asociadas totalmente comprometidas.
El impacto potencial en el mundo real sobre la autenticación multifactor y los flujos de inicio de sesión sin contraseña fue significativo, y eso realmente me sorprendió.
P: ¿Qué consejos darías a los aspirantes a cazadores de errores o a cualquier persona que se inicie en la ciberseguridad?
A: Piensa siempre como un atacante y entrena tu mentalidad para identificar el impacto potencial de cada acción. Tu conocimiento técnico es solo una herramienta: úsalo para lograr el impacto que has visualizado.
Pruébalo todo tú mismo. No des por sentado que algo es seguro solo porque otros lo hayan probado antes. Reflexiona detenidamente sobre las posibles vulnerabilidades y, a continuación, comprueba si tus suposiciones son ciertas mediante pruebas prácticas.
P: ¿Cuál cree que es el error más común que se comete en ciberseguridad?
A: Uno de los errores más comunes —y peligrosos— en ciberseguridad es subestimar el nivel real de amenaza. Muchas organizaciones aún creen que los ciberataques son eventos raros o que los atacantes se dirigen principalmente a grandes corporaciones reconocidas. En realidad, cualquier empresa, independientemente de su tamaño o reputación, puede convertirse en objetivo.
P: ¿Hay algo más que le gustaría compartir con nuestra audiencia?
A: Quiero que la gente sepa que la divulgación responsable funciona. Microsoft respondió a través de su programa de Divulgación Coordinada de Vulnerabilidades (COD), y el parche se publicó como parte de la actualización de seguridad del 10 de marzo de 2026, lo que significa que los usuarios ahora están protegidos.
Este proceso —un investigador descubre un problema, lo reporta de forma responsable y el proveedor lo soluciona— es lo que mantiene todo el ecosistema más seguro a largo plazo. Si encuentras una vulnerabilidad, repórtala. No la ignores.
Queremos agradecer a Khaled Mohamed su tiempo y desearle todo lo mejor en sus futuros proyectos.
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing, mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.