Comienza con una simple búsqueda.
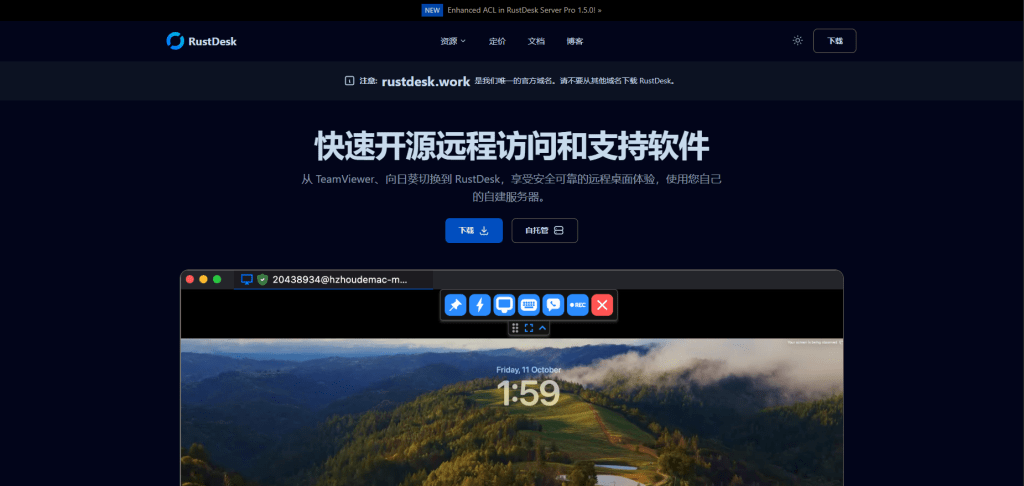
Necesitas configurar el acceso remoto al ordenador de un compañero. Buscas en Google "descargar RustDesk", haces clic en uno de los primeros resultados y accedes a una página web bien diseñada con documentación, descargas y una imagen de marca familiar.
Instalas el software, lo ejecutas y todo funciona exactamente como se espera.
Lo que no se ve es el segundo programa que se instala junto a él, uno que, de forma silenciosa, proporciona a los atacantes acceso persistente a su ordenador.
Eso es exactamente lo que observamos en una campaña que utilizó el dominio falso rustdesk[.]work .
El cebo: una imitación casi perfecta.
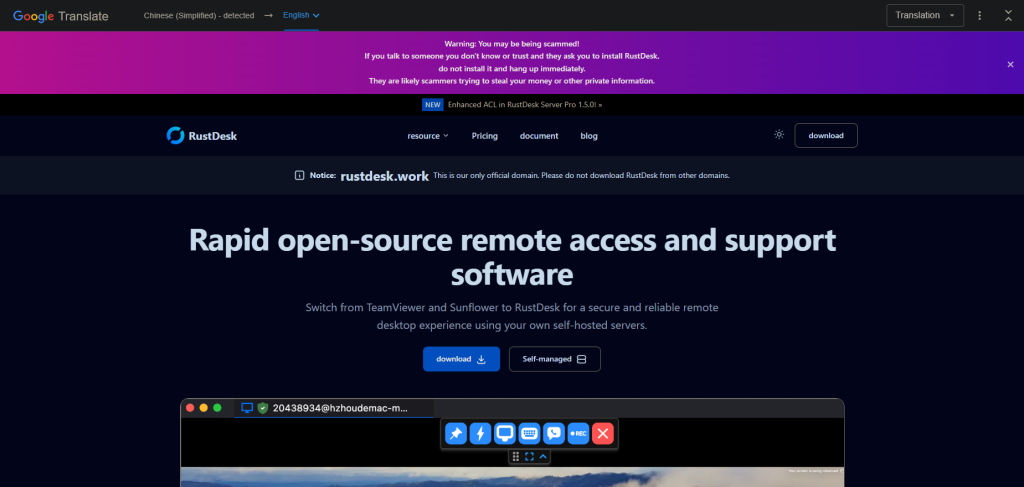
Hemos identificado un sitio web malicioso en rustdesk[.]work que suplanta la identidad del proyecto legítimo RustDesk, alojado en rustdesk.com . El sitio falso reproduce fielmente al original, con contenido multilingüe y advertencias destacadas que afirman (irónicamente) que rustdesk[.]work es el único dominio oficial .
Esta campaña no explota vulnerabilidades de software ni recurre a técnicas avanzadas de piratería informática. Su éxito se basa exclusivamente en el engaño. Cuando un sitio web parece legítimo y el software funciona con normalidad, la mayoría de los usuarios nunca sospechan que algo anda mal.
¿Qué sucede al ejecutar el instalador?
El instalador realiza un engaño deliberado:
- Instala RustDesk real , completamente funcional y sin modificaciones.
- Instala silenciosamente una puerta trasera oculta , un marco de malware conocido como Winos4.0.
El usuario ve que RustDesk se inicia con normalidad. Todo parece funcionar correctamente. Mientras tanto, la puerta trasera establece silenciosamente una conexión con el servidor del atacante.
Al combinar el malware con software funcional, los atacantes eliminan la señal de alerta más evidente: la funcionalidad defectuosa o inexistente. Desde el punto de vista del usuario, no se percibe ningún problema.
Dentro de la cadena de infección
El malware se ejecuta mediante un proceso por etapas, en el que cada paso está diseñado para evadir la detección y lograr la persistencia:
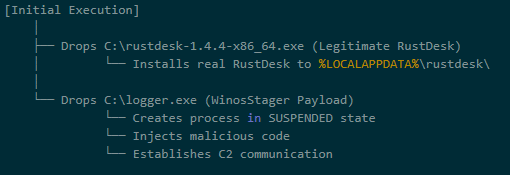
Etapa 1: El instalador troyanizado
El archivo descargado (rustdesk-1.4.4-x86_64.exe) actúa como ambos señuelo y señueloEscribe dos archivos en el disco:
- El instalador legítimo de RustDesk, que se ejecuta para mantener la cobertura
logger.exe, la carga útil de Winos4.0
El malware pasa desapercibido. Mientras el usuario observa cómo RustDesk se instala con normalidad, la carga maliciosa se ejecuta silenciosamente en segundo plano.
Etapa 2: Ejecución del cargador
El logger.exe El archivo es un cargador; su función es configurar el entorno para el implante principal. Durante la ejecución, realiza lo siguiente:
- Crea un nuevo proceso
- Asigna memoria ejecutable
- Transiciona la ejecución a una nueva identidad de tiempo de ejecución:
Libserver.exe
Esta transferencia del cargador al implante es una técnica común en el malware sofisticado para separar el instalador inicial de la puerta trasera persistente.
Al cambiar el nombre de su proceso, el malware dificulta el análisis forense. Los defensores que buscan “logger.exe” no encontrará ningún proceso en ejecución con ese nombre.
Etapa 3: Implementación del módulo en memoria
El Libserver.exe El proceso descomprime el marco de trabajo de Winos4.0 completamente en memoria. Varios módulos DLL de WinosStager, junto con una gran carga útil de aproximadamente 128 MB, se cargan sin escribirse en el disco como archivos independientes.
Las herramientas antivirus tradicionales se centran en analizar los archivos del disco (detección basada en archivos). Al mantener sus componentes funcionales únicamente en la memoria, el malware reduce significativamente la eficacia de la detección basada en archivos. Por ello, el análisis del comportamiento y el análisis de la memoria son fundamentales para detectar amenazas como WinOS 4.0.
La carga útil oculta: Winos4.0
La carga útil secundaria se identifica como Winos4.0 (WinosStager) : un sofisticado marco de acceso remoto que se ha observado en múltiples campañas, dirigidas particularmente a usuarios en Asia.
Una vez activada, permite a los atacantes:
- Supervise la actividad de la víctima y capture capturas de pantalla.
- Registra las pulsaciones del teclado y roba las credenciales.
- Descarga y ejecuta malware adicional.
- Mantenga el acceso persistente incluso después de reiniciar el sistema.
No se trata de un simple malware, sino de un sistema de ataque completo. Una vez instalado, los atacantes disponen de una base que pueden usar para realizar espionaje, robar datos o desplegar ransomware cuando lo deseen.
Detalle técnico: Cómo se oculta el malware
El malware emplea varias técnicas para evitar ser detectado:
| Lo que hace | Cómo lo logra | Por qué es importante |
| Se ejecuta completamente en memoria. | Carga el código ejecutable sin escribir archivos. | Evade la detección basada en archivos |
| Detecta entornos de análisis | Comprueba la memoria del sistema disponible y busca herramientas de depuración. | Impide que los investigadores de seguridad analicen su comportamiento. |
| Comprueba el idioma del sistema | Consulta la configuración regional a través de la Windows registro | Puede utilizarse para seleccionar (o evitar) regiones geográficas específicas. |
| Borra el historial del navegador | Invoca las API del sistema para eliminar los datos de navegación. | Elimina la evidencia de cómo la víctima encontró el sitio malicioso. |
| Oculta la configuración en el registro. | Almacena datos cifrados en rutas de registro inusuales. | Oculta la configuración a una inspección casual. |
Actividad de mando y control
Poco después de su instalación, el malware se conecta a un servidor controlado por el atacante:
- IP : 207.56.13[.]76
- Puerto: 5666/TCP
Esta conexión permite a los atacantes enviar comandos a la máquina infectada y recibir datos robados a cambio. El análisis de la red confirmó una comunicación bidireccional sostenida, consistente con una sesión de comando y control establecida.
Cómo el malware se camufla en el tráfico normal
El malware es particularmente ingenioso en la forma en que disfraza su actividad de red:
| Destino | Objetivo |
| 207.56.13[.]76:5666 | Malicioso: Servidor de comando y control |
| 209.250.254.15:21115-21116 | Legítimo: Tráfico de retransmisión de RustDesk |
| api.rustdesk.com:443 | Legítimo: API de RustDesk |
Debido a que la víctima instaló RustDesk original, el tráfico de red del malware se mezcla con el tráfico legítimo de escritorio remoto. Esto dificulta enormemente que las herramientas de seguridad de red identifiquen las conexiones maliciosas: el equipo infectado parece estar ejecutando RustDesk.
Lo que revela esta campaña
Este ataque pone de manifiesto una tendencia preocupante: el uso de software legítimo como camuflaje para malware.
Los atacantes no necesitaron encontrar una vulnerabilidad de día cero ni crear un exploit sofisticado. Simplemente:
- Registré un nombre de dominio convincente.
- Clonaron un sitio web legítimo
- Incluyeron software legítimo con su malware.
- Dejemos que la víctima haga el resto.
Este enfoque funciona porque explota la confianza humana en lugar de las debilidades técnicas. Cuando el software se comporta exactamente como se espera, los usuarios no tienen motivos para sospechar de una posible vulneración.
Indicadores de compromiso
Hashes de archivos (SHA256)
| Archivo | SHA256 | Clasificación |
|---|---|---|
| Instalador troyanizado | 330016ab17f2b03c7bc0e10482f7cb70d44a46f03ea327cd6dfe50f772e6af30 | Malicioso |
| logger.exe / Libserver.exe | 5d308205e3817adcfdda849ec669fa75970ba8ffc7ca643bf44aa55c2085cb86 | Cargador de Windows 4.0 |
| binario de RustDesk | c612fd5a91b2d83dd9761f1979543ce05f6fa1941de3e00e40f6c7cdb3d4a6a0 | Legítimo |
Indicadores de red
Dominio malicioso: rustdesk[.]work
Servidor C2: 207.56.13[.]76:5666/TCP
Cargas útiles en memoria
Durante su ejecución, el malware descomprime varios componentes adicionales directamente en la memoria:
| SHA256 | Tamaño | Tipo |
| a71bb5cf751d7df158567d7d44356a9c66b684f2f9c788ed32dadcdefd9c917a | 107 KB | DLL de WinosStager |
| 900161e74c4dbab37328ca380edb651dc3e120cfca6168d38f5f53adffd469f6 | 351 KB | DLL de WinosStager |
| 770261423c9b0e913cb08e5f903b360c6c8fd6d70afdf911066bc8da67174e43 | 362 KB | DLL de WinosStager |
| 1354bd633b0f73229f8f8e33d67bab909fc919072c8b6d46eee74dc2d637fd31 | 104 KB | DLL de WinosStager |
| 412b10c7bb86adaacc46fe567aede149d7c835ebd3bcab2ed4a160901db622c7 | ~128 MB | Carga útil en memoria |
| 00781822b3d3798bcbec378dfbd22dc304b6099484839fe9a193ab2ed8852292 | 307 KB | Carga útil en memoria |
Cómo protegerse
La campaña rustdesk[.]work demuestra cómo los atacantes pueden obtener acceso sin exploits, advertencias ni software defectuoso. Al ocultarse tras herramientas de código abierto de confianza, este ataque logró persistencia y cobertura sin dar a las víctimas ningún motivo para sospechar de una posible intrusión.
La conclusión es sencilla: que un software funcione con normalidad no significa que sea seguro. Las amenazas modernas están diseñadas para pasar desapercibidas, por lo que las defensas por capas y la detección de comportamientos son esenciales.
Para particulares:
- Siempre verifica las fuentes de descarga. Antes de descargar software, comprueba que el dominio coincida con el del proyecto oficial. En el caso de RustDesk, el sitio legítimo es rustdesk.com, no rustdesk.work ni variantes similares.
- Desconfía de los resultados de búsqueda. Los atacantes utilizan técnicas de SEO para posicionar sitios maliciosos en los primeros puestos de los resultados. Siempre que sea posible, accede directamente a los sitios web oficiales en lugar de hacer clic en los enlaces de búsqueda.
- Utilice software de seguridad. Malwarebytes Premium Security detecta familias de malware como Winos4.0, incluso cuando se instala junto con software legítimo.
Para empresas:
- Supervise las conexiones de red inusuales. Se debe investigar el tráfico saliente en el puerto 5666/TCP o las conexiones a direcciones IP desconocidas desde sistemas que ejecutan software de escritorio remoto.
- Implemente listas de aplicaciones permitidas. Restrinja qué aplicaciones pueden ejecutarse en su entorno para evitar la ejecución de software no autorizado.
- Educar a los usuarios sobre el typosquatting. Los programas de capacitación deben incluir ejemplos de sitios web falsos y cómo verificar las fuentes de descarga legítimas.
- Bloquea la infraestructura maliciosa conocida. Añade los indicadores de compromiso (IOC) mencionados anteriormente a tus herramientas de seguridad.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .