

Durante nuestra búsqueda de amenazas, encontramos una campaña que utilizaba el mismo cargador de malware de nuestra investigación anterior para distribuir una amenaza diferente: Needle Stealer , un malware de robo de datos diseñado para recopilar silenciosamente información confidencial de los dispositivos infectados, incluidos datos del navegador, sesiones de inicio de sesión y monederos de criptomonedas.
En este caso, los atacantes utilizaron un sitio web que promocionaba una herramienta llamada Garra comercial (tradingclaw[.]pro), que afirma ser un asistente impulsado por IA para TradingView.
TradingView es una plataforma legítima utilizada por los operadores para analizar los mercados financieros, pero este sitio falso de TradingClaw no forma parte de TradingView ni está relacionado con la empresa emergente legítima. tradingclaw.chatEn cambio, aquí se está utilizando como señuelo para engañar a la gente y que descarguen software malicioso.
¿Qué es Needle Stealer?
Needle es un programa modular para robar información escrito en Golang. En pocas palabras, esto significa que está construido por partes, por lo que los atacantes pueden activar o desactivar funciones según lo que quieran robar.
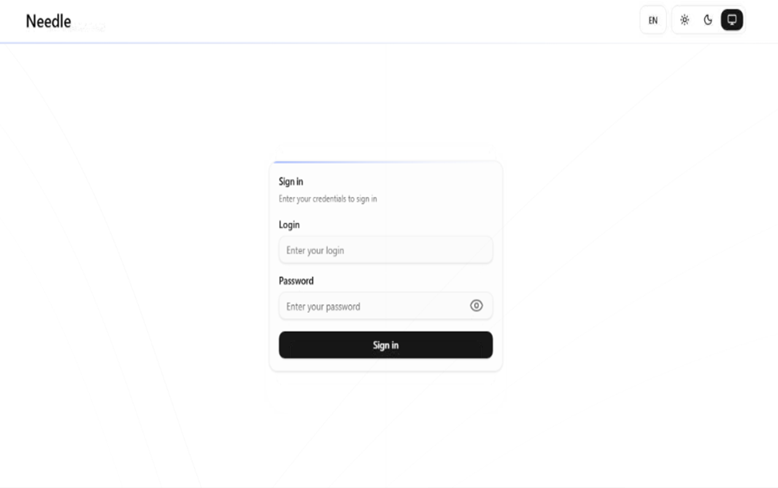
Según su panel de control, Needle incluye:
- Needle Core : El componente principal, con funciones como la captura de formularios (captura de datos que ingresas en sitios web) y el secuestro del portapapeles.
- Módulo de extensión : controla navegadores, redirige el tráfico, inyecta scripts y reemplaza descargas.
- Suplantador de billeteras de escritorio : Ataca aplicaciones de billeteras de criptomonedas como Ledger, Trezor y Exodus.
- Suplantador de monederos de navegador : Ataca monederos basados en navegador como MetaMask y Coinbase, incluyendo intentos de extraer frases semilla.
El panel también muestra una función de "próximamente" para generar páginas falsas al estilo de Google o Cloudflare, lo que sugiere que los atacantes planean expandirse a técnicas de phishing más avanzadas.
Análisis de la campaña TradingClaw
En esta campaña, el malware se distribuye a través de un sitio web falso que anuncia TradingClaw como una herramienta de trading basada en inteligencia artificial.
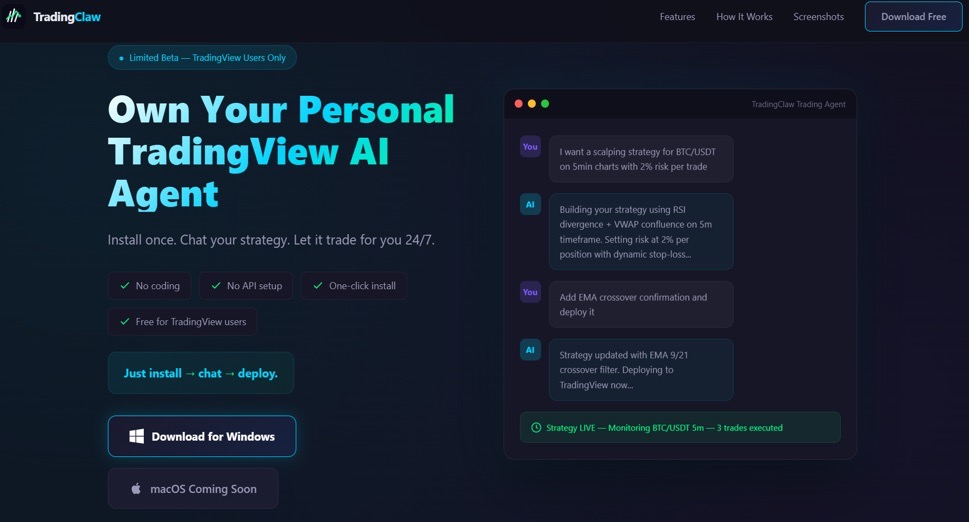
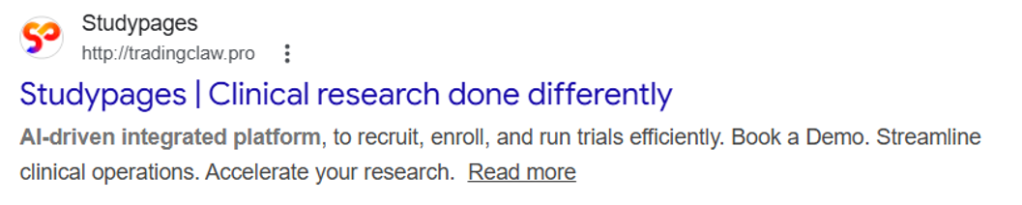
El sitio en sí se comporta de forma selectiva. En algunos casos, a los visitantes se les muestra la página falsa de TradingClaw, mientras que en otros son redirigidos a un sitio diferente (studypages[.]comEste tipo de filtrado es comúnmente utilizado por los atacantes para evitar ser detectados y mostrar el contenido malicioso solo a los objetivos previstos. Los motores de búsqueda, por ejemplo, pueden ver la versión de Studypages:
Si el usuario continúa, se le pedirá que descargue un archivo ZIP. Este archivo contiene la primera etapa de la cadena de infección.
Al igual que en la campaña anterior, el ataque se basa en una técnica llamada secuestro de DLL. En términos sencillos, esto significa que el malware se disfraza de un archivo legítimo que un programa de confianza cargará automáticamente. Cuando el programa se ejecuta, ejecuta sin saberlo el código malicioso.
En este caso, el cargador de DLL (llamado iviewers.dll) se ejecuta primero. Luego carga una DLL de segunda etapa, que finalmente inyecta el Needle Stealer en un sistema legítimo. Windows proceso (RegAsm.exe) utilizando una técnica conocida como ahuecado por proceso.
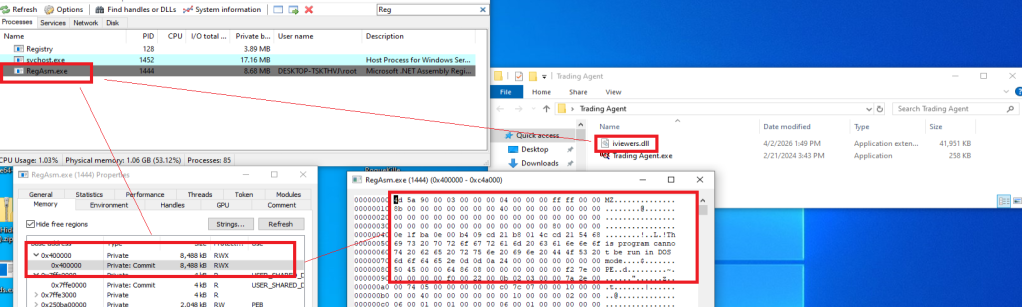
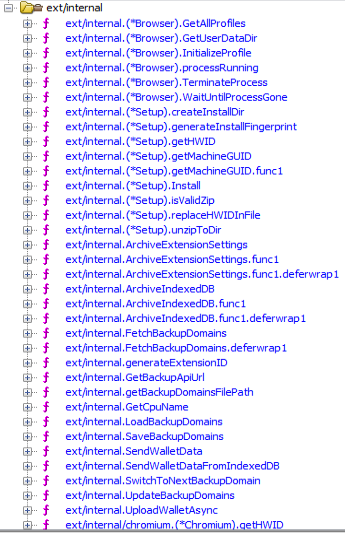
El programa espía está desarrollado en Golang, y la mayoría de sus funciones están implementadas en el paquete "ext".
Lo que hace el malware
Una vez instalado, el módulo central Needle puede:
- Toma capturas de pantalla del sistema infectado.
- Robar datos del navegador, incluyendo el historial, las cookies y la información guardada.
- Extraer datos de aplicaciones como Telegram y clientes FTP.
- Recopilar archivos como documentos .txt y datos de la billetera.
- Robar información de billeteras de criptomonedas
Una de las características más preocupantes es su capacidad para instalar extensiones de navegador maliciosas.
Extensiones de navegador maliciosas
El programa malicioso también permite la distribución de extensiones de navegador maliciosas, lo que proporciona a los atacantes una poderosa herramienta para tomar el control del navegador de la víctima.
Identificamos múltiples variaciones de estas extensiones, cada una con estructuras de archivos y componentes ligeramente diferentes. Detrás de escena, el malware utiliza características integradas de Golang para descomprimir un archivo ZIP oculto (a menudo llamado base.zip o meta.zip) que contiene los archivos de extensión, junto con un archivo de configuración (cfg.json).
Parcial cfg.json archivo de configuración:
{
  "extension_host": {},
  "api_key": "…
  "server_url": "https://C2/api/v2",
  "self_destruct": true,
  "base_extension": true,
  "ext_manifest": {
    "account_extension_type": 0,
    "active_permissions": {
      "api": [
        "history",
        "notifications",
        "storage",
        "tabs",
        "webNavigation",
        "declarativeNetRequest",
        "scripting",
        "declarativeNetRequestWithHostAccess",
        "sidePanel"
      ],
      "explicit_host": [
        "<all_urls>"
      ],
      "manifest_permissions": [],
      "scriptable_host": [
        "<all_urls>"
      ]
    },
    "commands": {
      "_execute_action": {
        "was_assigned": true
      }
    },
…
Este archivo de configuración es fundamental. Le indica al malware dónde enviar los datos robados (al servidor de comando y control), qué extensión maliciosa instalar y qué funciones habilitar.
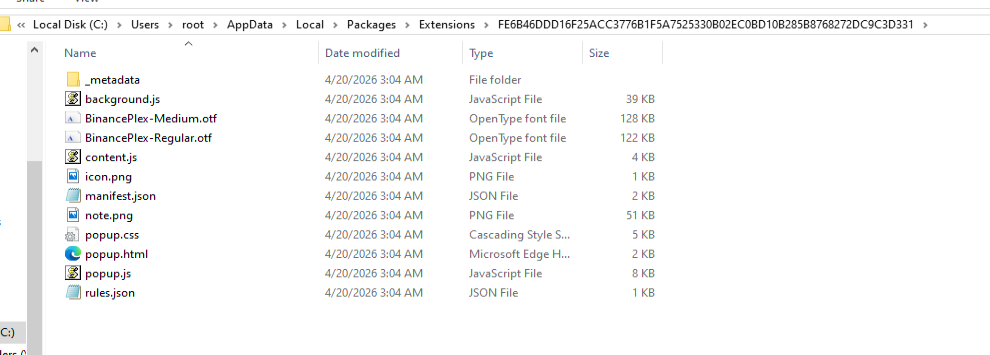
La extensión de robo se coloca en una carpeta aleatoria en la ruta %LOCALAPPDATA%\Packages\ExtensionsLa carpeta contiene tres archivos principales. popup.js, content.js, y background.js.
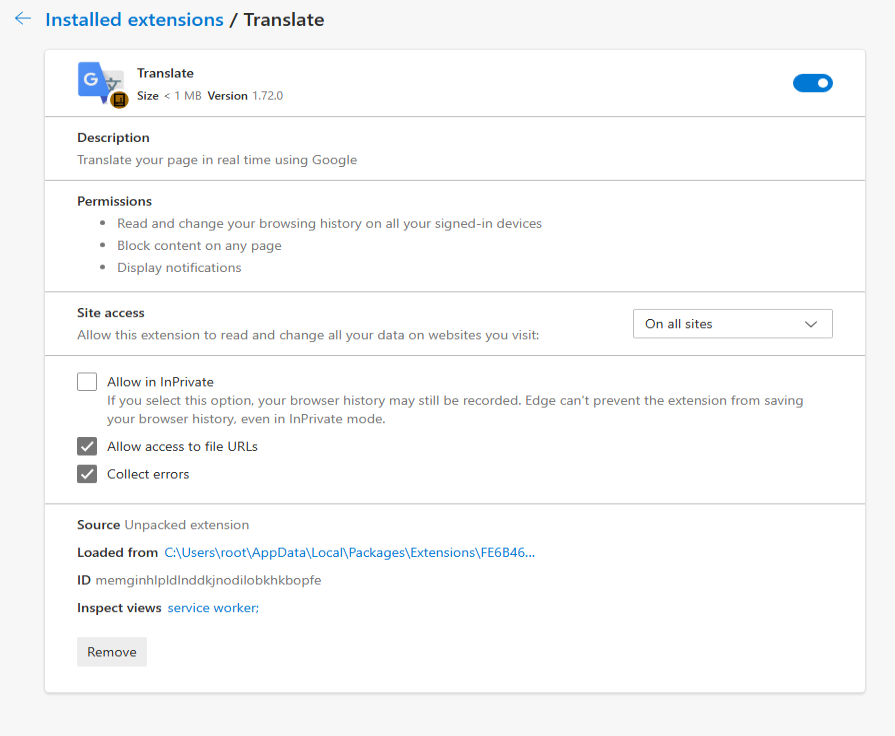
Las extensiones analizadas tienen nombres relacionados con Google.
Lo que pueden hacer las extensiones maliciosas
Esta extensión otorga a los atacantes un control casi total sobre el navegador, con capacidades que van mucho más allá del malware típico.
Puede:
- Conéctese a un servidor remoto mediante una clave API integrada y consulte periódicamente si hay instrucciones. También puede cambiar a dominios de respaldo si el servidor principal se desconecta.
- Generar un identificador único para realizar un seguimiento del usuario infectado a lo largo del tiempo.
- Recopilar historial de navegación completo y enviarlo a un servidor remoto (
/upload). - Supervisa tu actividad en tiempo real , incluyendo los sitios web que visitas, y aplica reglas de redireccionamiento controladas por el atacante. Esto le permite redirigirte silenciosamente a diferentes sitios web o alterar el contenido de una página, incluyendo la inyección u ocultación de código malicioso.
- Interceptar las descargas , cancelar los archivos legítimos y reemplazarlos por archivos maliciosos provenientes de servidores controlados por el atacante.
- Inyectar scripts directamente en páginas web , lo que permite un mayor robo o manipulación de datos.
- Muestra notificaciones falsas del navegador con texto e imágenes controlados por el atacante.
Cómo se comunica con los atacantes
El programa espía y su extensión se comunican con servidores de comando y control (C2) mediante varios puntos finales de API. Estos son esencialmente diferentes “canales” utilizados para tareas específicas:
/backup-domains/active—Recupera servidores de respaldo para mantener la conexión si el principal está bloqueado./upload—devuelve los datos robados a los atacantes./extension—recibe instrucciones para redirecciones, descargas y notificaciones./scripts—descarga código malicioso para inyectarlo en páginas web.
Cómo mantenerse a salvo
Los estafadores utilizan cada vez más herramientas con temática de inteligencia artificial para hacer que los sitios web falsos parezcan legítimos. En este caso, se utilizó un supuesto "asistente de trading con IA" para engañar a las personas e inducirlas a instalar malware.
Para reducir su riesgo:
- Descarga software únicamente desde sitios web oficiales . Si una herramienta afirma funcionar con una plataforma conocida, consulta el sitio web oficial de dicha plataforma para confirmar su autenticidad.
- Comprueba quién creó el archivo antes de ejecutarlo . Fíjate en el nombre del editor y evita cualquier cosa que parezca desconocida o inconsistente.
- Revisa periódicamente las extensiones de tu navegador . Elimina todo aquello que no reconozcas, especialmente las extensiones que no hayas instalado conscientemente.
Qué hacer si crees que te has visto afectado
Si crees que puedes haber descargado este programa de robo de información:
- Verifique los registros de EDR y del firewall para detectar comunicaciones con los C2 que aparecen en la sección de IOC.
- Desde un dispositivo diferente y limpio, cierra sesión en todas las cuentas importantes: Google, Microsoft 365, cualquier portal bancario, GitHub, Discord, Telegram, Steam y tu plataforma de intercambio de criptomonedas. Cambia todas las contraseñas y habilita la autenticación de dos factores (2FA) para las cuentas a las que hayas accedido desde este equipo.
- Revisa la carpeta
%LOCALAPPDATA%\Packages\Extensionsy extensiones de navegador sospechosas. - Si tienes monederos de criptomonedas en el dispositivo, transfiere los fondos inmediatamente desde otro dispositivo limpio. Esto es lo primero que monetizan estos operadores.
- Realiza un análisis completo con Malwarebytes .
Indicadores de Compromiso (IOC)
PICADILLO
95dcac62fc15e99d112d812f7687292e34de0e8e0a39e4f12082f726fa1b50ed
0d10a6472facabf7d7a8cfd2492fc990b890754c3d90888ef9fe5b2d2cca41c0
Dominios
Tradingclaw[.]pro: sitio web falso
Chrocustumapp[.]com: relacionado con extensión maliciosa
Chrocustomreversal[.]com: relacionado con extensión maliciosa
google-services[.]cc: relacionado con CountLoader/DeepLoad
Coretest[.]digital: Panel C2
Reisen[.]work: Panel C2
IPs
178[.]16[.]55[.]234: Panel C2
185[.]11[.]61[.]149: Panel C2
37[.]221[.]66[.]27: Panel C2
2[.]56[.]179[.]16: Panel C2
178[.]16[.]54[.]109: Panel C2
37[.]221[.]66[.]27: Panel C2
209[.]17[.]118[.]17: Panel C2
162[.]216[.]5[.]130: Panel C2
Actualización del investigador, 28 de abril de 2026
Actualizado para especificar la familia de malware: CountLoader/DeepLoad.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .







