Abbott Laboratories, l'une des plus grandes entreprises mondiales de dispositifs médicaux et de produits de santé, enquête sur deux incidents de cybersécurité apparemment sans lien entre eux, après avoir confirmé un accès non autorisé à ses systèmes internes. Si Abbott affirme qu'aucun impact n'a été constaté sur la production, les opérations de laboratoire ou les soins aux patients, les groupes de cybercriminels ShinyHunters et ShadowByt3$ prétendent que les intrusions ont été beaucoup plus importantes. Ces affirmations restent à ce jour non vérifiées et ne sont étayées par aucune donnée divulguée publiquement.
Les incidents concerneraient la division Cancer Diagnostics d'Abbott et son portail client LabCentral pour les diagnostics de laboratoire de base.
Selon un communiqué publié par Abbott le 16 juillet :
« Abbott enquête sur un incident de cybersécurité ayant entraîné un accès non autorisé à un nombre limité de systèmes internes de notre division Diagnostic du cancer. Cet incident n'a aucune incidence sur nos activités, nos produits, leur disponibilité, nos opérations de fabrication ou de laboratoire, ni sur notre capacité à prendre en charge les patients. »
Concernant LabCentral, Abbott a déclaré aux journalistes qu'il s'agissait d'un portail hébergé en externe et qu'il n'y avait eu « aucune divulgation connue d'informations sensibles concernant les clients ou l'entreprise ».
ShinyHunters a déclaré à BleepingComputer avoir volé des documents internes, des contrats, des informations clients, plus de 22 millions de notes médecin-patient, plus de 20 millions d'ordonnances médicales et plus d'un million de numéros de sécurité sociale américains, ainsi que des informations personnelles identifiables (IPI) telles que les noms, adresses, dates de naissance, adresses électroniques et numéros de téléphone.
Le 18 juillet, ShinyHunters a donné à Abbott jusqu'au 21 juillet pour répondre avant de divulguer les données présumées :
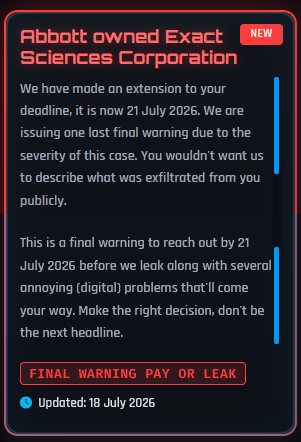
« Ceci est un dernier avertissement : contactez-nous avant le 21 juillet 2026, avant que des fuites ne surviennent, accompagnées de nombreux problèmes (numériques) agaçants. Prenez la bonne décision, ne faites pas la une des journaux. »
La menace de « problèmes numériques » est une tactique bien connue de ShinyHunters. Lors des attaques contre Canvas , le groupe a défiguré les pages de connexion des établissements scolaires et l'application Canvas en y affichant un message de rançon.
Par ailleurs, ShadowByt3$ affirme avoir accédé au portail LabCentral le 4 juillet, en utilisant des identifiants client compromis et une « faille » dans l'environnement, et avoir prétendument exfiltré de la documentation technique, des certificats de fabrication, des manuels d'utilisation, des spécifications techniques et des documents réglementaires pour les systèmes de laboratoire Abbott.
Si les affirmations des auteurs de l'attaque s'avèrent exactes, la faille pourrait affecter les établissements de santé utilisant les systèmes de diagnostic d'Abbott et potentiellement exposer des données sensibles relatives aux patients et aux soins de santé. Abbott affirme cependant n'avoir trouvé aucune preuve d'une exposition d'informations sensibles concernant ses clients ou son entreprise lors de l'incident LabCentral et n'a confirmé aucune compromission de données de patients.
Ce que nous pouvons raisonnablement supposer être vrai
- Une véritable faille de sécurité a affecté les systèmes de diagnostic du cancer. Abbott a publiquement reconnu l'accès non autorisé et a fait appel à ses équipes d'intervention et aux forces de l'ordre. Il ne s'agit donc pas d'une simple tentative d'extorsion.
- Un autre incident de cybersécurité a concerné le portail LabCentral. Abbott précise que ce portail héberge principalement des documents de référence publics et qu'aucune preuve de divulgation d'informations sensibles relatives aux clients ou à l'entreprise n'a été trouvée.
- ShinyHunters et ShadowByt3$ ont tous deux inscrit Abbott sur leurs sites d'extorsion et ont fourni des détails narratifs aux médias, il ne s'agit donc pas simplement de mentions génériques de noms.
- D'après les dernières informations disponibles, aucun des deux groupes n'a publié d'échantillons des données qu'ils affirment avoir volées.
Ce que les clients d'Abbott peuvent faire
Vous pouvez prendre certaines mesures si vous êtes, ou pensez avoir été, victime d'une violation de données .
- Consultez les conseils du fournisseur. Chaque incident de sécurité est différent ; renseignez-vous auprès du fournisseur pour comprendre ce qui s’est passé et suivez ses recommandations.
- Changez votre mot de passe. En le modifiant, vous pouvez rendre un mot de passe volé inutilisable par les pirates. Choisissez un mot de passe fort que vous n'utilisez pour rien d'autre. Mieux encore, laissez un gestionnaire de mots de passe le choisir et le stocker pour vous.
- Activez l'authentification à deux facteurs (2FA). Si possible, utilisez une clé matérielle, un ordinateur portable ou un téléphone compatible FIDO2 comme deuxième facteur. Certaines formes de 2FA peuvent être piratées aussi facilement qu'un mot de passe. La 2FA basée sur un appareil FIDO2 est inviolable.
- Attention aux arnaques par usurpation d'identité. Des escrocs peuvent vous contacter en se faisant passer pour l'entreprise. Consultez le site web de l'entreprise pour savoir comment elle contacte les clients concernés et vérifiez l'identité de toute personne vous contactant par un autre moyen de communication.
- Prenez votre temps. Les attaques de phishing usurpent souvent l'identité de personnes ou de marques que vous connaissez et créent un faux sentiment d'urgence avec des messages concernant des livraisons manquées, des comptes suspendus ou des alertes de sécurité.
- Il est préférable de ne pas enregistrer les informations de votre carte bancaire . Certes, il est plus pratique de laisser les sites les mémoriser, mais nous vous recommandons vivement de ne pas les stocker sur internet.
- Configurez la surveillance d'identité. Identity service vous alerte si vos informations personnelles sont utilisées illégalement en ligne et vous aide à récupérer votre identité en cas d'usurpation.
Que savent les cybercriminels à votre sujet ?
Utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour vérifier si vos informations personnelles ont été exposées en ligne. »