ClickLock Stealer est un nouveau voleur d'informations modulaire pour macOS, diffusé via des pages d'hameçonnage de type ClickFix, capable de verrouiller l'appareil de la victime. Mac , voler leur mot de passe macOS, les données de leur navigateur et de leur gestionnaire de mots de passe, leurs portefeuilles de cryptomonnaies, puis laisser derrière eux une porte dérobée persistante.
Le logiciel malveillant a été découvert par les chercheurs de Group-IB . Ils l'ont nommé d'après la technique de distribution ClickFix et sa capacité à verrouiller l'ordinateur de la victime. Mac s'ils ne suivent pas ses instructions en tuant tous les processus visibles.
Les chercheurs ont découvert un script shell malveillant, généralement utilisé pour inciter les utilisateurs à infecter leur propre appareil, et ont suivi la piste à partir de là. Le script affiche d'abord une fausse barre de progression Cloudflare, ce qui laisse penser qu'il était destiné à être utilisé dans le cadre d'un faux processus de vérification du navigateur.
Les victimes atterrissent sur une page d'hameçonnage qui imite la vérification Cloudflare ou un autre faux utilitaire système, similaire à ceux utilisés dans la campagne Infiniti Stealer , et plus tard dans les attaques ClickFix se faisant passer pour Claude ou des utilitaires de nettoyage.
La page invite l'utilisateur à ouvrir le Terminal, à coller une commande et à appuyer sur Entrée, la présentant comme une étape de « vérification humaine » obligatoire ou une solution rapide.
Les chercheurs expliquent :
« Le logiciel malveillant orchestre d'autres modules qui parcourent le système à la recherche de diverses données, notamment les identifiants du navigateur, les données du gestionnaire de mots de passe, les extensions de portefeuille crypto, les fichiers de portefeuille de bureau, etc., et utilise même une porte dérobée GSocket. »
Tout cela se produit pendant que l'utilisateur est distrait par de fausses images Cloudflare.
Une porte dérobée GSocket exploite GSocket (abréviation de Global Socket), une boîte à outils réseau open source. Conçue pour l'administration à distance légitime et les tests d'intrusion, elle peut être détournée par des attaquants pour établir un accès distant furtif, persistant et chiffré à des systèmes compromis.
Obliger les victimes à divulguer leur mot de passe
Ce qui frappe vraiment, c'est la façon dont le logiciel malveillant oblige l'utilisateur à fournir le mot de passe de son système macOS.
Tout d'abord, le programme affiche une fausse invite de mot de passe macOS convaincante, utilisant le véritable nom d'utilisateur de la victime et une icône Apple téléchargée. Si l'utilisateur saisit son mot de passe, celui-ci est envoyé, ainsi que toutes les données volées précédemment, à un canal Telegram contrôlé par les attaquants.
Si l'utilisateur refuse, le logiciel malveillant déclenche une boucle qui désactive les processus essentiels, notamment le Finder, le Dock, le Terminal, le Moniteur d'activité, la Console, les Paramètres système, Spotlight et tous les principaux navigateurs web. Seule une boîte de dialogue de saisie de mot de passe reste affichée à l'écran jusqu'à ce que la victime obtienne le mot de passe.
Cette boucle de sécurité s'exécute toutes les 210 millisecondes pendant une durée maximale de 83 heures, ou jusqu'à ce que l'utilisateur saisisse le mot de passe correct. Il en résulte un système pratiquement inutilisable, l'invite de mot de passe devenant le seul élément interactif.
Une fois les données volées envoyées sur le canal Telegram, le logiciel malveillant commence à supprimer ses propres modules. Cependant, contrairement aux modules voleurs d'informations, la porte dérobée GSocket reste installée, offrant ainsi à l'attaquant un accès distant permanent au système.
Cela signifie que les attaquants peuvent revenir ultérieurement, même après l'auto-suppression des composants malveillants, pour installer de nouveaux logiciels malveillants, voler davantage de données ou se déplacer au sein d'un réseau d'entreprise en utilisant des VPN ou un accès SSH déjà disponibles sur la machine compromise. Mac .
Comment rester en sécurité
Les utilisateurs exécutant macOS Tahoe 26.4 et versions ultérieures verront des avertissements concernant d'éventuelles attaques ClickFix , mais chacun doit rester vigilant.
Face à la prolifération de ClickFix et à l'invention constante de nouvelles méthodes, il est important de rester vigilant, de bien réfléchir avant de suivre des instructions inattendues et de protéger vos appareils.
- Prenez votre temps. Ne vous précipitez pas pour suivre les instructions d'une page web ou d'une invite, surtout si elles vous demandent d'exécuter des commandes sur votre appareil ou de copier-coller du code. Les pirates informatiques misent sur l'urgence pour contourner votre esprit critique.
- Évitez d'exécuter des commandes ou des scripts provenant de sources non fiables. N'exécutez jamais de code ou de commandes copiés de sites web, de courriels ou de messages, sauf si vous faites confiance à la source et comprenez la fonction de l'action.
- Vérifiez les instructions par vous-même. Si un site web vous demande d'exécuter une commande ou d'effectuer une action technique, consultez la documentation officielle ou contactez l'assistance avant de poursuivre.
- Limitez le copier-coller pour les commandes. Saisir les commandes manuellement plutôt que de les copier-coller permet de réduire le risque d'exécuter involontairement des charges utiles malveillantes dissimulées dans du texte copié.
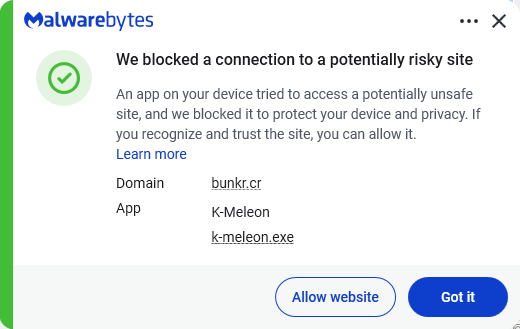
- Sécurisez vos appareils. Utilisez un système à jour et en temps réel solution anti-malware avec protection web. Malwarebytes bloque les connexions vers des sites non sécurisés comme celui-ci.
- Informez-vous sur l'évolution des techniques d'attaque. Comprendre que les attaques peuvent provenir de sources inattendues contribue à maintenir la vigilance. Continuez à lire notre blog !
- Évitez les publicités sponsorisées dans les résultats de recherche. N'importe qui peut les acheter et leur donner une apparence légitime.
Astuce de pro : L’extension gratuite Malwarebytes Browser Guard vous avertit lorsqu’un site Web tente de copier des données dans votre presse-papiers.
Malwarebytes Ces produits détectent et bloquent ClickLock sous le nom de MacOS.Stealer.ClickLock.
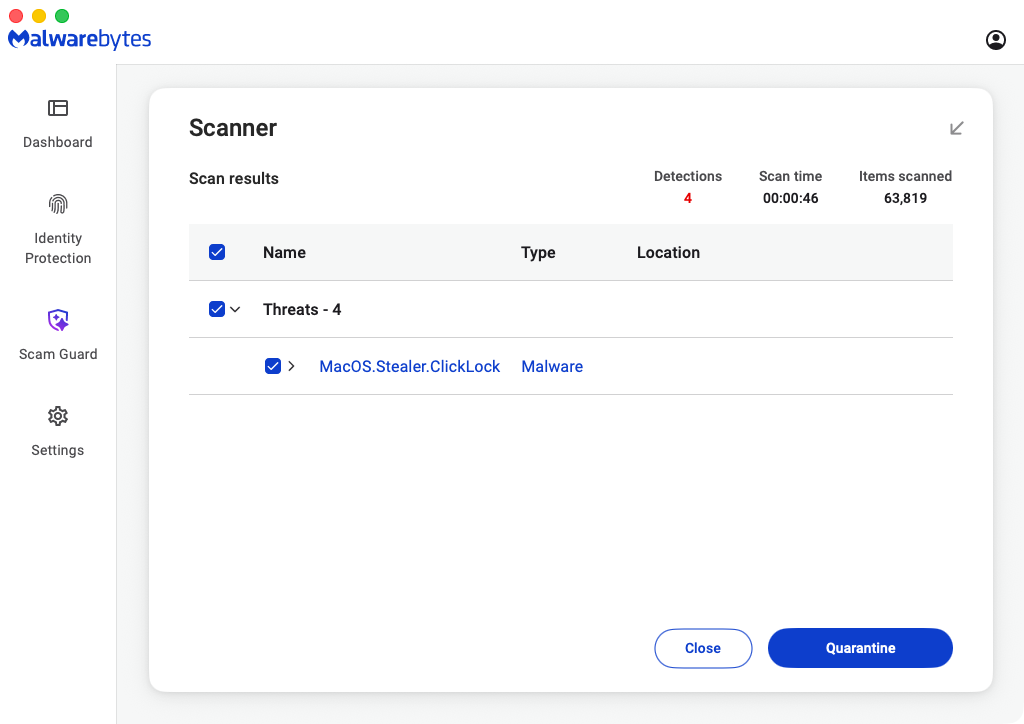
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .