Tout commence par une simple recherche.
Vous devez configurer un accès à distance à l'ordinateur d'un collègue. Vous effectuez une recherche Google avec les mots-clés « téléchargement RustDesk », cliquez sur l'un des premiers résultats et vous arrivez sur un site web soigné proposant documentation, téléchargements et une identité visuelle familière.
Vous installez le logiciel, vous le lancez, et tout fonctionne exactement comme prévu.
Ce que vous ne voyez pas, c'est le second programme qui s'installe en même temps que le premier, un programme qui donne discrètement aux attaquants un accès permanent à votre ordinateur.
C’est exactement ce que nous avons observé dans une campagne utilisant le faux domaine rustdesk[.]work .
L'appât : une imitation quasi parfaite
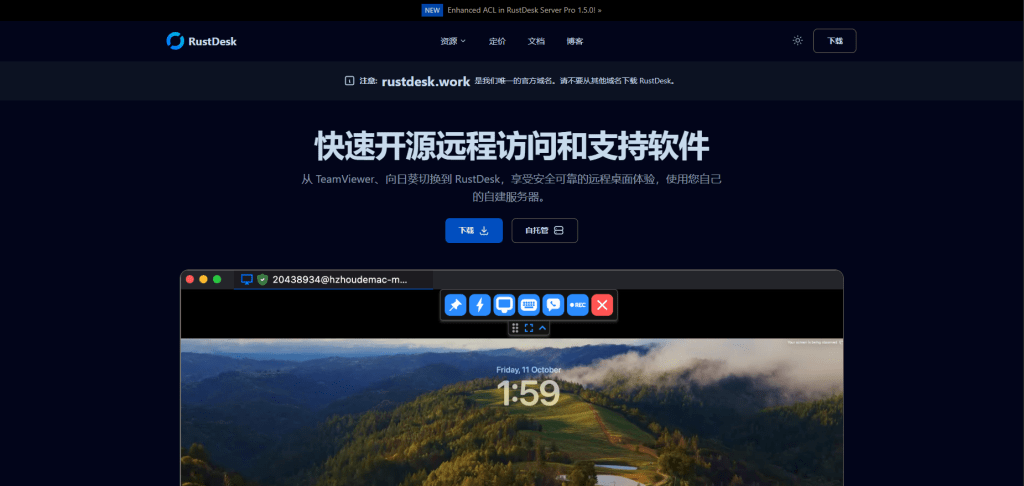
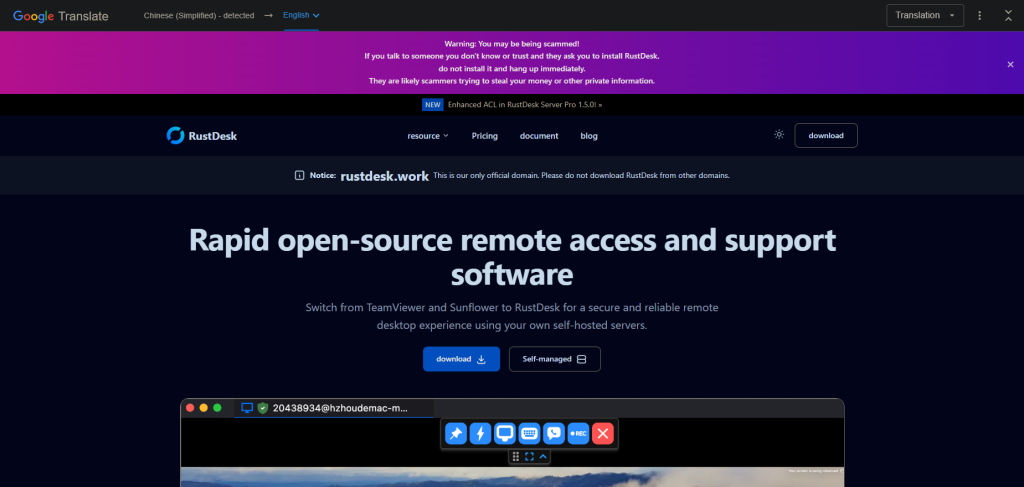
Nous avons identifié un site web malveillant à l' adresse rustdesk[.]work qui usurpe l'identité du projet légitime RustDesk, hébergé sur rustdesk.com . Ce faux site imite parfaitement le site officiel, avec un contenu multilingue et des avertissements bien visibles affirmant (comble de l'ironie) que rustdesk[.]work est le seul domaine officiel .
Cette campagne n'exploite aucune faille logicielle et ne repose pas sur des techniques de piratage sophistiquées. Son succès repose entièrement sur la tromperie. Lorsqu'un site web paraît légitime et que le logiciel fonctionne normalement, la plupart des utilisateurs ne se doutent de rien.
Que se passe-t-il lorsque vous exécutez le programme d'installation ?
L'installateur a recours à une technique de leurre délibérée :
- Il installe une véritable version de RustDesk , entièrement fonctionnelle et non modifiée.
- Il installe discrètement une porte dérobée cachée , un framework de logiciel malveillant connu sous le nom de Winos4.0.
L'utilisateur voit RustDesk se lancer normalement. Tout semble fonctionner correctement. Pendant ce temps, une porte dérobée établit discrètement une connexion avec le serveur de l'attaquant.
En intégrant un logiciel malveillant à un logiciel fonctionnel, les attaquants suppriment le signal d'alarme le plus évident : une fonctionnalité défaillante ou manquante. Du point de vue de l'utilisateur, rien ne semble anormal.
Au sein de la chaîne d'infection
Le logiciel malveillant s'exécute par étapes, chaque étape étant conçue pour échapper à la détection et assurer sa persistance :
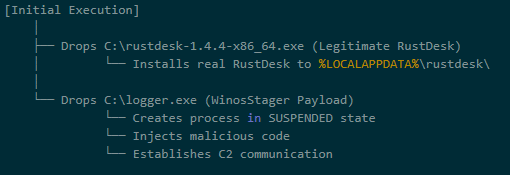
Étape 1 : L’installateur infecté par un cheval de Troie
Le fichier téléchargé (rustdesk-1.4.4-x86_64.exe) agit à la fois arroseur et leurreIl écrit deux fichiers sur le disque :
- Le programme d'installation légitime de RustDesk, exécuté pour maintenir la couverture
logger.exe, la charge utile Winos4.0
Le logiciel malveillant se dissimule à la vue de tous. Pendant que l'utilisateur observe l'installation normale de RustDesk, la charge utile malveillante est discrètement mise en place en arrière-plan.
Étape 2 : Exécution du chargeur
Le logger.exe Le fichier est un chargeur ; son rôle est de configurer l’environnement pour l’implant principal. Lors de son exécution, il :
- Crée un nouveau processus
- Alloue de la mémoire exécutable
- Transitionne l'exécution vers une nouvelle identité d'exécution :
Libserver.exe
Ce transfert du programme de chargement à l'implant est une technique courante dans les logiciels malveillants sophistiqués pour séparer le programme d'installation initial de la porte dérobée persistante.
En modifiant le nom de son processus, le logiciel malveillant complique l'analyse forensique. Les équipes de défense recherchent «logger.exe« ne trouvera aucun processus en cours d'exécution portant ce nom. »
Étape 3 : Déploiement du module en mémoire
Le Libserver.exe Ce processus décompresse intégralement le framework Winos 4.0 en mémoire. Plusieurs modules DLL WinosStager, ainsi qu'une charge utile importante d'environ 128 Mo, sont chargés sans être écrits sur le disque sous forme de fichiers distincts.
Les antivirus traditionnels se concentrent sur l'analyse des fichiers sur le disque (détection basée sur les fichiers). En conservant ses composants fonctionnels uniquement en mémoire, le logiciel malveillant réduit considérablement l'efficacité de cette méthode. C'est pourquoi l'analyse comportementale et l'analyse de la mémoire sont essentielles pour détecter les menaces telles que Winos4.0.
La charge utile cachée : Winos4.0
La charge utile secondaire est identifiée comme Winos4.0 (WinosStager) : un framework d'accès à distance sophistiqué qui a été observé dans de multiples campagnes, ciblant en particulier les utilisateurs en Asie.
Une fois activée, elle permet aux attaquants de :
- Surveillez l'activité de la victime et prenez des captures d'écran.
- Enregistre les frappes au clavier et vole les identifiants.
- Téléchargez et exécutez des logiciels malveillants supplémentaires
- Maintenir un accès persistant même après les redémarrages du système
Il ne s'agit pas d'un simple logiciel malveillant, mais d'une plateforme d'attaque complète. Une fois installée, elle offre aux attaquants un point d'appui leur permettant de mener des activités d'espionnage, de voler des données ou de déployer un rançongiciel au moment opportun.
Détails techniques : Comment le logiciel malveillant se dissimule
Le logiciel malveillant utilise plusieurs techniques pour éviter d'être détecté :
| Ce que cela fait | Comment cela se réalise-t-il ? | Pourquoi c'est important |
| S'exécute entièrement en mémoire | Charge le code exécutable sans écrire de fichiers | Évite la détection basée sur les fichiers |
| Détecte les environnements d'analyse | Vérifie la mémoire système disponible et recherche des outils de débogage | Empêche les chercheurs en sécurité d'analyser son comportement |
| Vérifie la langue du système | Interroge les paramètres régionaux via le Windows enregistrement | Peut être utilisé pour cibler (ou éviter) des régions géographiques spécifiques. |
| Efface l'historique de navigation | Utilise les API système pour supprimer les données de navigation | Supprime les preuves permettant à la victime de trouver le site malveillant. |
| Masque la configuration dans le registre | Stocke les données chiffrées dans des chemins de registre inhabituels. | Masque la configuration aux inspections occasionnelles. |
Activité de commandement et de contrôle
Peu après son installation, le logiciel malveillant se connecte à un serveur contrôlé par l'attaquant :
- IP : 207.56.13[.]76
- Port : 5666/TCP
Cette connexion permet aux attaquants d'envoyer des commandes à la machine infectée et de recevoir en retour des données volées. L'analyse du réseau a confirmé une communication bidirectionnelle soutenue, caractéristique d'une session de commande et de contrôle établie.
Comment le logiciel malveillant se fond dans le trafic normal
Ce logiciel malveillant est particulièrement ingénieux dans la manière dont il dissimule son activité réseau :
| Destination | But |
| 207.56.13[.]76:5666 | Malicieux : Serveur de commande et de contrôle |
| 209.250.254.15:21115-21116 | Légitime : trafic de relais RustDesk |
| api.rustdesk.com:443 | Légitime : API RustDesk |
Comme la victime a installé une véritable application RustDesk, le trafic réseau du logiciel malveillant se mélange au trafic légitime du bureau à distance. Il est donc beaucoup plus difficile pour les outils de sécurité réseau d'identifier les connexions malveillantes : l'ordinateur infecté semble simplement exécuter RustDesk.
Ce que révèle cette campagne
Cette attaque illustre une tendance inquiétante : l’utilisation de logiciels légitimes comme camouflage pour des logiciels malveillants.
Les attaquants n'ont pas eu besoin de trouver une vulnérabilité zero-day ni de concevoir un exploit sophistiqué. Ils ont simplement :
- J'ai enregistré un nom de domaine convaincant.
- Clonage d'un site web légitime
- Ils ont inclus de véritables logiciels avec leurs logiciels malveillants.
- Laissez la victime faire le reste.
Cette approche fonctionne car elle repose sur la confiance humaine plutôt que sur des failles techniques. Lorsque le logiciel se comporte comme prévu, les utilisateurs n'ont aucune raison de soupçonner une compromission.
Indicateurs de compromis
Hachages de fichiers (SHA256)
| Déposer | SHA256 | Classification |
|---|---|---|
| installateur trojanisé | 330016ab17f2b03c7bc0e10482f7cb70d44a46f03ea327cd6dfe50f772e6af30 | Malveillant |
| logger.exe / Libserver.exe | 5d308205e3817adcfdda849ec669fa75970ba8ffc7ca643bf44aa55c2085cb86 | Chargeur Winos 4.0 |
| binaire RustDesk | c612fd5a91b2d83dd9761f1979543ce05f6fa1941de3e00e40f6c7cdb3d4a6a0 | Légitime |
Indicateurs de réseau
Domaine malveillant : rustdesk[.]work
Serveur C2 : 207.56.13[.]76:5666/TCP
Charges utiles en mémoire
Lors de son exécution, le logiciel malveillant décompresse plusieurs composants supplémentaires directement en mémoire :
| SHA256 | Taille | Taper |
| a71bb5cf751d7df158567d7d44356a9c66b684f2f9c788ed32dadcdefd9c917a | 107 Ko | WinosStager DLL |
| 900161e74c4dbab37328ca380edb651dc3e120cfca6168d38f5f53adffd469f6 | 351 Ko | WinosStager DLL |
| 770261423c9b0e913cb08e5f903b360c6c8fd6d70afdf911066bc8da67174e43 | 362 Ko | WinosStager DLL |
| 1354bd633b0f73229f8f8e33d67bab909fc919072c8b6d46eee74dc2d637fd31 | 104 Ko | WinosStager DLL |
| 412b10c7bb86adaacc46fe567aede149d7c835ebd3bcab2ed4a160901db622c7 | ~128 Mo | Charge utile en mémoire |
| 00781822b3d3798bcbec378dfbd22dc304b6099484839fe9a193ab2ed8852292 | 307 Ko | Charge utile en mémoire |
Comment se protéger
La campagne rustdesk[.]work démontre comment des attaquants peuvent obtenir un accès sans exploiter de failles de sécurité, sans déclencher d'alerte ni exploiter de logiciel défectueux. En se dissimulant derrière des outils open source de confiance, cette attaque a permis de maintenir son activité et de rester invisible, sans que les victimes ne se doutent de rien.
En résumé, c'est simple : un logiciel qui fonctionne normalement n'est pas forcément sûr. Les menaces modernes sont conçues pour se fondre dans le décor, ce qui rend indispensables les défenses multicouches et la détection comportementale.
Pour les particuliers :
- Vérifiez toujours la source des téléchargements. Avant de télécharger un logiciel, assurez-vous que le domaine correspond bien au site officiel du projet. Pour RustDesk, le site officiel est rustdesk.com, et non rustdesk.work ou des variantes similaires.
- Méfiez-vous des résultats de recherche. Les pirates utilisent le référencement empoisonné pour propulser des sites malveillants en tête des résultats. Dans la mesure du possible, accédez directement aux sites officiels plutôt que de cliquer sur les liens de recherche.
- Utilisez un logiciel de sécurité. Malwarebytes Premium Security détecte les familles de logiciels malveillants comme Winos4.0, même lorsqu'elles sont intégrées à des logiciels légitimes.
Pour les entreprises :
- Surveillez les connexions réseau inhabituelles. Le trafic sortant sur le port 5666/TCP, ou les connexions vers des adresses IP inconnues depuis des systèmes exécutant un logiciel de bureau à distance, doivent faire l'objet d'une enquête.
- Mettez en place une liste blanche d'applications. Limitez les applications autorisées à s'exécuter dans votre environnement afin d'empêcher l'exécution de logiciels non autorisés.
- Sensibilisez les utilisateurs au typosquatting. Les programmes de formation devraient inclure des exemples de faux sites web et expliquer comment vérifier les sources de téléchargement légitimes.
- Bloquez les infrastructures malveillantes connues. Ajoutez les indicateurs de compromission (IOC) mentionnés ci-dessus à vos outils de sécurité.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .