MISE À JOUR (27 février 2026) : Nous avons apporté plus de clarté concernant l'utilisation abusive de produits commerciaux légitimes et le mode furtif de Teramind.
Note importante : Teramind, l’éditeur du logiciel mentionné dans cet article, précise n’avoir aucun lien avec les acteurs malveillants décrits, n’avoir pas déployé le logiciel en question et condamne toute utilisation abusive non autorisée des technologies de surveillance commerciales. Teramind est un produit commercial légitime, adapté aux cas d’utilisation licites en entreprise.
Le 24 février 2026, nous avons publié un article expliquant comment une fausse « mise à jour » de réunion Zoom installe silencieusement un logiciel de surveillance , documentant une campagne utilisant une fausse salle d'attente Zoom convaincante pour diffuser un programme d'installation Teramind légitime détourné à des fins de surveillance non autorisée. Windows machines.
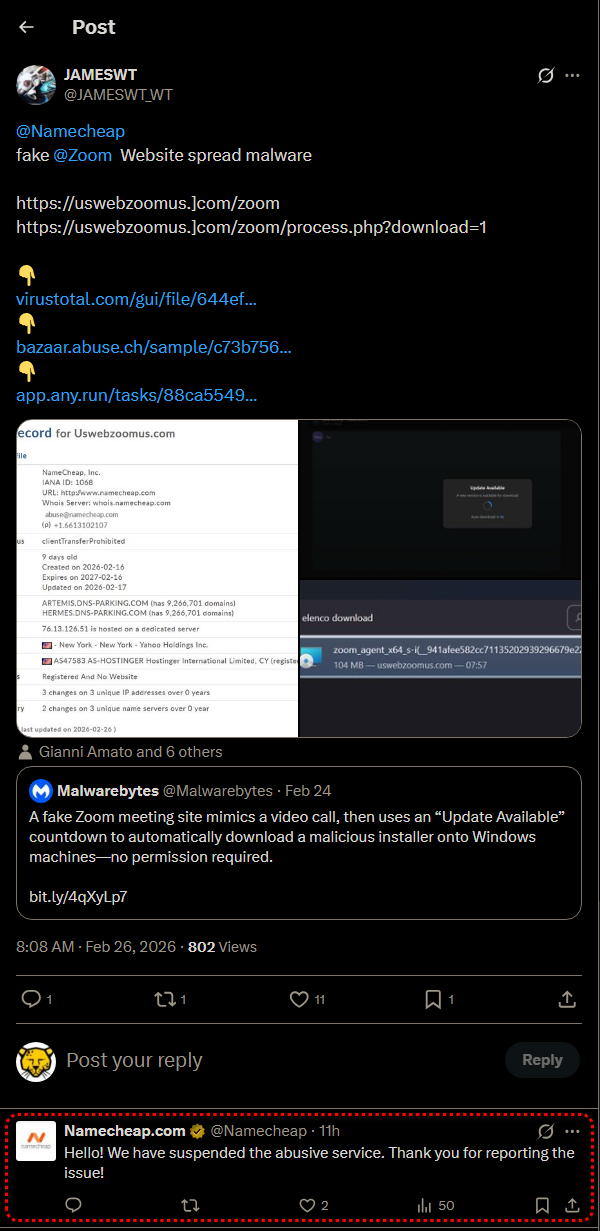
Suite à la publication de nos conclusions, le domaine malveillant a été signalé à son registraire, Namecheap, qui a confirmé la suspension du service. Malgré cette suspension, notre surveillance continue révèle que la campagne est non seulement toujours active, mais qu'elle prend de l'ampleur : nous avons identifié une opération parallèle usurpant l'identité de Google Meet, menée depuis un domaine et une infrastructure différents.
Dans cet article, nous présenterons une analyse technique approfondie des deux variantes, en répertoriant l'utilisation des identifiants d'instance Teramind par les escrocs (que nous avons observée directement ou collectée à partir de dépôts sandbox), en documentant la destruction pratique de l'installateur dans un environnement contrôlé et en répondant à une question soulevée par nos recherches : comment un seul et même identifiant Teramind peut-il être utilisé de manière aussi détournée ? Windows Le package d'installation peut servir à plusieurs comptes d'attaquants différents ?
La campagne s'étend à Google Meet.
Alors que le site original sur le thème de Zoom à uswebzoomus[.]com a été fermé par Namecheap suite à des signalements de la communauté, un deuxième site à googlemeetinterview[.]click déploie activement la même charge utile en utilisant un playbook identique adapté à Google Meet.
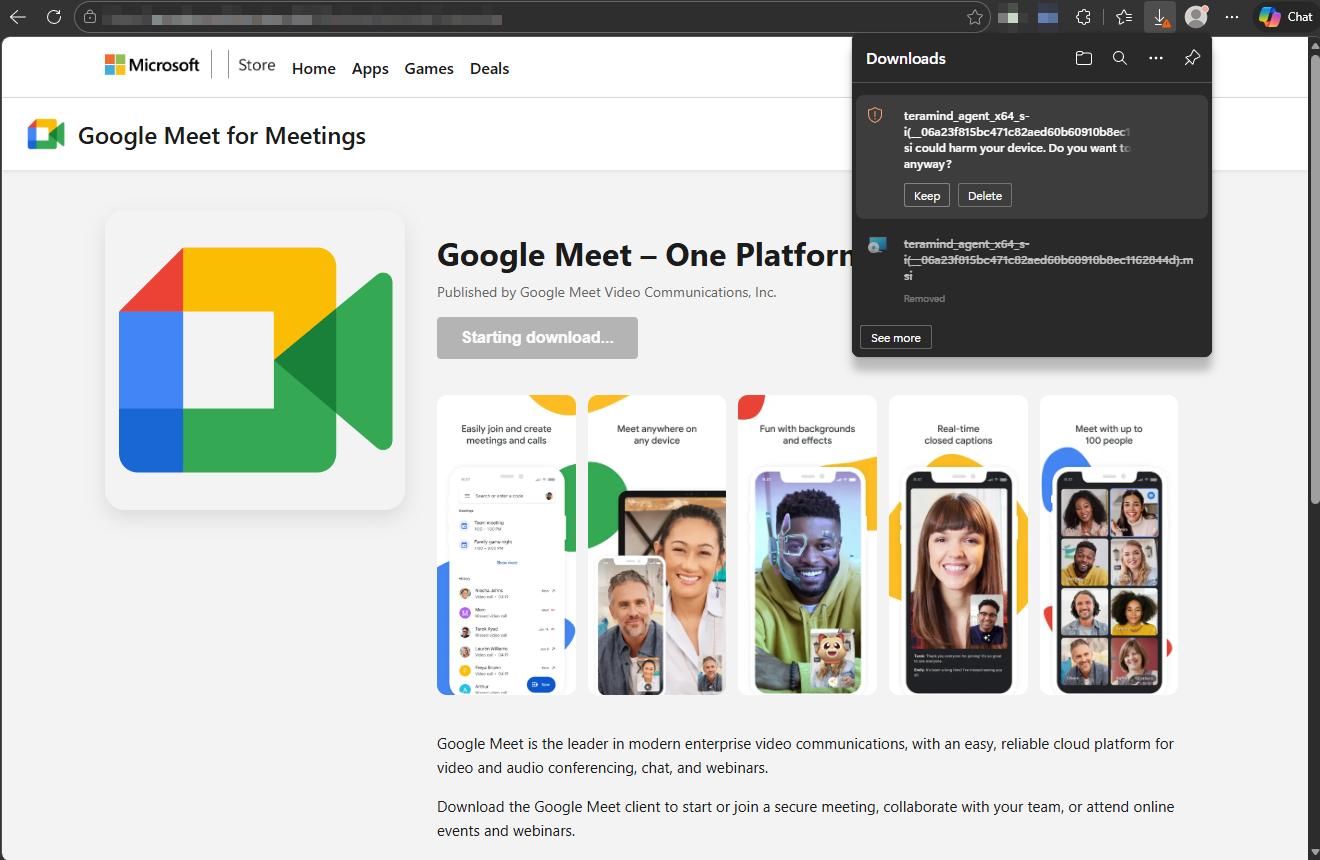
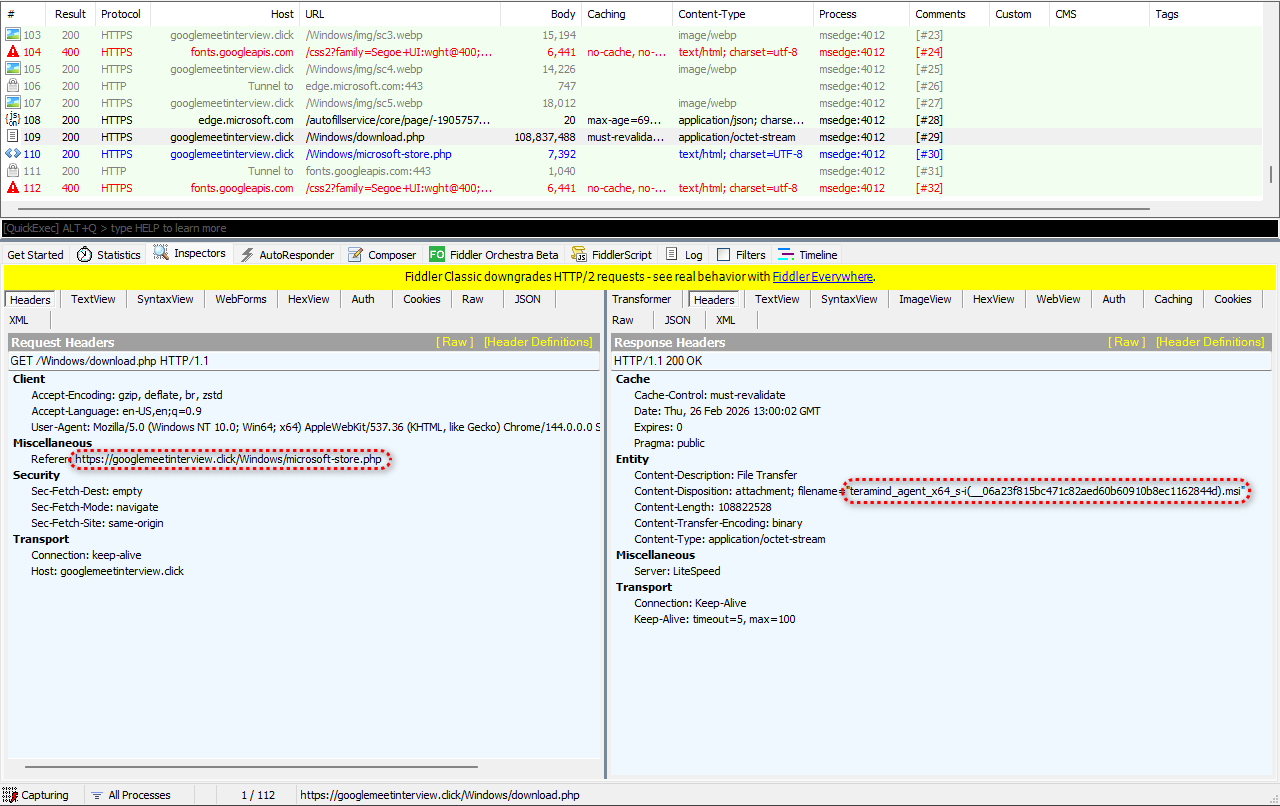
La variante Google Meet présente une fausse page du Microsoft Store intitulée « Google Meet pour les réunions », publiée par « Google Meet Video Communications, Inc. », une entité fictive. Un bouton « Démarrage du téléchargement… » s’affiche pendant que le fichier MSI est téléchargé discrètement via le chemin indiqué. /Windows/download.phpLa page de référence est /Windows/microsoft-store.php, confirmant ainsi que la fausse page du Microsoft Store est diffusée par l'infrastructure de l'attaquant et non par Microsoft.
Notre capture de trafic Fiddler de la variante Google Meet affiche l'en-tête de réponse :
Content-Disposition: attachment; filename="teramind_agent_x64_s-i(__06a23f815bc471c82aed60b60910b8ec1162844d).msi".
Contrairement à la variante Zoom, où le nom du fichier était dissimulé sous l'appellation d'un composant Zoom, cette variante ne cherche même pas à masquer l'utilisation abusive de Teramind par l'escroc dans le nom du fichier. Nous avons vérifié que les deux fichiers sont identiques octet par octet (MD5 : AD0A22E393E9289DEAC0D8D95D8118B5), confirmant ainsi qu'un seul et même fichier binaire est diffusé dans les deux campagnes, seul son nom ayant été modifié.
Différences d'infrastructure entre les variantes
Bien qu'utilisant la même charge utile, les deux variantes sont hébergées sur des infrastructures différentes. La variante Zoom à uswebzoomus[.]com L'application fonctionnait sous Apache/2.4.58 (Ubuntu) et a été enregistrée via Namecheap le 16 février 2026. La variante Google Meet est disponible à l'adresse suivante : googlemeetinterview[.]click s'exécute sur un serveur LiteSpeed.
Les deux sites proposent le téléchargement via des scripts PHP et utilisent le même modèle de redirection vers le faux Microsoft Store, mais le changement de serveur web et de bureau d'enregistrement de domaine suggère que l'opérateur avait anticipé les suppressions et prépositionné une infrastructure de secours.
Un seul fichier binaire, plusieurs identités. Comment le programme d'installation lit son propre nom de fichier.
Au cours de notre enquête, nous avons identifié 14 noms de fichiers MSI distincts partageant le même hachage SHA-256. Parmi ceux-ci, deux ont été directement capturés dans une infrastructure malveillante grâce à notre analyse de domaine : la variante Zoom provenant de uswebzoomus[.]com et la variante Google Meet provenant de googlemeetinterview[.]click. Les autres noms de fichiers provenaient de dépôts de test.
Il est important de noter que certains de ces noms de fichiers provenant d'environnements de test peuvent correspondre à des déploiements légitimes de Teramind en entreprise, et non à des activités malveillantes. Teramind est un produit commercial destiné à des usages professionnels légitimes, et les fichiers soumis à des services d'environnements de test ne sont pas nécessairement synonymes d'abus. Néanmoins, ils partagent tous le même fichier binaire et illustrent le même mécanisme de configuration basé sur le nom de fichier.
Chaque fichier partage le même hachage SHA-256 : 644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425faCela a immédiatement soulevé une question : si l’identifiant de l’instance Teramind change à chaque nom de fichier, mais que le binaire est identique octet par octet, où est réellement stocké cet identifiant ?
La solution réside dans une action personnalisée .NET intégrée au MSI. Notre analyse comportementale révèle la séquence suivante :
Calling custom action Teramind.Setup.Actions!Teramind.Setup.Actions.CustomActions.ReadPropertiesFromMsiName
PROPERTY CHANGE: Modifying TMINSTANCE property. Its current value is 'onsite'. Its new value: '__941afee582cc71135202939296679e229dd7cced'.
PROPERTY CHANGE: Adding TMROUTER property. Its value is 'rt.teramind.co'.
Le MSI est livré avec une configuration par défaut TMINSTANCE valeur de onsiteIl s'agit de la configuration par défaut standard de Teramind sur site. Lors de l'installation, ReadPropertiesFromMsiName L'action personnalisée analyse le nom de fichier propre au programme d'installation et extrait la chaîne hexadécimale de 40 caractères de s-i(__) cette partie, et remplace la valeur par défaut par l'ID d'instance spécifique à l'attaquant.
Le journal affiche également le message Failed to get router from msi nameLe programme d'installation a tenté d'extraire l'adresse d'un serveur C2 à partir du nom de fichier, mais sans succès. Dans ce cas, il utilise la valeur par défaut. rt.teramind.co, qui est préconfiguré dans le MSI. Cependant, TMROUTER Il s'agit d'une propriété MSI exposée, susceptible d'être modifiée lors de l'installation ou dans une autre version. Dans cette campagne, le nom de fichier ne contient que l'identifiant de l'instance ; la destination C2 est déterminée par la configuration par défaut du fichier MSI.
Détonation réelle : ce que fait réellement l'installateur sur un système réel
Pour aller au-delà de l'analyse comportementale basée sur un environnement isolé, nous avons exécuté le programme d'installation MSI dans un environnement isolé. Windows Dix machines virtuelles avec journalisation MSI détaillée activée, ApateDNS pour l'interception DNS et Fiddler pour la surveillance du réseau. Cette analyse pratique a révélé plusieurs comportements critiques non visibles dans les rapports automatisés de l'environnement de test.
Chaîne d'installation et porte CheckHosts
Le programme d'installation MSI exécute successivement quatre actions personnalisées .NET, toutes exécutées via l'ensemble d'outils WiX. zzzzInvokeManagedCustomActionOutOfProc mécanisme:
- LirePropriétésDeMsiName : Analyse le nom de fichier MSI pour extraire l'ID d'instance Teramind et remplace la valeur par défaut.
onsitevaleur - CheckAgent : Détermine si un agent Teramind est déjà installé sur la machine.
- ValidateParams : Valide les paramètres de configuration extraits
- Vérifier les hôtesEffectue une vérification de connectivité avant le vol auprès du serveur C2
rt.teramind.co
Le CheckHosts L'action constitue une barrière infranchissable : si le programme d'installation ne parvient pas à atteindre le serveur Teramind, l'installation s'interrompt avec le code d'erreur 1603. Notre première tentative de détonation dans une machine virtuelle isolée du réseau a échoué précisément à ce stade :
TM: TMINSTANCE = __941afee582cc71135202939296679e229dd7cced
TM: TMROUTER = rt.teramind.co
CustomAction CheckHosts returned actual error code 1603
Ce comportement est important pour deux raisons. Premièrement, il révèle l'adresse du serveur C2 : rt.teramind.coDeuxièmement, cela signifie que les victimes sur les réseaux d'entreprise avec un DNS restrictif ou un filtrage sortant peuvent être protégées par inadvertance. L'installateur échouera silencieusement s'il ne parvient pas à se connecter au serveur pendant l'installation. Cependant, le fichier MSI prend en charge… TMSKIPSRVCHECK propriété qui peut contourner cette vérification, et sa valeur par défaut est no.
Pour compléter notre analyse, nous avons ajouté rt.teramind.co au Windows Le fichier hosts pointant vers localhost a permis la résolution DNS et la validation de l'action CheckHosts. L'installation s'est alors terminée avec succès.
Mode furtif confirmé
Le journal d'installation confirme les soupçons de l'article initial : le mode furtif de Teramind (appelé Agent caché, une option de déploiement s'exécutant silencieusement en arrière-plan) est activé par défaut dans cette version. Les modes de déploiement cachés ou furtifs sont des fonctionnalités standard des solutions légitimes de surveillance des terminaux d'entreprise, généralement utilisées pour la détection des menaces internes ou le contrôle de conformité, après information et consentement des employés. Dans cette campagne, cependant, les acteurs malveillants peuvent exploiter cette fonctionnalité pour déployer l'agent à l'insu de la victime. Le dump des propriétés MSI révèle :
Property(S): TMSTEALTH = 1
Cela confirme que l'agent s'installe sans icône dans la barre des tâches, sans entrée dans la zone de notification et sans entrée visible dans le système. Windows Liste des programmes. La victime n'a aucun signe visuel indiquant que le logiciel de surveillance est en cours d'exécution.
Deux services, pas un seul.
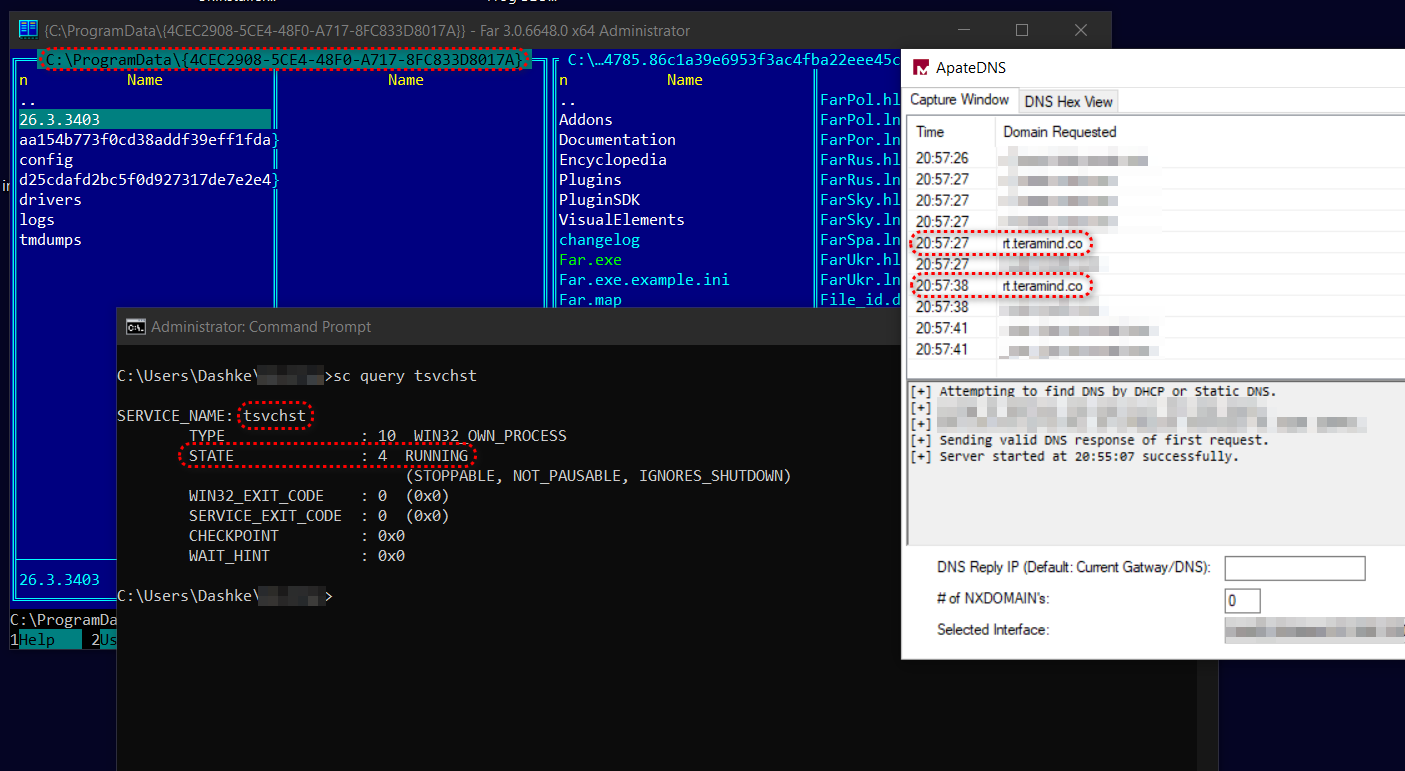
Le journal d'installation révèle que la campagne déploie deux services persistants, et non pas seulement celui documenté dans notre article initial :
| Nom du service | Nom d'affichage | Binaire | Type de démarrage |
|---|---|---|---|
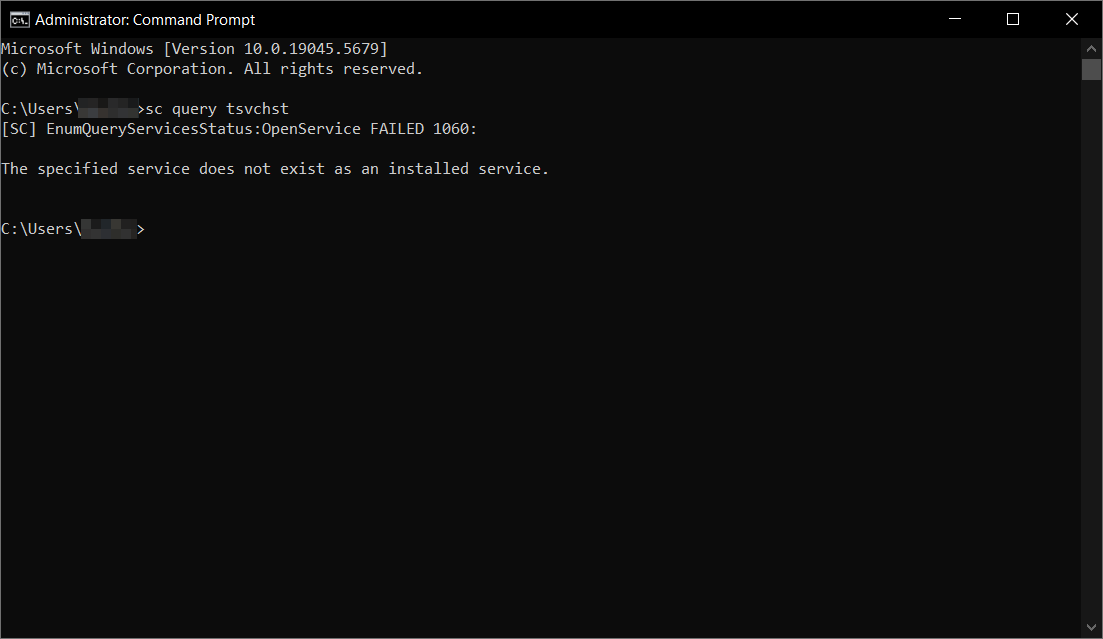
| tsvchst | Hôte de service | svc.exe –service | Automatique (démarrage) |
| pmon | Moniteur de performances | pmon.exe | Manuel (à la demande) |
Les deux noms de service ont été choisis pour se fondre dans la masse : tsvchst imite le légitime Windows svchost.exe modèle de dénomination, tandis que pmon avec le nom d'affichage « Moniteur de performance » imite le système intégré Windows Moniteur de performances. Les deux fonctionnent comme LocalSystem, le niveau de privilège le plus élevé sur un Windows machine.
Les deux services sont configurés avec une reprise après incident rapide : redémarrage à la première panne, redémarrage à la deuxième panne, et ainsi de suite, avec des délais de 160 secondes (tsvchst) et 130 secondes (pmon). Ainsi, même si un utilisateur ou un outil de sécurité interrompt le service, celui-ci redémarre automatiquement en quelques minutes.
Rappel C2 en direct observé
Immédiatement après l'installation, ApateDNS a capturé l'agent qui communiquait avec le serveur. Requêtes DNS pour rt.teramind.co Les résultats sont apparus quelques secondes après le démarrage du service, confirmant que l'agent entame immédiatement son cycle de rappel. Les requêtes se sont répétées à intervalles d'environ 11 secondes, révélant un schéma d'interrogation continu.
Dans un scénario réel où la victime dispose d'une connexion internet, ces requêtes seraient redirigées vers l'infrastructure de Teramind et l'agent commencerait à transmettre les données capturées.
Surface de configuration MSI complète
Le journal d'installation détaillé expose tous les paramètres configurables pris en charge par le MSI via son SecureCustomProperties liste. Ceci révèle l'intégralité de la surface de configuration de l'installateur :
TMSTEALTH— Mode furtif (réglé sur 1 dans cette version)TMINSTANCE— Identifiant du compte (extrait du nom de fichier)TMROUTER— Adresse du serveur C2 (codée en dur sur rt.teramind.co)TMENCRYPTION— Communication C2 chiffrement basculerTMSOCKSHOST / TMSOCKSPORT / TMSOCKSUSER / TMSOCKSPASSWORD— Prise en charge intégrée du proxy SOCKS5 pour le tunnelage du trafic C2 via des proxysTMHTTPPROXY— HTTP assistance proxyTMSKIPSRVCHECK— Ignorer la vérification de connectivité C2 avant le volTMNODRV / TMNOFSDRV— Désactiver les pilotes de filtre du noyauTMNOIPCCLIPBOARD— Activation/désactivation de la surveillance du presse-papiersTMNOREMOTETS— Basculement de la surveillance des services de terminal distantTMHASHUSERNAMES— Anonymiser/hacher les noms d'utilisateur capturésTMDISABLESCREEN— Désactiver la capture d'écranTMADDENTRYTOARP— Ajouter/supprimer une entrée dans Ajout/Suppression de programmes (désactivé en arrière-plan)TMCRASHUPLOADURL— Point de terminaison de téléchargement des données de télémétrie en cas de crashTMREVEALEDPASSWORDLESS— Activer la fonctionnalité de révélation sans mot de passe
La prise en charge du proxy SOCKS5 est particulièrement préoccupante du point de vue des menaces. Si la configuration de proxy est une fonctionnalité standard en entreprise (permettant aux organisations d'acheminer le trafic des agents via l'infrastructure du réseau), dans ce contexte, elle signifie que l'agent pourrait être configuré pour acheminer les données capturées via un proxy contrôlé par un attaquant, rendant ainsi la détection au niveau du réseau beaucoup plus difficile en masquant le trafic C2 sous l'apparence de trafic proxy légitime.
Identifiants d'instances Teramind observés
Le tableau ci-dessous répertorie tous les noms de fichiers MSI et leurs identifiants d'instance Teramind correspondants que nous avons collectés. Parmi ceux-ci, deux ont été observés directement en conditions réelles lors de notre analyse de domaines malveillants : la variante Zoom (941afee…7cced, capturée sur uswebzoomus[.]com) et la variante Google Meet (06a23f8…2844d, capturée sur googlemeetinterview[.]click). Les autres noms de fichiers proviennent de dépôts de test.
Comme indiqué précédemment, certains de ces fichiers peuvent correspondre à des déploiements d'entreprise légitimes plutôt qu'à une utilisation malveillante. Tous les fichiers partagent le même hachage SHA-256. Deux noms de fichiers partagent le même identifiant d'instance c0cea71…0a6d7, ce qui indique que le même compte d'attaquant a été utilisé pour plusieurs variantes de noms de fichiers.
| Nom de fichier MSI | ID d'instance |
|---|---|
zoom_agent_x64_s-i(__941afee582cc71135202939296679e229dd7cced).msi | 941afee582cc71135202939296679e229dd7cced |
ZoomApp_agent_x64_s-i(__fca21db2bb0230ee251a503b021fe02d2114d1f0).msi | fca21db2bb0230ee251a503b021fe02d2114d1f0 |
945bd48ad7552716f4583_s-i(__d72c88943945bd48ad7552716f4583ada0b7c2a6).msi | d72c88943945bd48ad7552716f4583ada0b7c2a6 |
teramind_agent_x64_s-i(__572d85bb94f4f59ef947c3faf42677f9adb223c3).msi | 572d85bb94f4f59ef947c3faf42677f9adb223c3 |
file_agent_x64_s-i(__f76fee1df21e19d93d5842f50c375286477b3f6c).msi | f76fee1df21e19d93d5842f50c375286477b3f6c |
teramind_agent_x64_s-i(__653d105a51cc886dede8101d1b0cd02e20329546).msi | 653d105a51cc886dede8101d1b0cd02e20329546 |
e411293f92e8730f717_s-i(__c0cea713de411293f92e8730f71759aa1890a6d7).msi | c0cea713de411293f92e8730f71759aa1890a6d7 |
0154299765aa7b198bce97d8361_s-i(__c0cea713de411293f92e8730f71759aa1890a6d7).msi | c0cea713de411293f92e8730f71759aa1890a6d7 |
GoogleMeet_agent_x64_s-i(__ab28818c0806ce7996c10c59b0e4e5d102783461).msi | ab28818c0806ce7996c10c59b0e4e5d102783461 |
teramind_agent_x64_s-i(__5ca3d9dd35249200363946b1f007b59f88dbde39).msi | 5ca3d9dd35249200363946b1f007b59f88dbde39 |
file_agent_x64_s-i(__81c39bed817fc9989834c81352cb7f69b94342da).msi | 81c39bed817fc9989834c81352cb7f69b94342da |
GoogleMeet_agent_x64_s_i_94120be3942474019852c62041d2f373fdb11a0e.msi | 94120be3942474019852c62041d2f373fdb11a0e |
AdobeReader_agent_x64_s-i(__d57d34e76cc8c2c883cbdcb42a14c47d00be03c0).msi | d57d34e76cc8c2c883cbdcb42a14c47d00be03c0 |
teramind_agent_x64_s-i(__06a23f815bc471c82aed60b60910b8ec1162844d).msi | 06a23f815bc471c82aed60b60910b8ec1162844d |
La variété des préfixes de noms de fichiers est remarquable : zoom_agent, ZoomApp_agent, GoogleMeet_agent, AdobeReader_agent, teramind_agent, et file_agentCela laisse supposer que la campagne s'étend au-delà de l'usurpation d'identité lors de vidéoconférences.
Cependant, la variante portant la marque Adobe Reader n'a été trouvée que dans des environnements de test isolés et pourrait correspondre à des tests ou à une extension prévue plutôt qu'à un déploiement actif. De même, les noms de fichiers avec des préfixes génériques comme teramind_agent et file_agent semblent être des soumissions en environnement de test isolé ayant conservé la dénomination par défaut plutôt qu'une technique d'ingénierie sociale spécifique à une marque.
Indicateurs de compromis
Hachages de fichiers
SHA-256: 644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425fa
MD5: AD0A22E393E9289DEAC0D8D95D8118B5
Domaines
- uswebzoomus[.]com (Variante Zoom : supprimée par Namecheap)
- googlemeetinterview[.]click (Variante Google Meet : active à partir du 26/02/2026)
Recommandations en matière de détection et de défense
- Alerte concernant le répertoire GUID de ProgramData
{4CEC2908-5CE4-48F0-A717-8FC833D8017A}Ce GUID est fixe pour toutes les variantes observées. - Demande pour les deux services:
sc query tsvchstetsc query pmonLe fait qu'il s'exécute sur une machine non professionnelle confirme la présence d'une surveillance active. - Surveillez les chargements des pilotes du noyau:
tm_filter.sysettmfsdrv2.sysLe chargement sur des machines personnelles devrait déclencher des alertes de haute gravité. - Bloquez l'exécution des fichiers MSI depuis les répertoires de téléchargement du navigateur . Les deux variantes reposent sur l'exécution d'un fichier MSI depuis le dossier Téléchargements de l'utilisateur. Les politiques de contrôle des applications empêchant l'exécution des fichiers MSI depuis des chemins accessibles en écriture par l'utilisateur permettraient de stopper cette chaîne d'attaque.
- Sensibilisez vos employés : ne mettez jamais à jour les applications en cliquant sur les liens contenus dans les messages. Utilisez le mécanisme de mise à jour intégré à l’application ou accédez manuellement au site web officiel du fournisseur.
- Mettez en place des politiques de navigateur qui avertissent ou bloquent les téléchargements automatiques de fichiers provenant de domaines non reconnus.
Suppression
Pour désinstaller l'agent, exécutez la commande suivante en tant qu'administrateur : msiexec /x {4600BEDB-F484-411C-9861-1B4DD6070A23} /qbCette opération supprime les services, les pilotes du noyau et la plupart des fichiers installés. Cependant, nos tests ont confirmé que le programme de désinstallation ne parvient pas à supprimer complètement le répertoire ProgramData en raison des fichiers générés lors de l'exécution. Après la désinstallation, supprimez manuellement les fichiers restants. rmdir /s /q "C:\ProgramData\{4CEC2908-5CE4-48F0-A717-8FC833D8017A}" et redémarrez pour décharger complètement les pilotes du noyau de la mémoire.
Conclusion
Cette campagne illustre une tendance croissante : l’utilisation abusive de logiciels commerciaux légitimes à des fins malveillantes. Les auteurs de ces attaques n’ont pas développé de logiciel malveillant sur mesure. Ils ont plutôt exploité un produit de surveillance standard – conçu pour un usage professionnel légal – en détournant son mode furtif intégré et son système de configuration basé sur le nom des fichiers. Ils l’ont ensuite intégré à des techniques d’ingénierie sociale visant à exploiter la confiance accordée à des marques comme Zoom et Google Meet. Ce type d’abus peut toucher n’importe quel éditeur de logiciels légitime et souligne l’importance de sensibiliser les utilisateurs aux techniques d’ingénierie sociale.
L'extension à Google Meet, ainsi que des variantes supplémentaires provenant d'environnements isolés, notamment un nom de fichier portant la marque Adobe Reader, suggèrent qu'il s'agit d'une opération évolutive qui pourrait s'étendre à l'usurpation d'autres applications.
Notre détonation manuelle a révélé des détails invisibles aux environnements de test automatisés : CheckHosts Porte d'embarquement C2, le rt.teramind.co adresse du routeur, la seconde pmon service se faisant passer pour Performance Monitor, le confirmé TMSTEALTH = 1 Ce système utilise un flag et exploite pleinement le proxy SOCKS5 pour contourner les contrôles de commande et de contrôle. Le fait qu'un seul fichier binaire permette de connecter un nombre illimité de comptes d'attaquants grâce à un simple renommage rend cette campagne facilement extensible.
Remerciements
Nous tenons à remercier le chercheur en sécurité @JAMESWT_WT pour avoir rapidement signalé le domaine malveillant d'origine à Namecheap, ce qui a permis sa suppression. uswebzoomus[.]com.
Teramind a confirmé n'avoir aucun lien avec cette campagne et n'avoir aucune connaissance des auteurs de la menace. Comme de nombreux logiciels commerciaux légitimes, Teramind peut être détourné par des personnes malveillantes ; ce risque est inhérent à l'écosystème des logiciels d'entreprise. Étant un produit commercial légitime, Teramind n'est pas automatiquement détecté par les logiciels de sécurité, ce qui signifie que nous ne pouvons pas savoir si cette campagne a entraîné des infections réelles. Nous pouvons toutefois confirmer que l'infrastructure que nous avons documentée – notamment des domaines d'hameçonnage spécialement conçus pour imiter Zoom et Google Meet, de fausses pages du Microsoft Store et un agent Teramind configuré en mode furtif – correspond à une campagne visant à déployer des logiciels de surveillance sur les machines des cibles à leur insu et sans leur consentement.