Un dominio che è apparso a lungo nella documentazione del software, negli esempi di codice e nel materiale di test per sviluppatori viene ora utilizzato per spingere un attacco ClickFix contro Windows Utenti.
Un dominio segnaposto sostituisce un sito web, ad esempio. Il più noto è probabilmente example.com. Un altro, third-party[.]com, è stato spesso utilizzato nella documentazione per rappresentare un sito web esterno, un'API o un servizio.
Tuttavia, esiste una differenza molto importante tra i due: example.com è riservato alla documentazione, mentre third-party[.]com Si tratta di un dominio ordinario. Chiunque avrebbe potuto registrarlo, e qualcuno lo ha fatto. Ogni documento, test e competenza che lo conteneva ora indirizza lettori e utenti all'infrastruttura dell'attaccante.
I ricercatori di Manifold Security hanno scoperto Quello third-party[.]com stava fornendo una falsa pagina di verifica in stile Cloudflare a Windows visitatori. La pagina cerca di persuaderli ad aprire il Windows Esegui la casella e incolla un comando che ha copiato negli appunti. Questo comando è progettato per download e eseguire un PowerShell script. Al momento della stesura di questo testo, l'hosting del dominio dello script non è risolvibile.
ClickFix è una tecnica di ingegneria sociale che trasforma la vittima nell'installatore del malware.
Invece di affidarsi a un allegato dannoso o a un eseguibile ovvio download L'attaccante convince qualcuno a eseguire un comando al posto suo. Le esche più comuni includono:
- Un CAPTCHA falso o un controllo Cloudflare Turnstile fasullo.
- Un errore del browser che richiede una "correzione manuale".
- Un lettore video fasullo, un visualizzatore di documenti o un software popolare fasullo download .
- Una pagina di supporto fraudolenta che invita il visitatore a incollare un comando in Esegui, Prompt dei comandi, Terminale o PowerShell.
ClickFix funziona perché il comando spesso utilizza elementi legittimi Windows O Mac strumenti per download e avvia la fase successiva. Funziona anche con il permesso della persona che è stata convinta ad accedervi.
Le conseguenze possono variare dal furto di informazioni a compromissioni più gravi della rete aziendale. In una recente campagna chiamata TerminalFix , un falso CAPTCHA di Cloudflare ha indotto le vittime a incollare un comando PowerShell in Windows Terminale o PowerShell.
Come stare al sicuro
Con ClickFix che imperversa - e non sembra che scomparirà presto - è importante essere consapevoli, prudenti e protetti.
- Rallenta. Fai attenzione alle pagine web che ti invitano a eseguire comandi sul tuo dispositivo, soprattutto se utilizzano un conto alla rovescia o altre tattiche di pressione.
- Non eseguire comandi o script provenienti da fonti non attendibili. Non eseguire mai codice o comandi copiati da siti web, e-mail o messaggi a meno che tu non ti fidi della fonte e non ne comprenda lo scopo. Verifica le istruzioni in modo indipendente. Se un sito web ti chiede di eseguire un comando o di compiere un'azione tecnica, consulta la documentazione ufficiale o contatta l'assistenza prima di procedere.
- Controlla cosa incolli. Un sito web potrebbe copiare un comando negli appunti senza mostrartene il testo completo. Non incollarlo in una finestra del prompt dei comandi.
- Proteggi il tuo dispositivo. Utilizza un sistema aggiornato e in tempo reale soluzione anti-malware con un componente di protezione web.
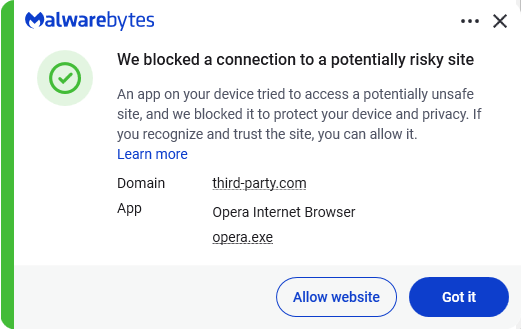
- Informati sulle tecniche di attacco in continua evoluzione.Comprendere che gli attacchi possono provenire da vettori inaspettati ed evolversi aiuta a mantenere alta la vigilanza. Continua a leggere il nostro blog!
Consiglio da esperto:il programma gratuito Malwarebytes Browser Guard ti avvisa quando un sito web cerca di copiare qualcosa negli appunti.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard automaticamente le pagine di phishing e i siti dannosi. È gratuito e si installa con un solo clic. Aggiungilo al tuo browser →