Jeśli kiedykolwiek był moment, w którym użytkownicy uświadomili sobie, jak pełne luk jest oprogramowanie, z którego korzystają, to właśnie teraz. W zeszłym miesiącu firma Microsoft opublikowała największą w historii aktualizację w ramach cyklu „Patch Tuesday”. A wczoraj, w ostatnim dniu czerwca, firma Google opublikowała aktualizację zawierającą aż 382 poprawki zabezpieczeń.
Stabilny kanał został zaktualizowany do wersji 150.0.7871.46/.47 Windows I Mac , 150.0.7871.46 dla Linuksa i 150.0.7871.63 dla Android . Aktualizacja będzie udostępniana w ciągu najbliższych dni i tygodni.
Jak zaktualizować Chrome
Jeśli nie chcesz czekać, aż aktualizacja dotrze do Ciebie, możesz ją łatwo zainstalować ręcznie.
Najłatwiejszą opcją jest pozwolenie Chrome aktualizować się automatycznie. Możesz jednak mieć opóźnienia w aktualizacjach, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Aby zaktualizować ręcznie, kliknij menu Więcej (trzy kropki), a następnie przejdź do Ustawienia > Informacje o Chrome . Jeśli aktualizacja jest dostępna, Chrome rozpocznie pobieranie automatycznie. Uruchom ponownie Chrome aby dokończyć aktualizację, a będziesz chroniony przed tymi lukami w zabezpieczeniach.
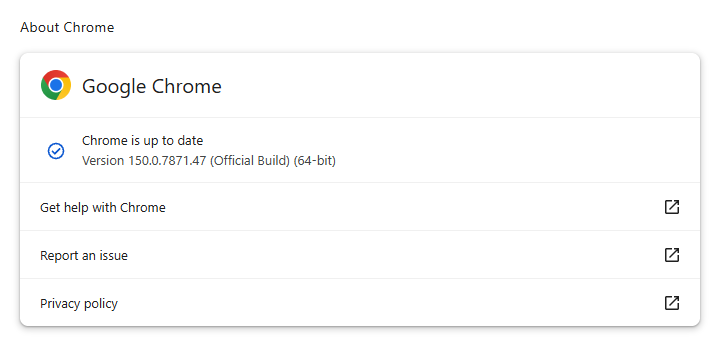
Wyjaśnienie systemu numeracji wersji oraz instrukcje krok po kroku znajdziesz w naszym przewodniku na temat aktualizacji Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Wśród 382 poprawek zabezpieczeń znajduje się 358 wykrytych przez samą firmę Google, z czego 15 zostało sklasyfikowanych jako „krytyczne”. Google przyznaje im poziom krytyczności, ponieważ mogą one umożliwić atakującemu uruchomienie dowolnego kodu poza piaskownicą przeglądarki, co stanowi najwyższy poziom w stosowanej przez firmę skali oceny. Dobrze więc, że Google wykryło te luki przed innymi. Najwyraźniej bowiem nie wszyscy łowcy błędów wyznają zasadę odpowiedzialnego ujawniania luk.
Firma Google wykorzystuje wewnętrzne narzędzia do oczyszczania kodu oraz techniki fuzzingu w celu wykrywania tych luk w zabezpieczeniach. Prawdopodobnie pomaga jej również fakt, że znajduje się na liście firm, które mogą korzystać z zaawansowanych platform sztucznej inteligencji w celu wykrywania tych luk.
Na szczególną uwagę zasługuje jedna luka w zabezpieczeniach sklasyfikowana jako „wysoka”. Jest to luka oznaczona numerem CVE-2026-13789. Oficjalny opis brzmi:
„Użyj po zwolnieniu w GPU w Google Chrome Wersja przed 150.0.7871.47 umożliwiała zdalnemu atakującemu, który naruszył proces renderowania, potencjalnie ucieczkę z piaskownicy za pomocą odpowiednio przygotowanej strony HTML.
Luki w zabezpieczeniach, które pozwalają atakującemu na ucieczkę z piaskownicy – co oznacza, że mogą mieć wpływ na całe urządzenie – są cenne, jeśli da się je połączyć z innymi. Piaskownica przeglądarki to ograniczone, odizolowane środowisko, które ma na celu powstrzymanie wszelkich złośliwych działań w obrębie przeglądarki, a nie bezpośrednio na całym komputerze. Ucieczka z piaskownicy jest więc niebezpieczna, ponieważ może pomóc atakującym przejść od sytuacji, w której „coś złego wydarzyło się w przeglądarce”, do sytuacji, w której „coś złego może wpłynąć na cały system”.
„Use-after-free” to rodzaj luki w zabezpieczeniach spowodowanej nieprawidłowym wykorzystaniem pamięci dynamicznej podczas działania programu. Jeśli po zwolnieniu obszaru pamięci program nie wyczyści wskaźnika do tego obszaru, osoba atakująca może wykorzystać ten błąd, powodując awarię programu lub zmuszając go do wykonania kodu, którego nie powinien wykonywać.
W Chromium/ Chrome W architekturze termin GPU zwykle oznacza dedykowany proces GPU, który obsługuje przyspieszane sprzętowo renderowanie, kompozycję, WebGL, dekodowanie wideo i powiązane operacje graficzne.
Za pośrednictwem specjalnie spreparowanej strony HTML oznacza to, że może ona wykorzystać urządzenie ofiary poprzez złośliwą stronę internetową, wiadomość e-mail w formacie HTML lub osadzony dokument HTML.
Więc jeszcze raz: zaktualizujcie przeglądarkę jak najszybciej. Użytkownicy innych przeglądarek opartych na silniku Chromium – wypatrujcie kolejnej aktualizacji.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →