Strona internetowa prosi o kliknięcie „Zezwól”, aby rozpocząć quiz lub przeczytać ciekawą historię. Chwilę później urządzenie zaczyna ostrzegać o wirusach, nieopłaconych płatnościach lub problemach prawnych.
Choć każda wiadomość może wyglądać na nowy problem z bezpieczeństwem, jego przyczyną może być wcześniej udzielone uprawnienie.
Dla oszustów powiadomienia push w przeglądarce zamieniają zwykłą wizytę w coś o wiele cenniejszego: zwrócenie na siebie uwagi użytkownika po opuszczeniu przez niego ich witryny.
Dwa śledztwa — w tym nasze własne badania dotyczące oszukańczych witryn z quizami i śledztwo HUMAN Security dotyczące operacji o nazwie Pushpaganda — pokazują, w jaki sposób to uprawnienie może stać się narzędziem do ciągłej reklamy, scareware i oszustw.
Zazwyczaj oszukańcza strona internetowa ma ograniczone możliwości wywarcia na Tobie wpływu. Gdy ją opuścisz, jej oferta sprzedaży znika.
Proste zezwolenie na powiadomienia push w przeglądarce zmienia tę relację. Strona internetowa, którą autoryzowałeś, może wysyłać powiadomienia do przeglądarki nawet wtedy, gdy jej nie odwiedzasz. W zależności od platformy i konfiguracji przeglądarki, wiadomości te mogą pojawiać się nawet wtedy, gdy przeglądarka nie jest widocznie otwarta.
Właśnie tego potrzebują oszuści
Daje to oszustom kilka korzyści:
- Powtarzaj okazje, aby uzyskać kliknięcie. Zamiast polegać na jednej wizycie, mogą wysłać więcej wiadomości, aby zachęcić Cię do powrotu na swoje strony.
- Bardziej przekonujące miejsce na pokazanie kłamstwa. Powiadomienia pojawiają się za pośrednictwem przeglądarki i systemu operacyjnego, a ich treść i grafika mogą imitować alerty bezpieczeństwa, komunikaty finansowe lub osoby, które znasz.
- Odległość od pierwotnego triku. Zanim zaczną pojawiać się alarmujące komunikaty, możesz nie pamiętać, która strona internetowa otrzymała pozwolenie, nie mówiąc już o powiązaniu alertów z niewinnie wyglądającym quizem.
- Więcej szans na zarobienie pieniędzy. Generowany ruch może być źródłem reklam, promocji partnerskich, oszustw i niechcianych pobrań.
Zezwolenie na powiadomienia nie instaluje złośliwego oprogramowania . Oszuści mogą je jednak wykorzystać, aby nakłonić Cię do kliknięcia szkodliwego linku lub pobrania czegoś niebezpiecznego. To wyjaśnia, dlaczego Twoje urządzenie może wyświetlać przerażające ostrzeżenia, podczas gdy skanowanie w poszukiwaniu złośliwego oprogramowania nie wykryje żadnych problemów.
Kampanie
Quiz z niechcianym dodatkiem
Nasze dochodzenie, którego wyniki opublikowano 9 marca, rozpoczęło się od klientów, którzy uważali, że ich urządzenia zostały zainfekowane. Malwarebytes Skanowanie nie wykazało żadnych problemów. Zrzuty ekranu pomogły naszemu zespołowi ds. usuwania złośliwego oprogramowania zidentyfikować prawdziwe źródło problemu: powiadomienia web push.
Chociaż quizy były prawdziwe, sztuczka polegała na tym, aby sprawić, by ludzie myśleli, że muszą zaakceptować powiadomienia, aby móc je wypełnić.
Kliknięcie „Rozpocznij quiz” najpierw wywołało prośbę przeglądarki o zezwolenie na powiadomienie. Za tym prawidłowym komunikatem przeglądarki strona wyświetliła własną instrukcję:
„Kliknij „Zezwól”, aby kontynuować.”
Strona sugerowała, że aby wziąć udział w quizie, trzeba zezwolić na otrzymywanie powiadomień, jednak w rzeczywistości oznaczało to zgodę na otrzymywanie przyszłych wiadomości.
Od clickbaitu do pętli powiadomień
14 kwietnia badacze Satori z HUMAN Security opublikowali szerszy przykład tej samej strategii. Nazwali ją Pushpaganda .
Zamiast quizów, operacja wykorzystywała sensacyjne artykuły i zdjęcia, z których wiele wskazywało na obecność sztucznej inteligencji . Nagłówki obiecywały przyciągające uwagę wydarzenia finansowe lub nieprawdopodobne okazje technologiczne. Treści pojawiały się w kanałach Google Discover, co pozwalało na ich oglądanie. Android I Chrome użytkowników. Badaczom nie udało się ustalić, czy te miejsca były wynikiem płatnej promocji, czy optymalizacji wyszukiwania.
Gdy użytkownik odwiedził powiązaną stronę internetową, operacja ta skłoniła go do włączenia powiadomień. Pojawiające się komunikaty miały niewiele wspólnego z artykułem, który przyciągnął uwagę odwiedzającego. Badacze zaobserwowali fałszywe nakazy aresztowania, fałszywe alerty finansowe oraz powiadomienia imitujące nieodebrane połączenia od „mamy” lub innych członków rodziny.

Oszustwo czy uczciwa oferta? Scam Guard to wie.
Statystyki Scam Guard
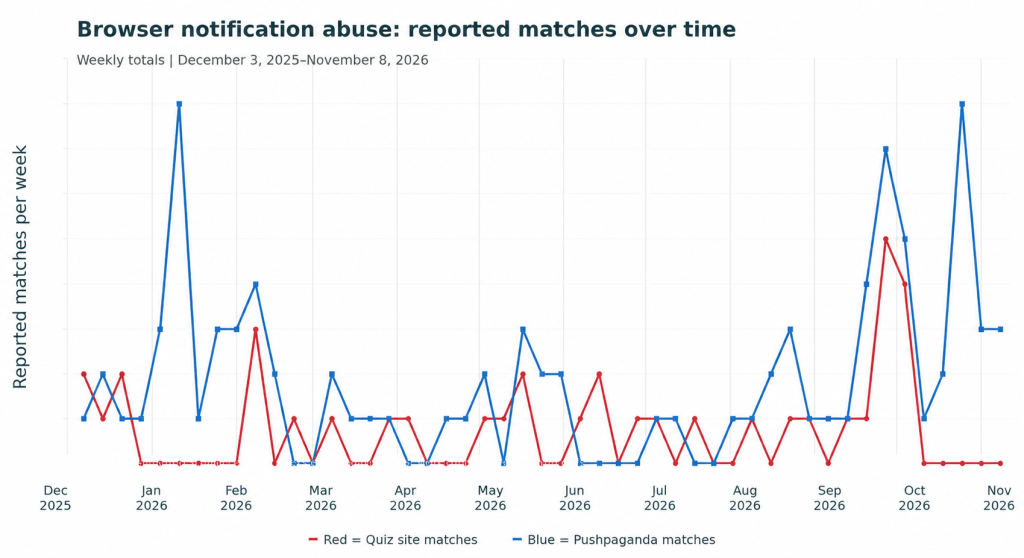
Wykres przedstawia tygodniową liczbę zgłoszeń sklasyfikowanych przez Scam Guard jako nadużycia powiadomień na stronach z quizami (czerwone) i Pushpaganda (niebieskie) na podstawie informacji podanych przez użytkowników.
Liczby pokazują raporty z różnych okresów czasu powiązane z tymi kampaniami. Nie odzwierciedlają one liczby pojedynczych ofiar, potwierdzonych zakażeń ani całkowitej aktywności kampanii.
Dla kontekstu: badacze Satori z HUMAN Security zaobserwowali około 240 milionów żądań ofert reklamowych powiązanych z domenami Pushpaganda w ciągu jednego siedmiodniowego okresu w szczytowym okresie operacji.
Żądanie oferty (bid request) prosi reklamodawców w czasie rzeczywistym o licytowanie możliwości wyświetlania reklamy. W aukcji reklam z powiadomieniem push, zwycięska reklama jest wysyłana jako powiadomienie do osoby, która wyraziła na to zgodę.
Zwróć uwagę na spadek po publikacji raportów. Odbudowa infrastruktury zajmuje trochę czasu, ale przestępcy to zrobią, jeśli uznają, że warto w nią zainwestować.
Jak zachować bezpieczeństwo
Zezwalaj na powiadomienia tylko wtedy, gdy chcesz otrzymywać bieżące wiadomości z danej witryny. Kilka wskazówek, które mogą Ci pomóc:
- Nie klikaj na monity, dopóki nie będziesz pewien, co one spowodują.
- Potraktuj opcję „Zezwalaj na dalsze wyświetlanie powiadomień” jako sygnał ostrzegawczy, zwłaszcza w przypadku quizów, stron z filmami lub nieznanych witryn internetowych.
- Korzystaj z ochrony sieci. Malwarebytes Browser Guard to darmowe narzędzie, które może pomóc zablokować złośliwe witryny.
Jeśli nękają Cię niechciane alerty, mogą to być powiadomienia web push. Oto jak zidentyfikować stronę, która je wysyła i wyłączyć w kilku popularnych przeglądarkach .
Na obsługiwanym Android urządzenia, Chrome Powiadomienia zawierają opcję anulowania subskrypcji . Użyj tej wbudowanej opcji zamiast linku w podejrzanej wiadomości. Gdy otrzymasz powiadomienie z niechcianej witryny za pośrednictwem Chrome NA Android :
- Przesuń palcem w dół od góry ekranu, aby otworzyć Android obszar powiadomień.
- Poszukaj opcji Anuluj subskrypcję w powiadomieniu.
- Jeżeli opcja ta jest widoczna, kliknij ją, aby zatrzymać przyszłe powiadomienia z tej witryny. Chrome Oferuje również opcję Cofnij, jeśli anulujesz subskrypcję przypadkowo.
Jeśli opcja Anuluj subskrypcję nie jest dostępna, otwórz Chrome i przejdź do Więcej > Ustawienia > Ustawienia witryny > Powiadomienia . Sprawdź dozwolone witryny i zablokuj witrynę, która powoduje naruszenie. Nie musisz klikać linku w podejrzanym powiadomieniu, aby zarządzać jego uprawnieniami.
„Jeden z najlepszych pakietów zabezpieczeń cybernetycznych na świecie”.
Według serwisu CNET.Przeczytaj ich recenzję →