Revolut przyznał , że ujawnił poufne dane klientów osobie nieupoważnionej. Według TechCrunch , firma przyjęła fałszywe prośby o udostępnienie informacji wysłane z adresu e-mail w legalnej domenie agencji rządowej.
Revolut to londyńska platforma bankowo-finansowa, która według firmy ma ponad 80 milionów klientów na całym świecie.
Revolut opisuje to jako zewnętrzne oszustwo podszywające się pod inne osoby, a nie włamanie do swoich systemów. Firma twierdzi również, że środki klientów nie zostały naruszone. Revolut nie zidentyfikował agencji rządowej ani nie ujawnił jej domeny e-mail.
Atakujący najwyraźniej wykorzystał zaufanie związane z prawdziwą rządową domeną e-mail, aby wysyłać fałszywe żądania dotyczące danych klientów. Revolut wykrył tę aktywność, zablokował adres nadawcy i poinformował o powiadomieniu odpowiednich agencji, organów ścigania, organów ochrony danych i organów nadzoru finansowego.
„Po wykryciu natychmiast zablokowaliśmy adres i powiadomiliśmy odpowiednią agencję rządową, a także organy ścigania, ochronę danych i organy nadzoru finansowego”.
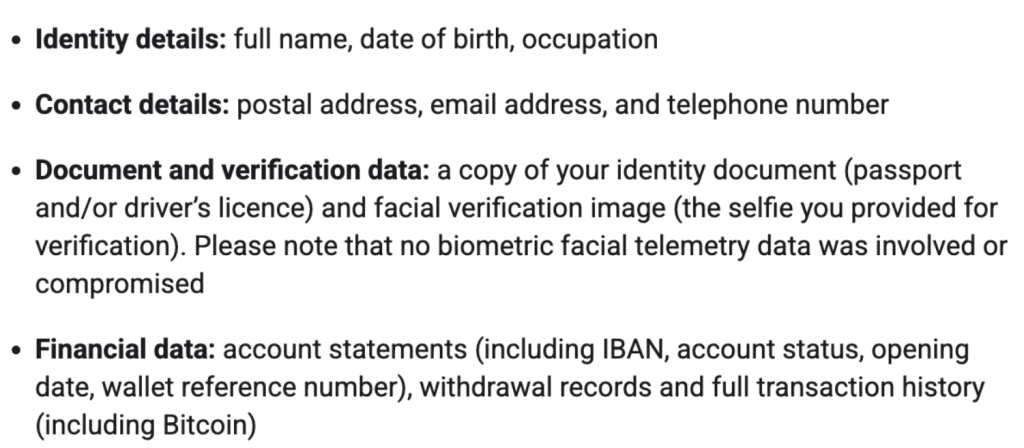
Za pomocą tego ataku socjotechnicznego , zamiast uzyskać dostęp do systemów Revolut, przestępcy uzyskali następujące rodzaje informacji o klientach:
- Identity oraz dane kontaktowe, takie jak data urodzenia, adres pocztowy, adres e-mail i numer telefonu.
- Kopie dokumentów tożsamości, np. paszportu i prawa jazdy.
- Selfie weryfikacyjne.
- Wyciągi z kont i historia transakcji.
Revolut poinformował jedynie, że problem dotyczył „ograniczonej” lub „bardzo ograniczonej” liczby klientów i że skontaktował się z nimi bezpośrednio.
Klienci otrzymali lub otrzymają wiadomość e-mail zawierającą informacje o tym, które ich dane osobowe zostały ujawnione:
Jak zachować bezpieczeństwo
Prawdopodobnym skutkiem dla konsumentów będą próby oszustwa drugiego etapu, a nie natychmiastowe nieautoryzowane przelewy. Oto kilka wskazówek, które pomogą Ci zadbać o bezpieczeństwo Twoich pieniędzy:
Traktuj każdy nieoczekiwany kontakt związany z Revolut jako podejrzany, zwłaszcza połączenia telefoniczne, e-maile, wiadomości WhatsApp lub SMS-y z prośbą o „zabezpieczenie” konta, cofnięcie przelewu lub wymianę dokumentów. Nie korzystaj z linków ani numerów telefonów podanych w wiadomości. Revolut zaleca zerwanie kontaktu z podejrzanymi oszustami i skontaktowanie się z firmą oficjalnymi kanałami.
Dowody tożsamości i inne ujawnione informacje mogą zostać wykorzystane do kradzieży tożsamości . Monitoruj swoje konta i raporty kredytowe pod kątem nieznanych otwarć kont lub wniosków kredytowych i rozważ ustawienie alertu o oszustwie lub skorzystanie z monitoringu kredytowego, jeśli jest on dostępny w Twoim kraju.
Jeśli otrzymałeś(-aś) e-mail z powiadomieniem, sprawdź saldo, karty, beneficjentów, ostatnie przelewy, wyciągi z konta i powiązane urządzenia. Zgłoś każdą nieznaną aktywność natychmiast za pośrednictwem bezpiecznego czatu w aplikacji Revolut.
Jeśli padłeś ofiarą naruszenia danych, przeczytaj nasz blog. Dotknąłeś ofiary naruszenia danych? Oto, co musisz wiedzieć, aby uzyskać więcej rekomendacji.
Wskazówka: Użyj Malwarebytes Scam Guard do analizy każdej podejrzanej wiadomości. Pomoże Ci to ustalić, czy wiadomość jest oszustwem i doradzi, co dalej zrobić.
Spójrzmy prawdzie w oczy – okno incognito ma swoje ograniczenia.
Naruszenia bezpieczeństwa, handel na dark webie, oszustwa kredytowe. Theft Malwarebytes Identity Theft monitoruje wszystkie te zagrożenia, szybko Cię o nich powiadamia i obejmuje ubezpieczenie od kradzieży tożsamości.