

Nowe oszustwo ma na celu osoby publikujące Chrome rozszerzenia.
Oszustwo pojawia się jako oficjalnie wyglądające „żądanie usunięcia praw autorskich” z informacją, że rozszerzenie zostanie wkrótce usunięte z witryny. Chrome Sklepie Internetowym i że masz 48 godzin na złożenie odwołania.
Wygląda to nawet na spersonalizowane. Po wprowadzeniu identyfikatora rozszerzenia w celu jego „weryfikacji” strona pobiera rzeczywistą nazwę i ikonę rozszerzenia. Jest to jednak część ataku phishingowego, którego celem jest wyłudzenie Twojej nazwy użytkownika i hasła do konta Google.
Jeśli atakujący uzyskają dostęp do konta programisty, mogą przejąć kontrolę nad rozszerzeniem, uzyskać dostęp do zasobów programisty lub potencjalnie wdrożyć złośliwe aktualizacje u użytkowników.
Co się tak naprawdę dzieje
Jeśli opublikowałeś Chrome rozszerzenia, możesz natknąć się na stronę wyglądającą jak oficjalne powiadomienie Google ostrzegające, że Twoje rozszerzenie zostanie usunięte z powodu naruszenia praw autorskich.
Na stronie pojawia się prośba o podanie identyfikatora rozszerzenia, a następnie wyświetlane są rzeczywiste dane rozszerzenia wraz z numerem reklamacji i zegarem odliczającym czas. Użytkownik jest zachęcany do zalogowania się za pomocą konta Google w celu złożenia odwołania, zanim upłynie wyznaczony czas.
To wszystko jest fałszywe. Strona nie jest prowadzona przez Google. Skarga, termin i odliczanie są zmyślone. Celem jest nakłonienie Cię do podania nazwy użytkownika i hasła do konta Google w fałszywym oknie logowania kontrolowanym przez oszusta.
Najważniejsza zasada, o której należy pamiętać : Prawdziwe ostrzeżenia dotyczące Twojego rozszerzenia pojawiają się w Twoim Chrome Panel programisty sklepu internetowego, a nie na stronie internetowej osoby trzeciej.
Dlaczego oszuści chcą zdobyć konta deweloperskie
Chrome Rozszerzenia mają dostęp do przeglądarek użytkowników i mogą być automatycznie aktualizowane.
Jeśli atakujący przejmą kontrolę nad kontem programisty, mogą zmodyfikować rozszerzenie, uzyskać dostęp do zasobów programisty lub potencjalnie rozpowszechniać złośliwe aktualizacje wśród obecnych użytkowników.
Właśnie dlatego konta deweloperskie są tak atrakcyjnym celem, a tego typu oszustwa są tak powszechne.
Jak wygląda to oszustwo
Strona znajduje się w domenie, która nie ma nic wspólnego z Google. W analizowanej przez nas wersji witryna korzystała z adresu dmca-chrome-extensions[.]click.
Mimo to korzysta z marki Google i przedstawia się jako „ Chrome Centrum zasad dla deweloperów sklepów internetowych.”
Strona najpierw prosi o podanie linku lub identyfikatora Twojego rozszerzenia. Wydaje się to nieszkodliwe, i właśnie dlatego to działa.
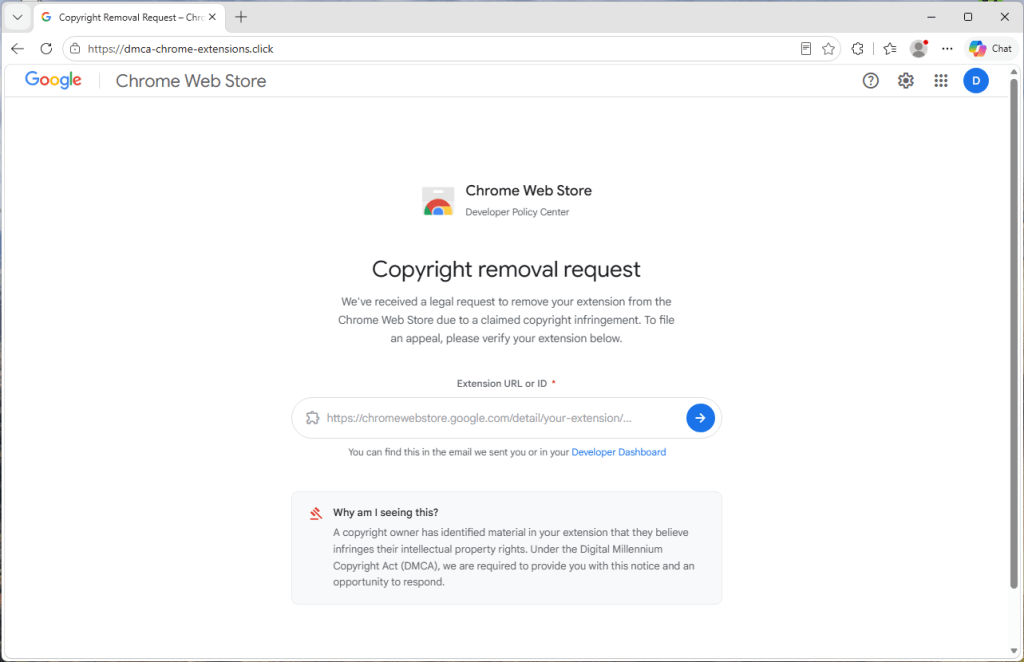
Wykorzystuje Twoje własne rozszerzenie, aby wyglądać przekonująco
Po wprowadzeniu identyfikatora rozszerzenia na stronie na chwilę pojawi się komunikat „Wyszukiwanie rozszerzenia…”, a następnie zostanie wygenerowane fałszywe zawiadomienie o usunięciu oparte na Twoim prawdziwym rozszerzeniu.
Kiedy testowaliśmy oszustwo za pomocą Malwarebytes Browser Guard wyświetlała naszą oryginalną nazwę rozszerzenia, ikonę i Chrome Informacja o sklepie internetowym obok fałszywej skargi.
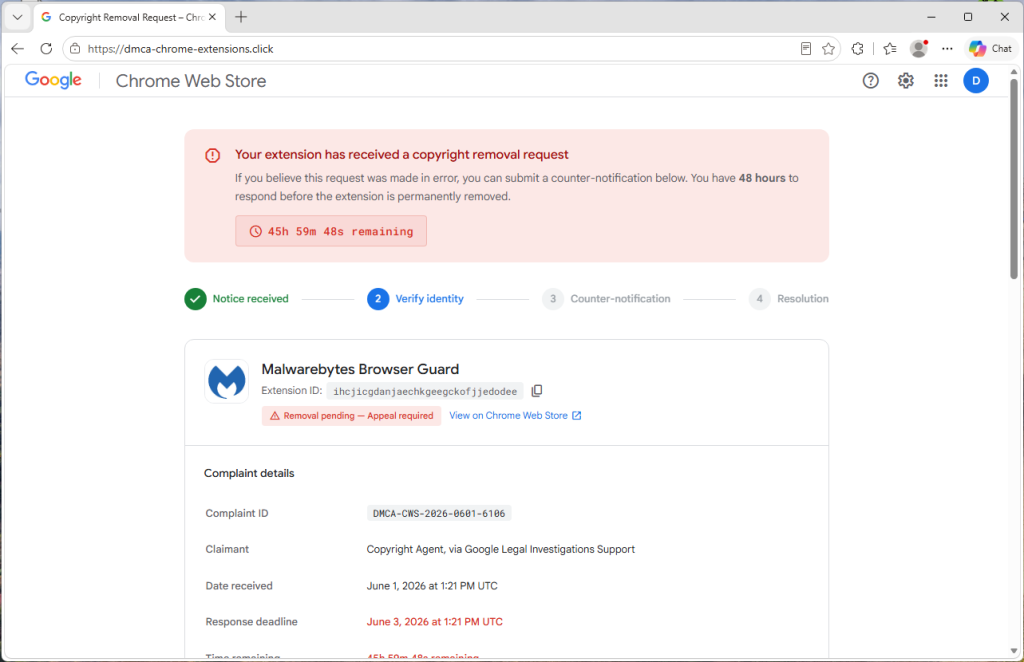
Witryna po prostu pobiera publicznie dostępne informacje z Twojego rozszerzenia Chrome Strona sklepu internetowego. Każdy może zobaczyć te informacje. Oszuści wykorzystują je, aby fałszywe powiadomienie wydawało się wiarygodne.
Wszystko inne to zmyślone.
Numer zgłoszenia, „data otrzymania”, 48-godzinny termin, licznik czasu oraz kalendarium wydarzeń są generowane przez samą fałszywą stronę.
Odliczanie ma na celu przyspieszenie Twoich działań
Czerwony baner ostrzegawczy informuje, że Twoje rozszerzenie zostanie trwale usunięte, jeśli nie podejmiesz działań w ciągu 48 godzin, a zegar odlicza sekundy. Cały układ strony kieruje uwagę na jeden przycisk: zaloguj się przez Google, aby „zweryfikować swoją tożsamość” i złożyć odwołanie.
Ta atmosfera pilności ma na celu wywarcie presji, abyś zareagował, zanim zdążysz zweryfikować tę informację.
Fałszywe okno logowania
Po kliknięciu przycisku „Przejdź do weryfikacji” pojawi się okno logowania do Google z paskiem tytułu, ikoną kłódki i widocznym adresem accounts.google.com.
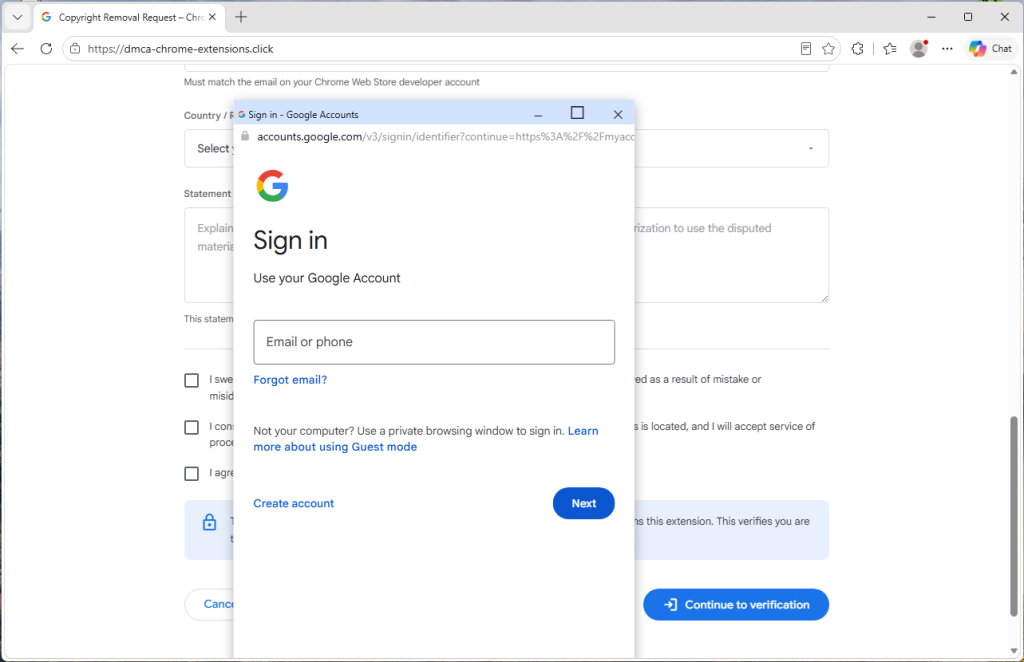
Wygląda na prawdziwe, ale tak nie jest.
To „okno” jest w rzeczywistości częścią samej strony internetowej. Kłódka i adres to jedynie grafiki zaprojektowane tak, by wyglądały jak prawdziwe okno przeglądarki.
Oszuści dostosowują nawet wygląd do Twojego systemu operacyjnego, pokazując Mac okna w stylu macOS i Windows okna w stylu Windows urządzenia.
Wszelkie dane wpisane w ten fałszywy formularz logowania są przekazywane bezpośrednio oszustom.
Jedną z wskazówek jest to, że okno nie może opuścić strony przeglądarki. Spróbuj przeciągnąć je do krawędzi ekranu – zatrzyma się przy granicy przeglądarki. Zminimalizuj przeglądarkę, a okno również zniknie.
Co najważniejsze, w prawdziwym pasku adresu przeglądarki nadal widnieje adres fałszywej strony, a nie Google.
Jak zachować bezpieczeństwo
Dobra wiadomość jest taka, że wystarczy kilka prostych nawyków, by uniknąć tego oszustwa.
- Nie ufaj linkowi. Jeśli otrzymasz ostrzeżenie dotyczące rozszerzenia, przejdź bezpośrednio do Chrome Kliknij panel programisty sklepu internetowego i sprawdź tam.
- Nie daj się zwieść pośpiechowi. Prawidłowe procedury nie opierają się na zegarach odliczających czas, aby wymusić natychmiastowe działanie.
- Sprawdź pasek adresu. Prawdziwa strona logowania Google wyświetla się pod adresem accounts.google.com w pasku adresu przeglądarki.
- Sprawdź okno. Jeśli okna logowania nie da się przeciągnąć poza przeglądarkę lub znika po zminimalizowaniu przeglądarki, prawdopodobnie jest fałszywe.
- Włącz silniejsze zabezpieczenia logowania. Klucze dostępu i sprzętowe klucze bezpieczeństwa sprawiają, że skradzione hasła stają się znacznie mniej przydatne dla atakujących.
- Korzystaj z oprogramowania zabezpieczającego przed phishingiem i phishingiem. Nasza Browser Guard , będąca również częścią pakietu Malwarebytes Premium może pomóc zablokować złośliwe witryny i strony phishingowe, zanim podasz poufne informacje.
To nie jest prymitywna strona phishingowa. Wykorzystuje ona prawdziwe dane dotyczące Twojego rozszerzenia, naśladuje wizerunek marki Google i wywołuje przekonujące poczucie pilności.
Jeśli otrzymasz ostrzeżenie dotyczące przedłużenia, nie klikaj w link i nie przyspieszaj odliczania. Przejdź bezpośrednio do swojego Chrome Panel programisty sklepu internetowego i zweryfikuj tam swoje roszczenie.
W razie wątpliwości zamknij kartę.
Jeśli podałeś już swoje dane
Działaj szybko.
- Natychmiast zmień hasło do konta Google na zaufanym urządzeniu.
- Wyloguj się ze wszystkich aktywnych sesji w ustawieniach zabezpieczeń konta Google.
- Sprawdź podłączone aplikacje i urządzenia pod kątem wszelkich nieznanych elementów.
- Włącz weryfikację dwuetapową, najlepiej przy użyciu klucza dostępu lub klucza bezpieczeństwa.
- Sprawdź swoje Chrome Listy zmian, przesłanych plików lub nowych wersji, których nie opublikowałeś w sklepie internetowym.
Wskaźniki kompromisu (IOC)
Domena
dmca-chrome-extensions[.]click
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →









