Zidentyfikowaliśmy sieć 41 stron internetowych podszywających się pod popularne gry i Windows oprogramowanie, wszystkie zaprojektowane tak, aby kierować odwiedzających w tym samym kierunku Download Instalator studia.
Witryny reklamują wszystko, od gier Counter-Strike, Half-Life, Fallout, Roblox, PUBG i Wiedźmina po VLC, 7-Zip, Paint.NET, VMware, Total Dowódca i Foxit PDF.
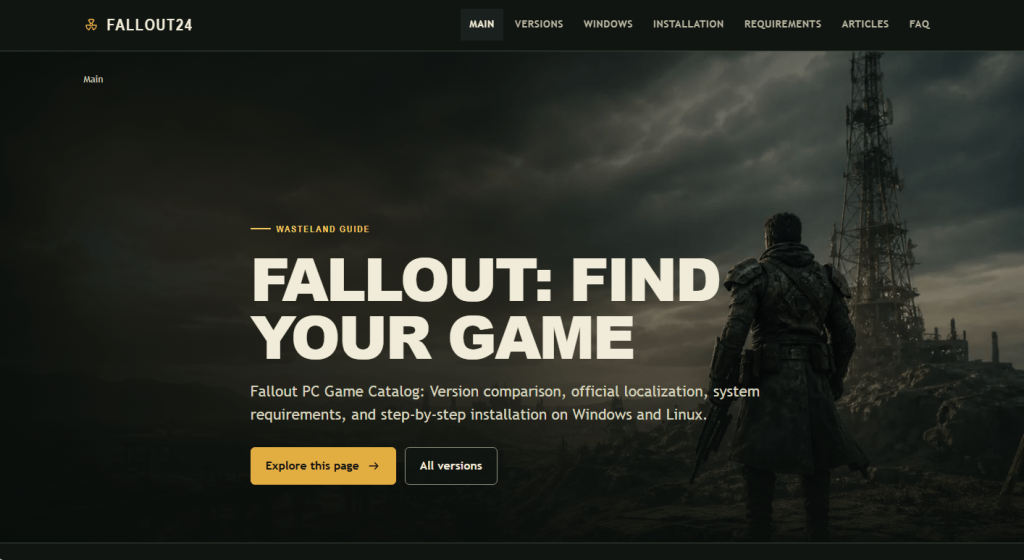
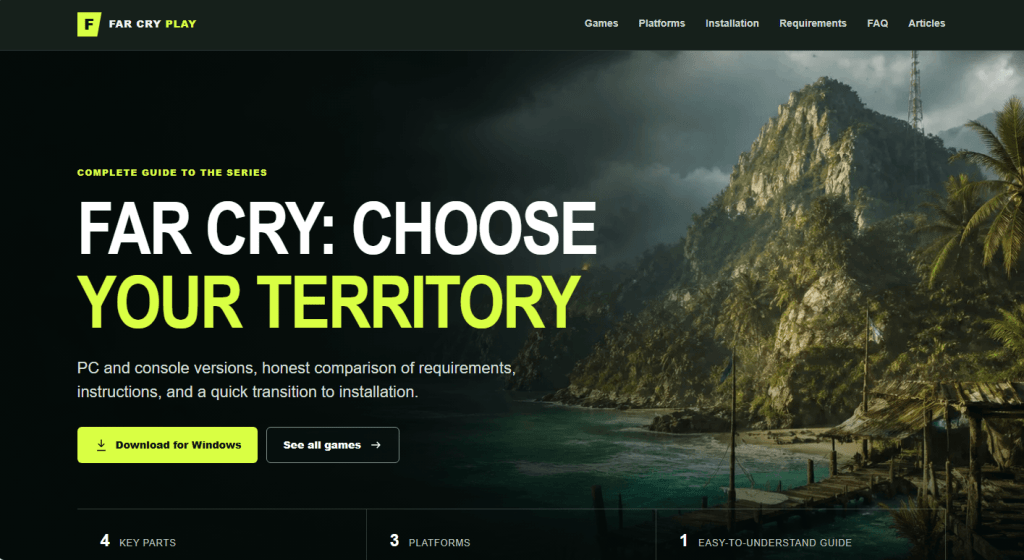
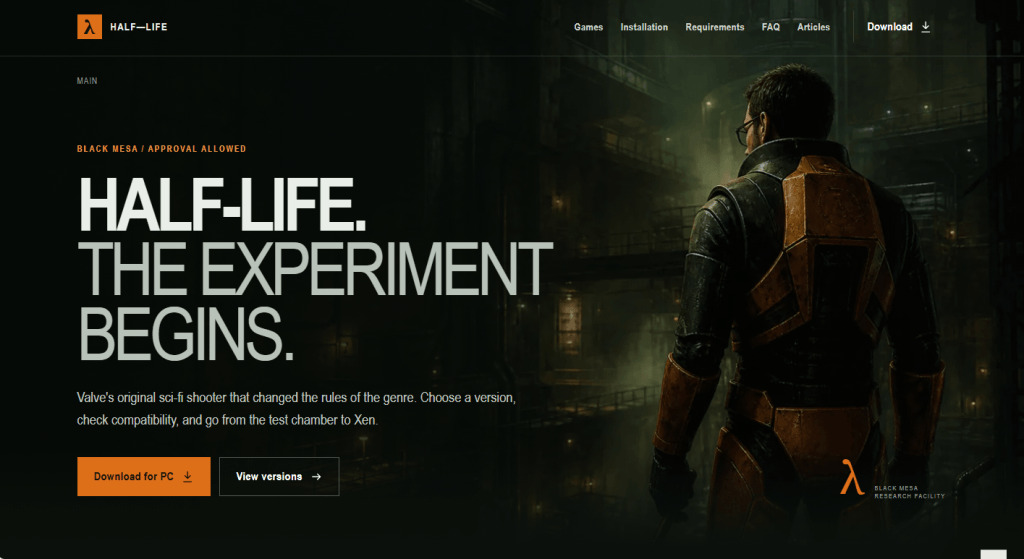
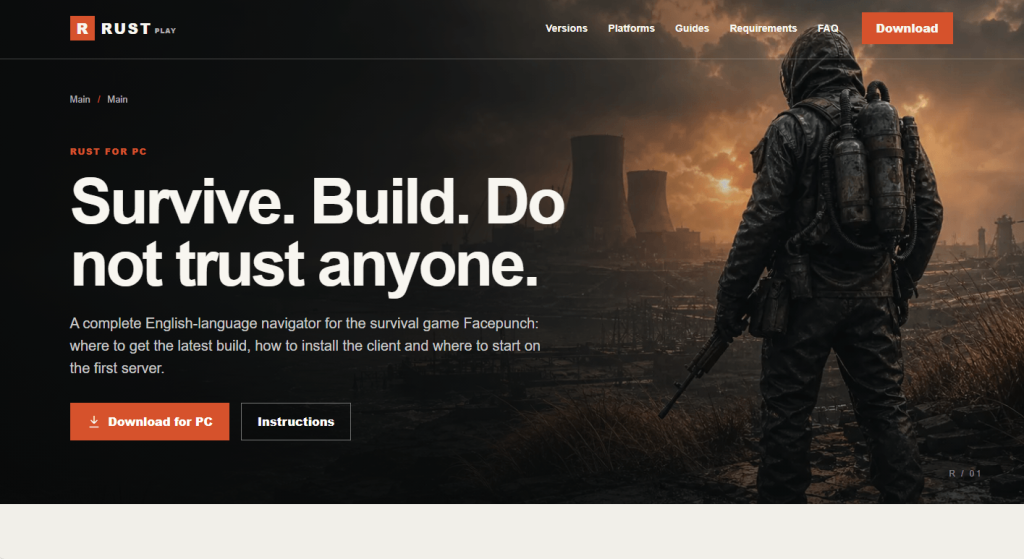
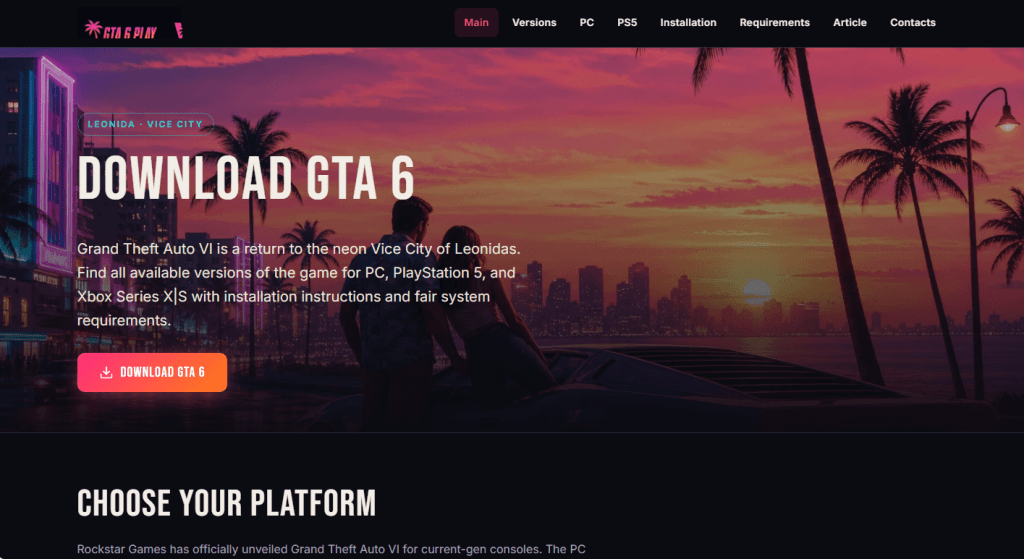
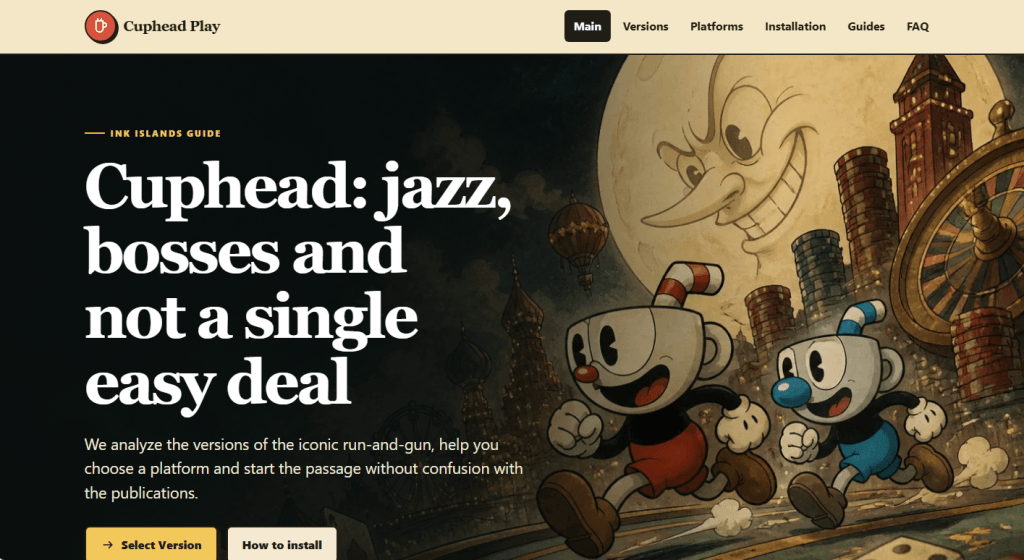
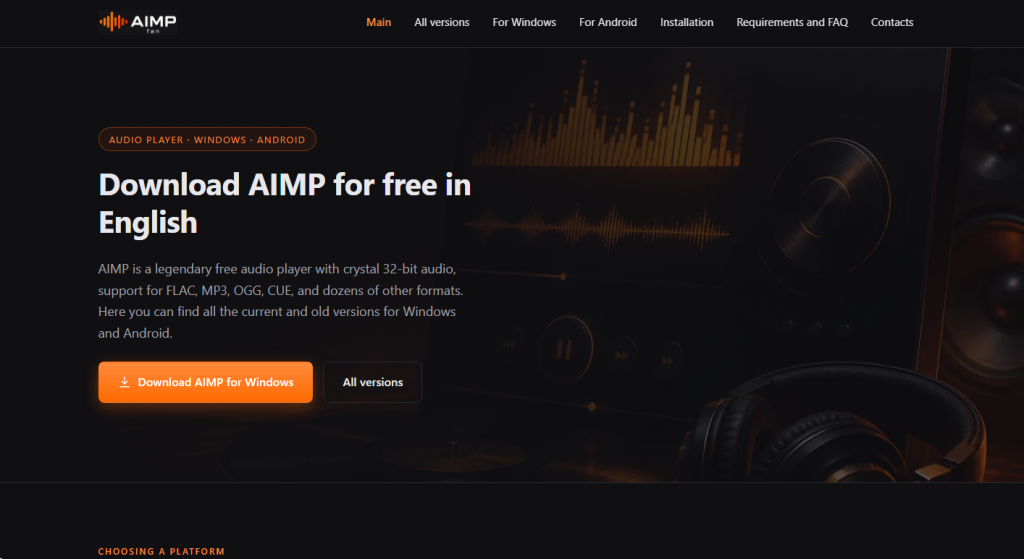
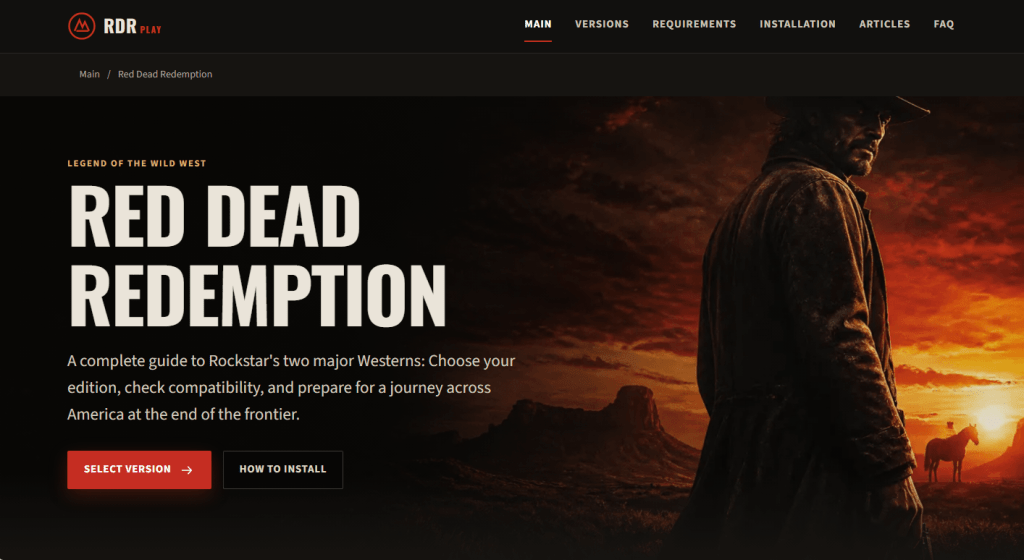
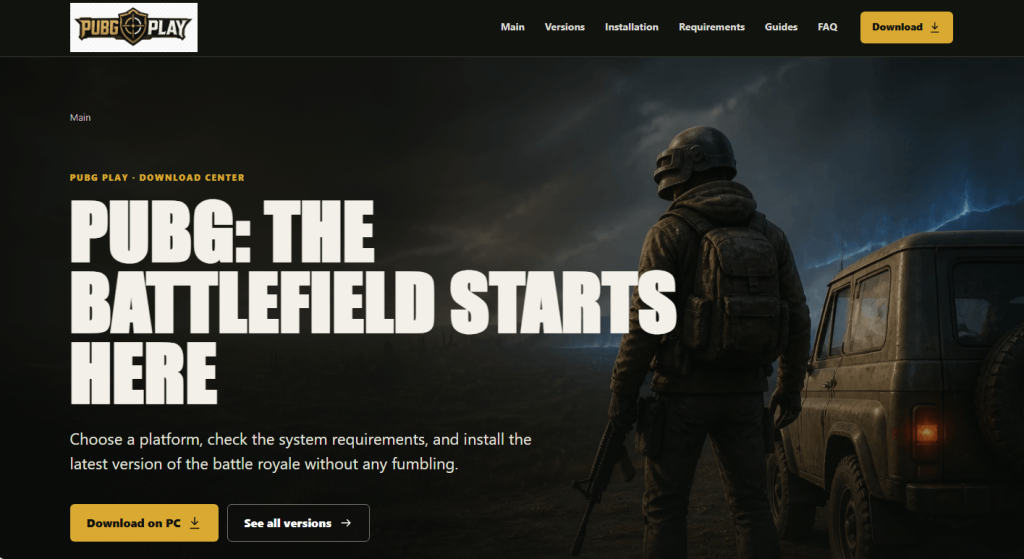
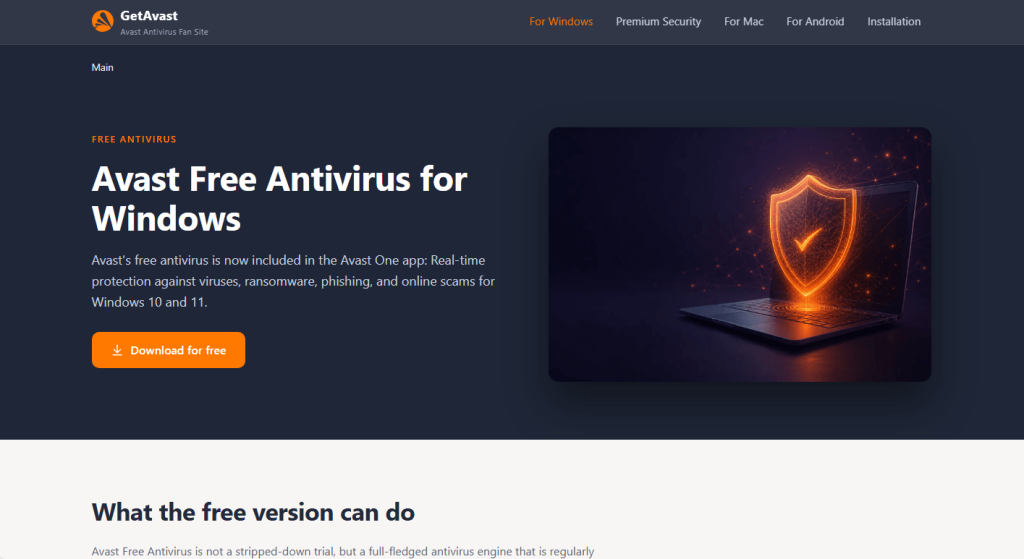
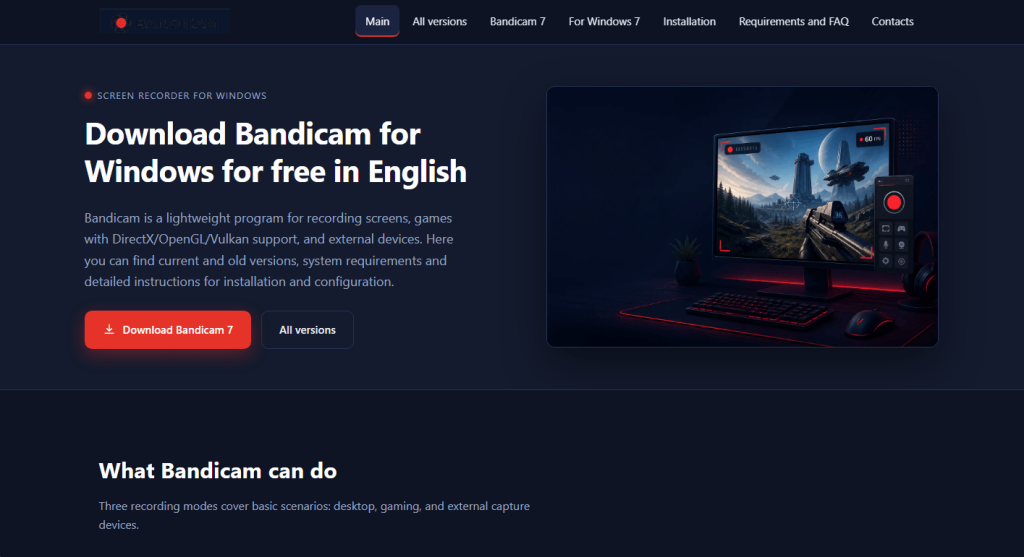
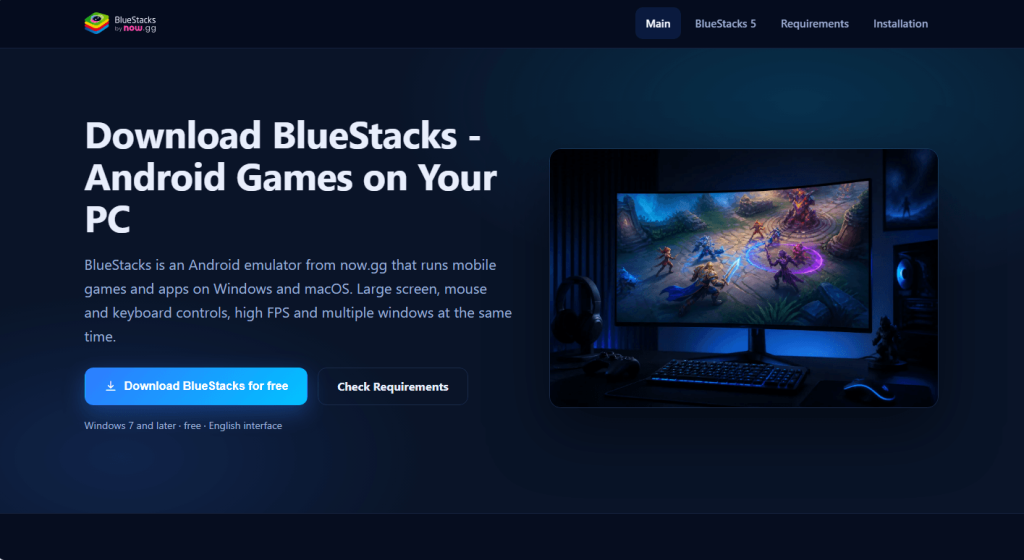
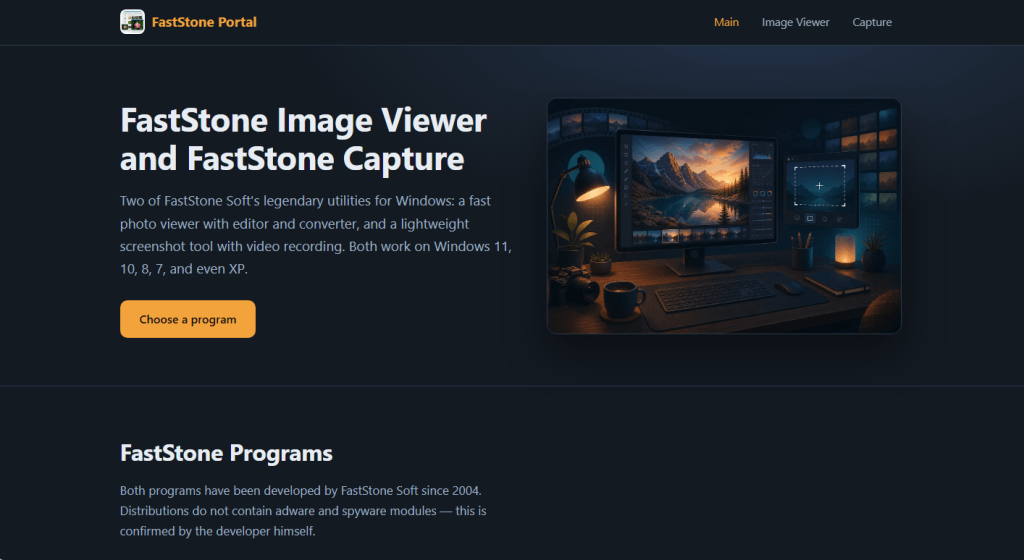
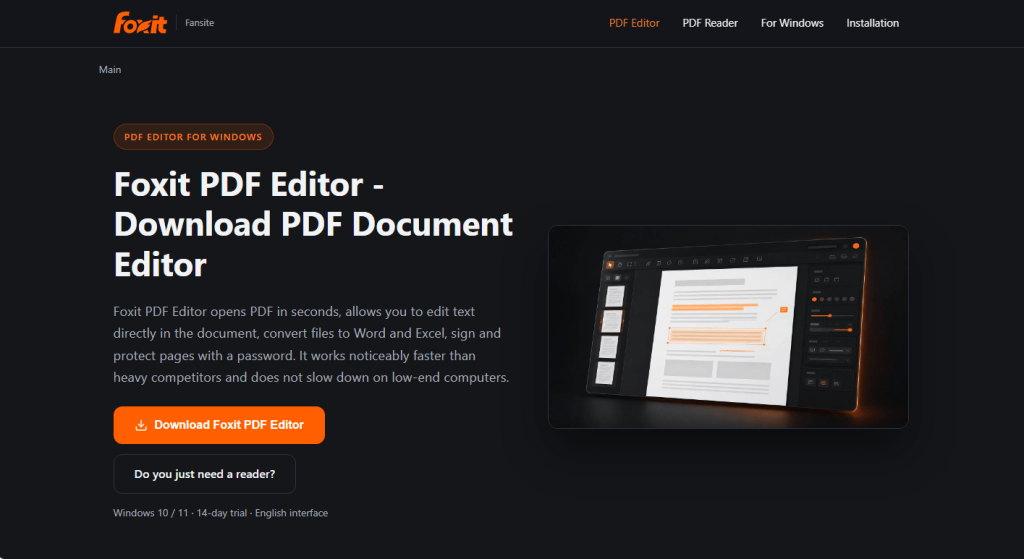
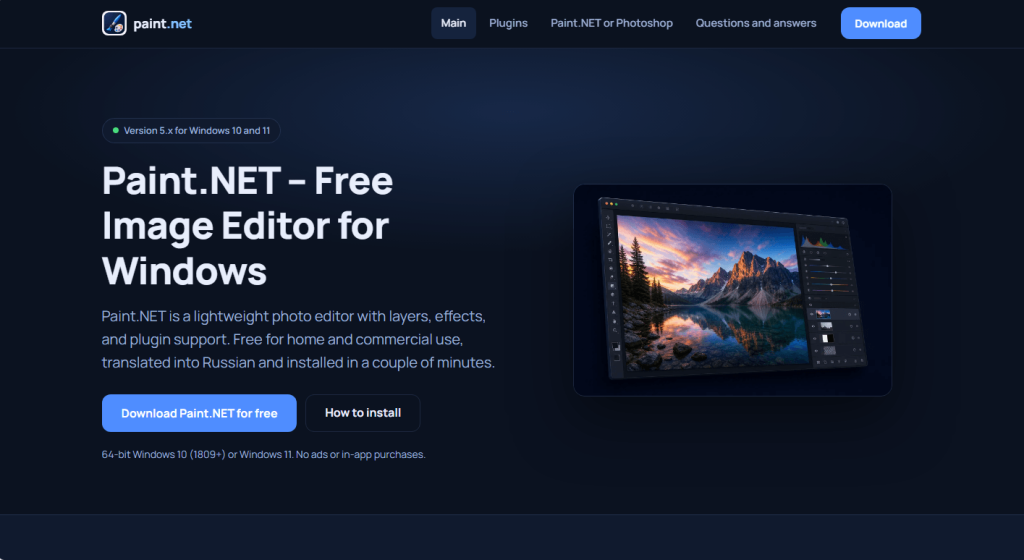
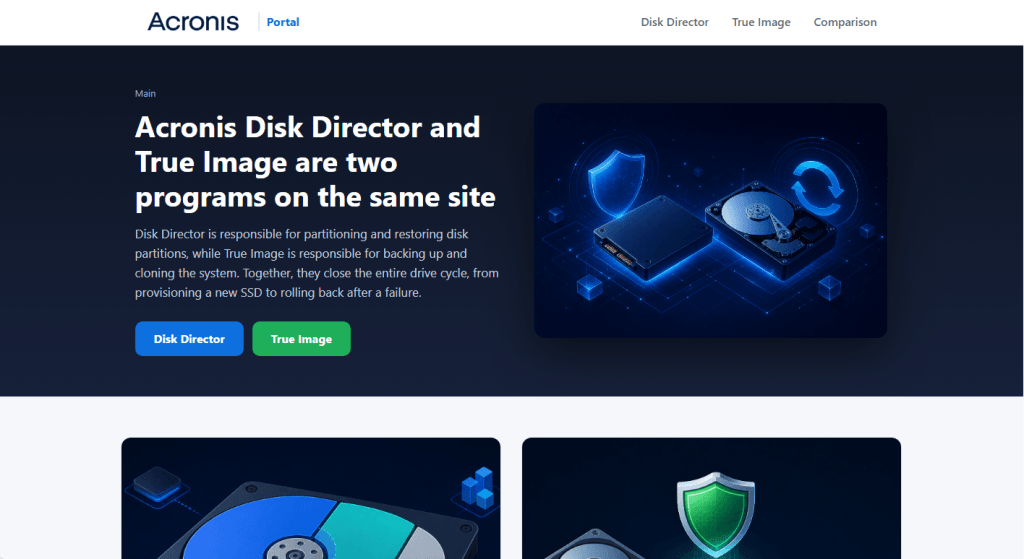
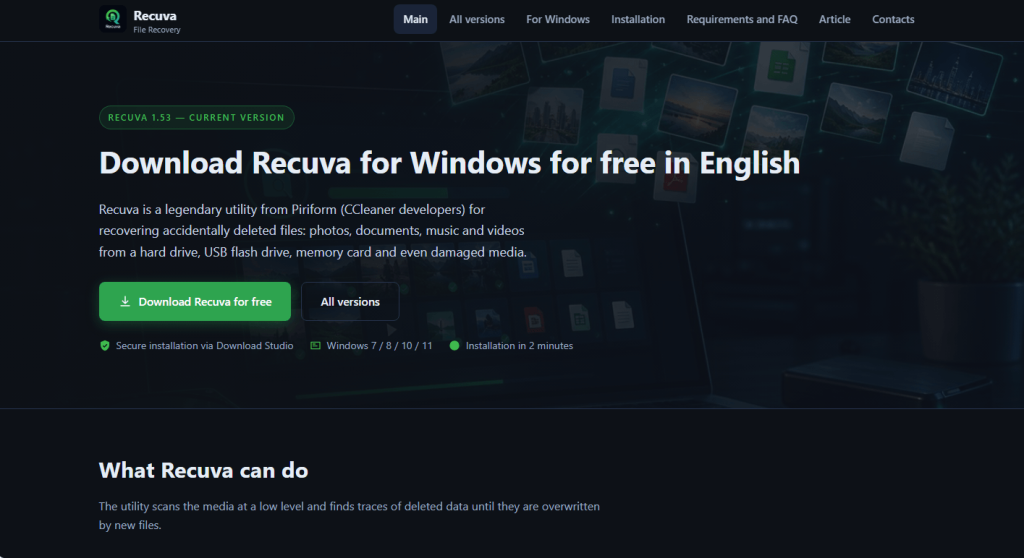
Starają się robić zaskakujące wrażenie, wykorzystując dokładne informacje o produkcie, autentyczne zasoby programistyczne, a nawet prawdziwe linki do pobrania.
Ale link, który widzisz, nie jest linkiem, który klikasz.
Jedna strona obiecuje grę Counter-Strike. Najedź kursorem na przycisk pobierania, a przeglądarka wyświetli prawdziwy adres sklepu Steam. Jednak po kliknięciu przycisku Steam się nie uruchamia.
Link wydaje się bezpieczny, gdy najedziesz na niego kursorem, ale kliknięcie sugeruje co innego.
Jedną z najstarszych wskazówek dotyczących bezpieczeństwa w sieci jest najechanie kursorem na link przed kliknięciem i sprawdzenie adresu docelowego wyświetlanego przez przeglądarkę. Zalecamy to również podczas sprawdzania wiadomości e-mail pod kątem linków phishingowych i oszustw.
Ale to nie jest niezawodne. Ta kampania pokazuje, jak strona może wyświetlić legalną stronę internetową po najechaniu kursorem na link, a następnie po kliknięciu przekierować Cię w zupełnie inne miejsce.
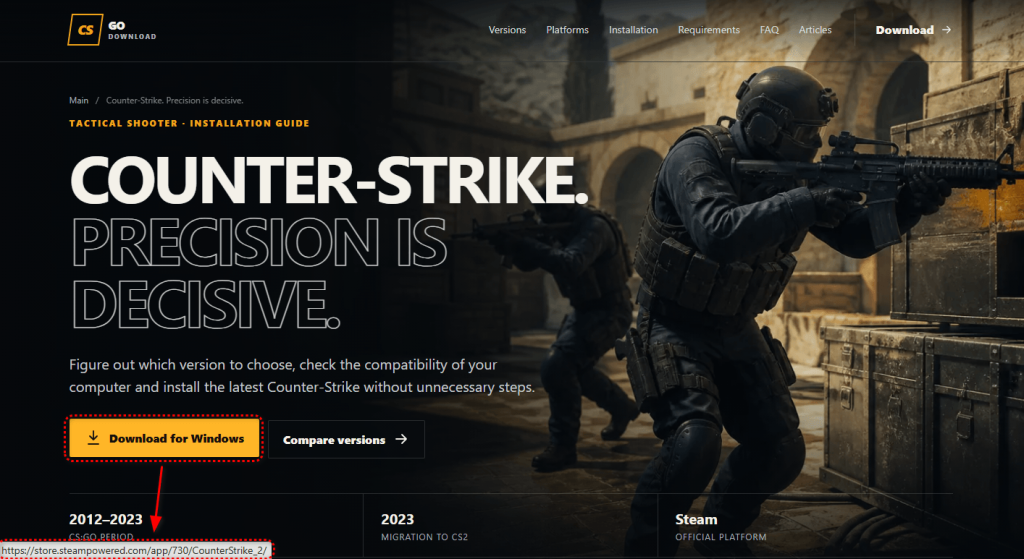
Na stronie Counter-Strike przycisk pobierania zawiera prawidłowy adres URL sklepu Steam. To adres, który przeglądarka wyświetla po najechaniu na niego kursorem.
Jednak JavaScript na stronie obsługuje kliknięcie osobno. Zamiast podążać za linkiem Steam, skrypt anuluje oczekiwaną nawigację i kieruje odwiedzającego przez przekierowanie afiliacyjne.
Prawidłowy adres URL Steam zapewnia bezpieczeństwo, ale nie jest rzeczywistym miejscem docelowym.
Strona idzie o krok dalej, umieszczając w stopce linki do autentycznych zasobów Steam i prezentując się jako proste źródło informacji technicznych. Ta pozorna otoczka znika po naciśnięciu przycisku pobierania.
41 lokalizacji, jeden cel podróży
Strona Counter-Strike nie jest odosobnionym przykładem.
We wszystkich 41 witrynach, które zidentyfikowaliśmy, branding i reklamowane pliki do pobrania ulegają zmianom, ale ostatecznie użytkownicy są kierowani w stronę tego samego oprogramowania: Download Studio.
Jedna ze stron, GTA 6 PLAY, twierdzi, że oferuje możliwość pobrania Grand Theft Auto VI. Zawiera instrukcje instalacji, wymagania systemowe i wszystko inne, czego można oczekiwać od prawdziwej strony do pobierania gier.
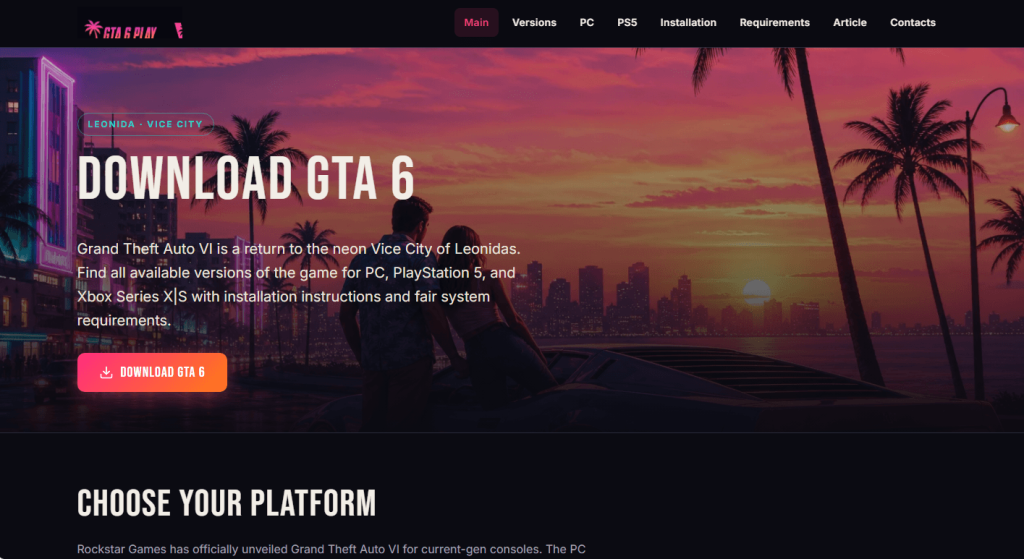
Jest jeden dość istotny problem: nie ma żadnej ogłoszonej wersji na PC dostępnej do pobrania.
Rockstar obecnie wymienia Grand Theft Auto VI dla PlayStation 5 i Xbox Series X |S, z datą premiery 19 listopada 2026 r. Nie zapowiedziano wydania na PC.
Po zakończeniu procesu pobierania odwiedzający zobaczą instrukcje dotyczące instalacji Download Studio. Oto przykład tego ekranu ze strony Counter-Strike:
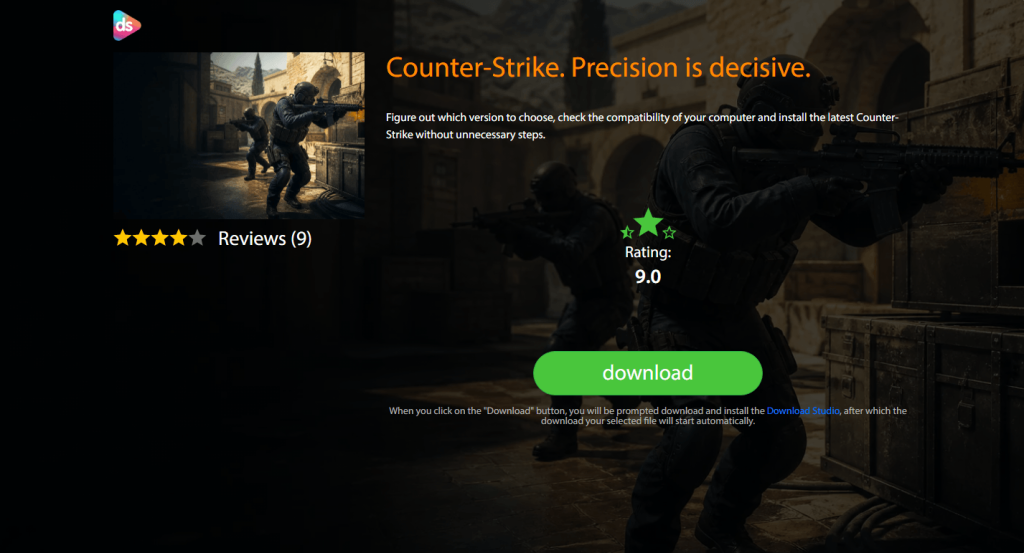
Innymi słowy, reklamowane oprogramowanie jest przynętą. Instalacja Download Studio jest celem podróży.
Przynęty programowe są jeszcze bardziej przekonujące
Tę samą technikę można znaleźć na stronach reklamujących zwykłe Windows aplikacje.
Na przykład fałszywa strona VLC Media Player umieszcza w przycisku pobierania prawdziwy adres pobierania VideoLAN. Wskazuje również serwery VideoLAN jako źródło pliku.
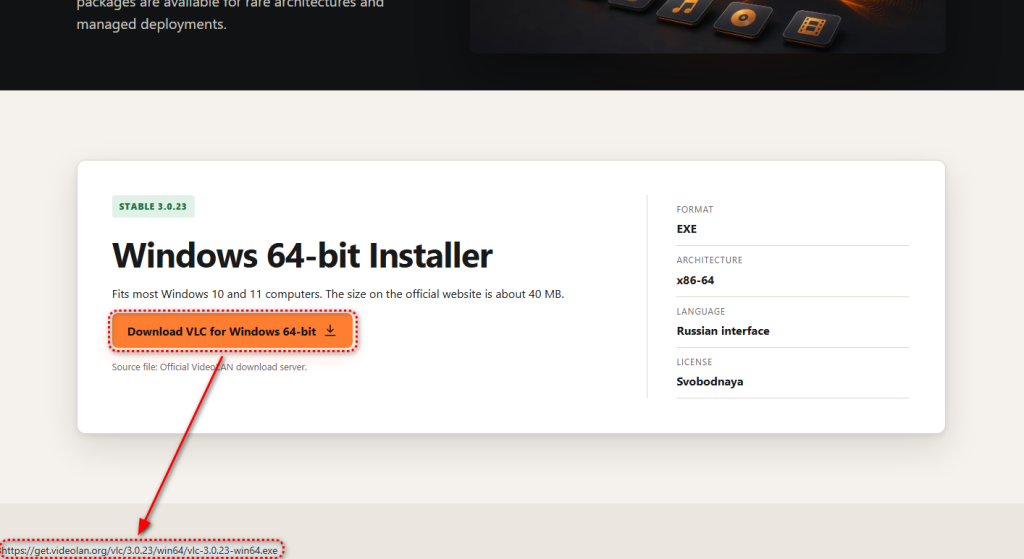
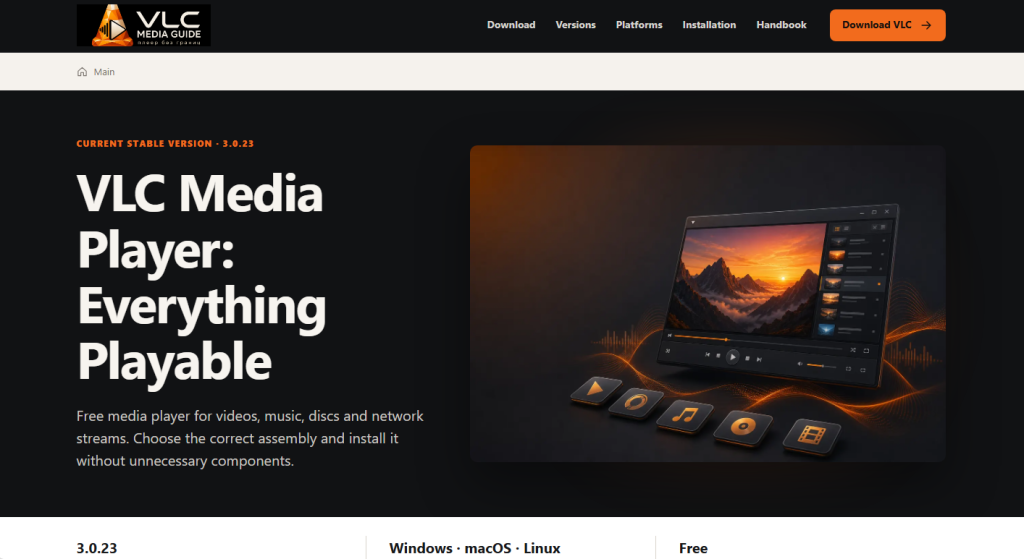
W czasie naszych badań najnowszą wersją oprogramowania VideoLAN była wersja VLC 3.0.23.
Dzięki temu informacje wyświetlane odwiedzającemu mogą być całkowicie dokładne. Link może być prawdziwy. Wersja może być prawdziwa. Twórca może zostać poprawnie zidentyfikowany.
Następnie moduł obsługi kliknięć zastępuje to wszystko. Zamiast pozwolić przeglądarce pobrać VLC z VideoLAN, strona odsyła odwiedzającego do Download Studio.
Nawet porady autora mogą wprowadzić Cię w błąd
Twórcy programu VLC zalecają również sprawdzenie podpisu cyfrowego instalatora przed jego uruchomieniem.
Podpis cyfrowy pozwala Windows aby sprawdzić, kto podpisał oprogramowanie i czy podpisany plik został zmieniony od momentu podpisania.
Aby to sprawdzić, kliknij prawym przyciskiem myszy pobrany plik, wybierz Właściwości, a następnie otwórz kartę Podpisy cyfrowe. Możesz zaznaczyć podpis i kliknąć Szczegóły, aby sprawdzić, czy… Windows uważa ją za ważną i kto ją podpisał.
Zwykle jest to przydatne sprawdzenie. Ale Download Instalator studia przekazuje go.
Próbka, którą badaliśmy, jest ważnie podpisana przez Grand Media, TOV. Możesz więc postępować zgodnie z zaleceniami na stronie, zobacz, że Windows uznaje podpis za ważny, a mimo to pobiera coś zupełnie innego, niż zamierzałeś.
Dzieje się tak, ponieważ prawidłowy podpis informuje, kto podpisał plik i czy podpisana treść została zmieniona. Nie informuje jednak, że pobrano program, który zamierzano pobrać.
Dokumentacja Authenticode firmy Microsoft zawiera to samo rozróżnienie. Podpisywanie kodu dostarcza informacji o wydawcy i integralności pliku. Nie gwarantuje jednak, że podpisane oprogramowanie jest godne zaufania.
Wśród przynęt znajdują się codzienne programy
Ta kampania nie jest ograniczona do osób poszukujących nieopublikowanych gier.
VLC, 7-Zip, Paint.NET i AIMP to legalne aplikacje, które ludzie regularnie pobierają. Ktoś, kto ich szuka, nie robi nic nadzwyczajnego.
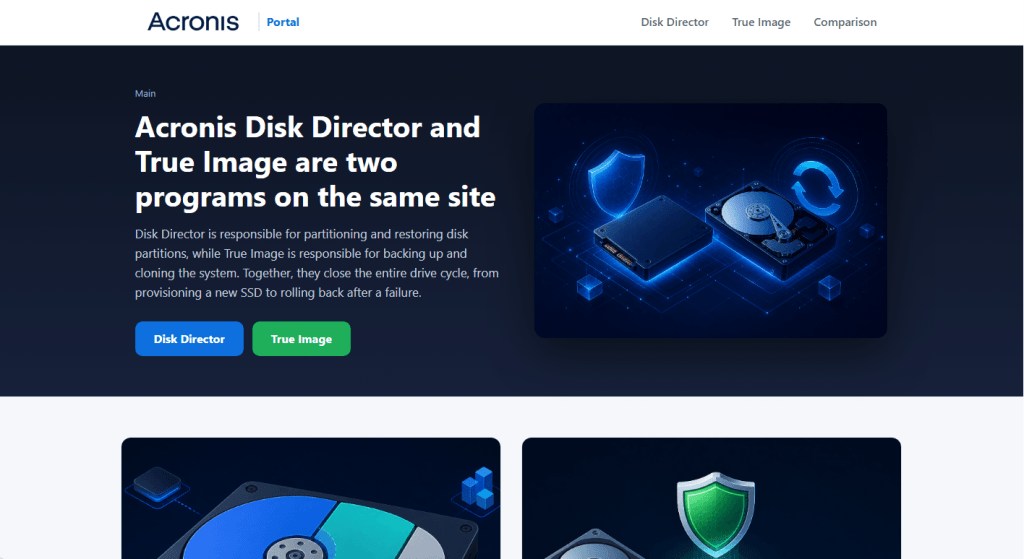
Inne przynęty mają na celu ochronę bezpieczeństwa, tworzenie kopii zapasowych i odzyskiwanie danych, w tym Avast, Acronis i Recuva.
Osoba szukająca codziennego oprogramowania, a nawet oprogramowania do ochrony lub odzyskiwania komputera, może zostać zmuszona do zainstalowania programu, o który nigdy nie prosiła.
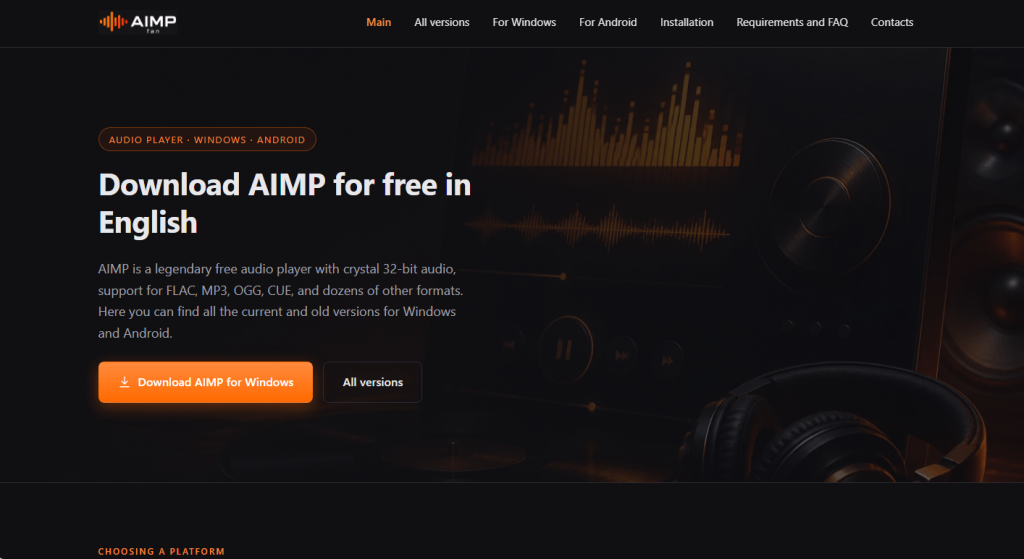
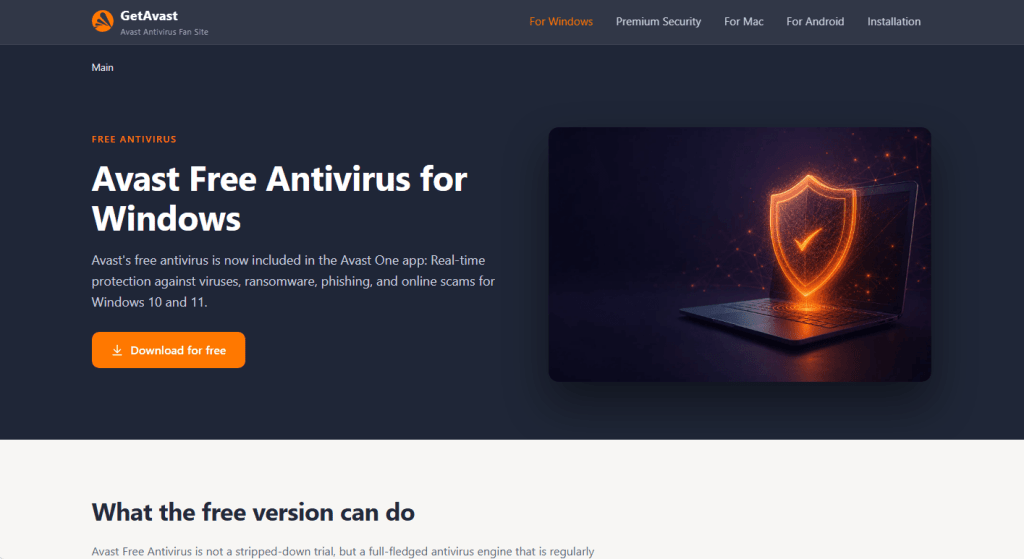
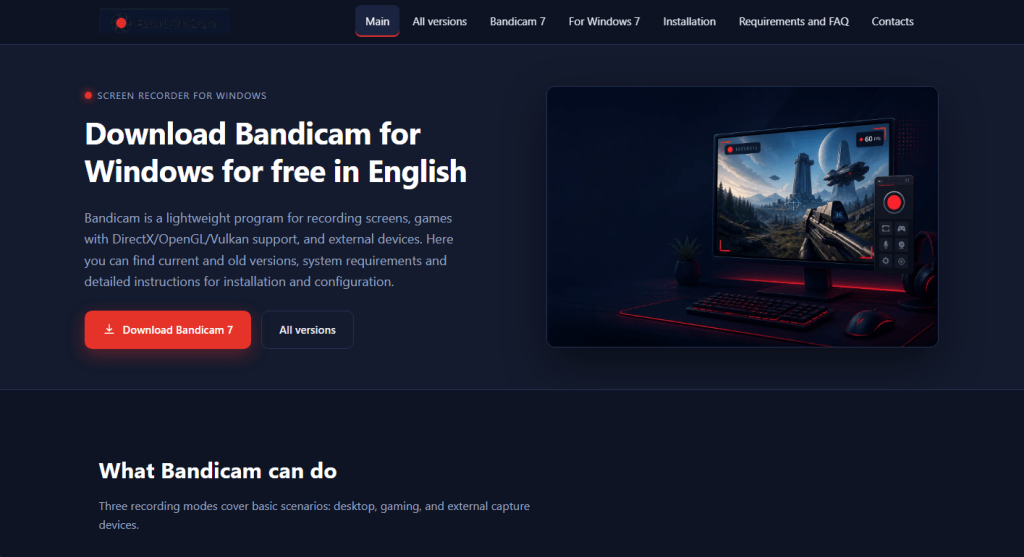
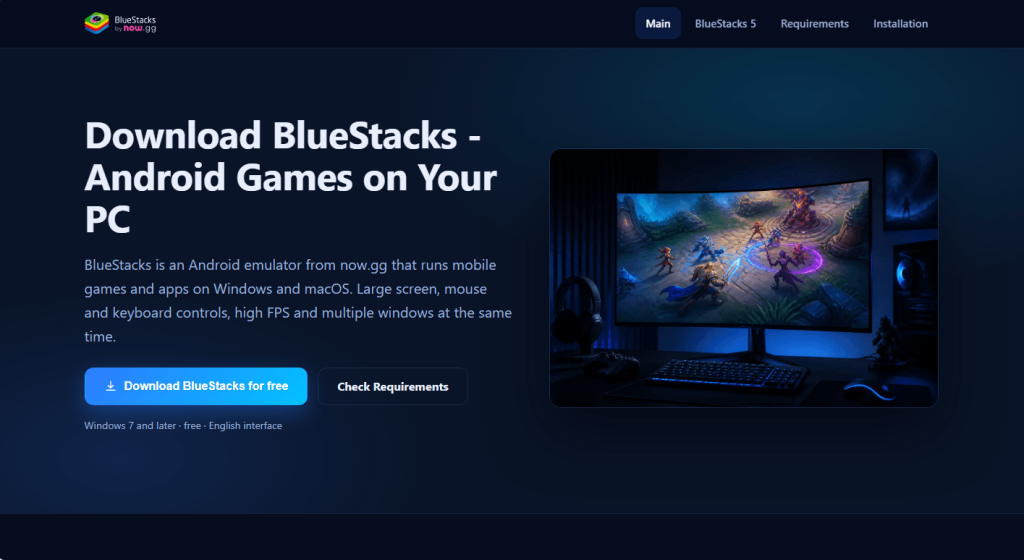
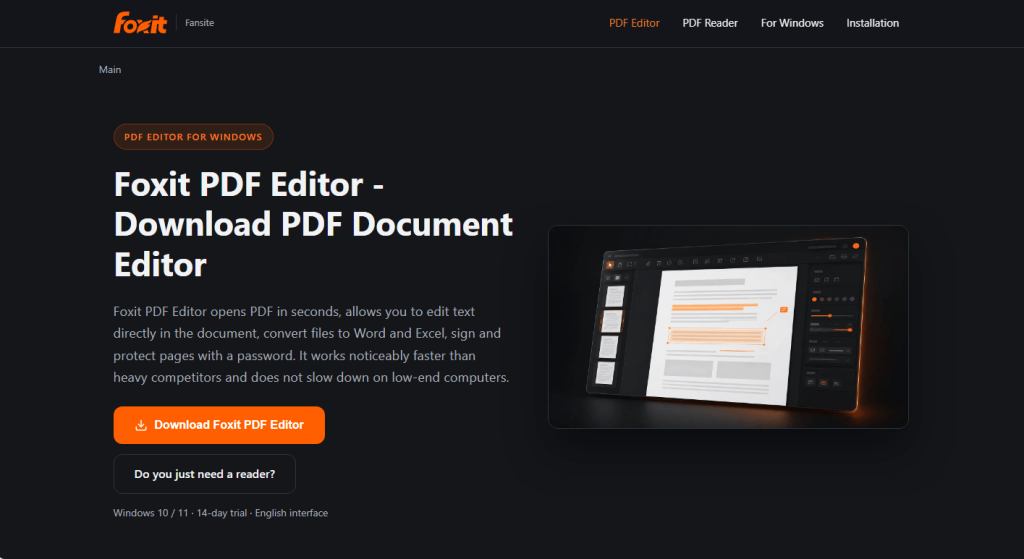
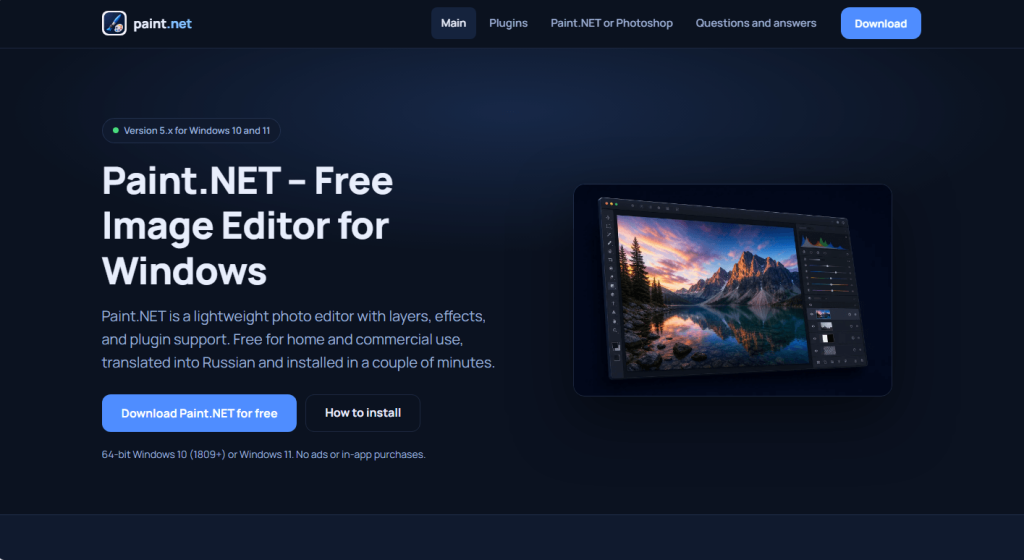
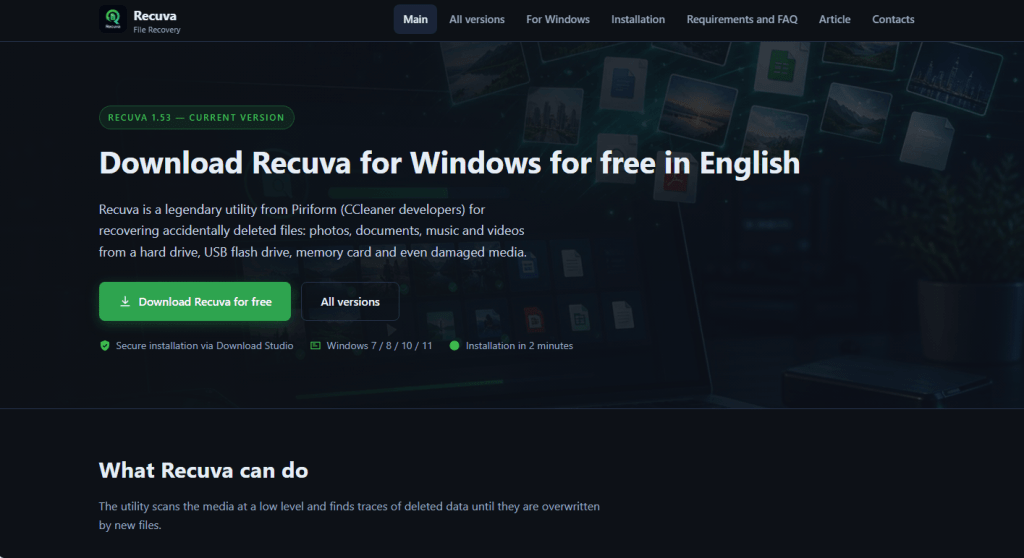
Co tak naprawdę oferują te witryny
Próbka dostarczona podczas naszych badań ma około 73 MB Windows instalator dla Download Studio.
Jest podpisany przez Grand Media, TOV, a podpis został pomyślnie zweryfikowany. Nasza analiza wykazała, Download Studio instaluje i uruchamia własny interfejs i komponenty torrentowe. Program rejestruje powiązania torrentów i magnetów, a jego instalator zawiera opcję Download Studio jest domyślnym klientem torrentów.
Instalacja umożliwia także automatyczną aktualizację.
Co ważne, nasza analiza nie wykazała, że Download Studio samo w sobie jest złośliwym oprogramowaniem. Ta kampania wyraźnie pokazuje, że osoby szukające jednego oprogramowania są podstępnie nakłaniane do instalowania innego.
Przekierowanie obejmuje śledzenie partnerów, co może sugerować, że istnieje ku temu zachęta komercyjna.
Download Studio ma ciekawą historię
Jest jeszcze inny powód Download Naszą uwagę przykuł automatyczny aktualizator studia.
W 2020 roku badacze z Avast odkryli , że Download Automatyczne aktualizacje studia służyły do cichej dystrybucji FakeMBAM, tylnego wejścia podszywającego się pod Malwarebytes instalator.
Monitorowane przez Avast Download Aktualizacje studia i zaobserwowane fałszerstwa Malwarebytes instalatory są dostarczane i uruchamiane w ten sam sposób, co legalne aktualizacje, w tle i bez świadomego inicjowania instalacji przez użytkowników.
Tylne drzwi mogły pobierać dodatkowe złośliwe oprogramowanie, a Avast zaobserwował, że trwałe ładunki służyły do kopania kryptowalut.
Kiedy badacze się skontaktowali Download Deweloperzy Avast Studio poinformowali, że wykryli incydent bezpieczeństwa związany z serwerem ciągłej integracji, zbadali go i wprowadzili dodatkowe środki bezpieczeństwa. Avast poinformował, że deweloperzy nie odpowiedzieli na dodatkowe pytania dotyczące liczby użytkowników, których dotyczył incydent, ani czy zostali o tym powiadomieni.
W badaniu wymieniono również firmy Grand Media i TOV, które są powiązane z tymi aplikacjami. Download Instalator studyjny, którego badaliśmy w tej kampanii, również jest podpisany przez Grand Media, TOV.
Nie ma dowodów na to, że Download Instalator Studio w tej kampanii jest złośliwy lub że ten sam atak się powtarza. Jednak jego mechanizm automatycznej aktualizacji był już wcześniej wykorzystywany do dystrybucji złośliwego oprogramowania, co sprawia, że fakt, iż obecny instalator umożliwia automatyczne aktualizacje, jest istotny.
Sprawdź, co faktycznie pobrałeś
Istnieje jeszcze jedna prosta kontrola, która ujawnia metody przynęty stosowane przez te strony.
Kliknij prawym przyciskiem myszy pobrany plik wykonywalny, wybierz Właściwości i otwórz kartę Szczegóły .
W przypadku badanej przez nas próbki, Opis pliku oraz Nazwa produktu zidentyfikować Download Studio, Oryginalna nazwa pliku Jest DS-Setup.exeoraz informacje o prawach autorskich do nazw Grand Media.
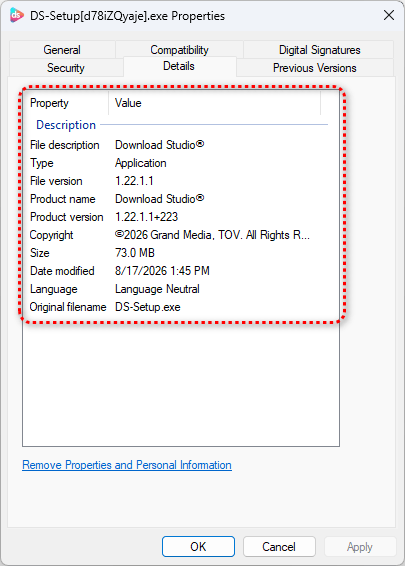
Jeżeli kliknąłeś przycisk oznaczony etykietą „ Download „VLC” i w tych polach jest napisane „ Download Studio”, masz natychmiastową i oczywistą niezgodność.
Karta Szczegóły nie stanowi jednak dowodu na bezpieczeństwo pliku. Wydawca oprogramowania kontroluje te informacje, więc złośliwy program może wykorzystać przekonujące nazwy i opisy produktów.
Zamiast tego, spójrz na całe pobranie: czy pochodzi od programisty, czy z zaufanego sklepu? Czy jest podpisane przez wydawcę, którego się spodziewałeś? I czy plik identyfikuje się jako program, który miałeś pobrać?
Jak się chronić
Istnieje kilka prostych sposobów, aby nie dać się nabrać na tego typu przynętę i podstęp:
- Pobieraj oprogramowanie bezpośrednio ze strony internetowej dewelopera lub zaufanego sklepu z aplikacjami. W przypadku gier korzystaj z legalnych sklepów, takich jak Steam lub sklep wydawcy.
- Nie polegaj tylko na najechaniu kursorem na link. Jak pokazuje ta kampania, strona może wyświetlać legalną stronę docelową, a następnie po kliknięciu przekierować Cię gdzie indziej.
- Prawidłowy podpis cyfrowy nie oznacza, że wybrałeś właściwy program. Sprawdź Właściwości > Szczegóły i potwierdź, że nazwa produktu jest zgodna z Twoimi oczekiwaniami.
- Jeśli na stronie pobierania znajduje się informacja, że najpierw musisz zainstalować oddzielny menedżer pobierania, zamknij ją.
- Jeśli gra nie została wydana na Twoją platformę, witryna oferująca oficjalną wersję do pobrania nie może jej posiadać.
- Jeśli Download Studio jest już zainstalowane, a Ty nie wybrałeś tej opcji. Usuń ją poprzez Ustawienia > Aplikacje i uruchom pełne skanowanie antywirusowe .
- Malwarebytes Browser Guard blokuje takie strony jeszcze przed ich załadowaniem, dzięki czemu problem ustaje, zanim cokolwiek pobierzesz.
Wskaźniki kompromisu (IOC)
Skróty plików (SHA-256)
9a3f6e69c12cb814c45862219ecb17e9ab7744877c9da1c49f3ea046437f8fca (DS-Setup.exe)
Wskaźniki sieciowe
r.byteengineering[.]net
apis.downloadstud[.]io
downloadstudio[.]net
dstudio[.]app
getdownloadstudio[.]net
4kvideodownloader[.]ru
acronisportal[.]ru
cristalixmine[.]ru,
crystaldisk24[.]ru
csgodownload[.]ru
cupheadplay[.]ru
fallout24[.]ru
farcryplay[.]ru
faststoneportal[.]ru
formatf[.]ru
foxitpdf[.]ru
get7zip[.]ru
getaf[.]ru
getaimp[.]ru
getavast[.]ru
getbandicam[.]ru
getbluestacks[.]ru
getmovavi[.]ru
getrecuva[.]ru
getultraiso[.]ru
getvmware[.]ru
getvuescan[.]ru
gogetter24[.]ru
gta6-play[.]ru
halflife-play[.]ru
memuemulator[.]ru
paintdotnet[.]ru
pdfxchange[.]ru
poppyplaytimeplay[.]ru
pubgplay[.]ru
rdrplay[.]ru
regorganize[.]ru
roblox-play[.]ru
rust-play[.]ru
tcommander[.]ru
tf2play[.]ru
thewitcherplay[.]ru
uninstalltooll[.]ru
vlcmp[.]ru
windowsmp[.]ru
yandereplay[.]ru
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →