Od początku maja 2026 r. monitorujemy dużą kampanię phishingową opartą na punktach lojalnościowych T-Mobile.
Wiadomości fałszywie ostrzegają, że punkty lojalnościowe klienta wkrótce wygasną. Nie są to prawdziwe powiadomienia o koncie: wykorzystują pilną potrzebę kontaktu, zmyślone salda punktów i linki phishingowe, aby skłonić odbiorców do działania, zanim zdążą zweryfikować roszczenie.
Typowa wiadomość informuje, że na koncie T-Mobile Rewards znajduje się 18 400 punktów, podaje zbliżającą się datę ważności i informuje, że niewykorzystane punkty zostaną usunięte zgodnie z warunkami programu. Te szczegóły sprawiają wrażenie, jakby wiadomość została napisana specjalnie dla odbiorcy, mimo że została wysłana do wielu osób.
Przypomnienie o punktach T-Mobile Rewards: Twoje punkty wkrótce wygasną
Szanowny Kliencie,
Przypominamy, że punkty na Twoim koncie T-Mobile Rewards wkrótce wygasną. Obecnie posiadasz 18 400 punktów, które wygasną 4 czerwca 2026 roku, jeśli nie zostaną wykorzystane.
Przegląd Twoich punktów:
Aktualne saldo: 18 400 punktów
Expiry Date: {today or tomorrow}
Po upływie tego terminu punkty nie będą zwracane.
Wykorzystaj punkty:
Odwiedzać:
https://t-mobile.{rotating domains}.top/pay
Użyj aplikacji T-Mobile: Konto > Nagrody i korzyści
Nasza polityka wygasania punktów ma na celu zapewnienie uczciwości programu i zachęcenie do aktywnego uczestnictwa. Nie pozwól, aby te cenne punkty się zmarnowały.
Dziękujemy za wybór T-Mobile.
Zespół obsługi klienta
Ta operacja phishingowa nie opiera się na pojedynczym, identycznym SMS-ie. Znaleźliśmy ponad 1000 blisko powiązanych szablonów kampanii o współczynniku podobieństwa semantycznego co najmniej 0,60. Wszystkie 199 najbardziej zbliżonych szablonów uzyskało wynik co najmniej 0,95.
Oznacza to, że zmiany zmieniają jedynie powierzchowne elementy, takie jak powitanie, nagłówek, datę wygaśnięcia, saldo punktów oraz to, czy wiadomość ma być „przypomnieniem”, „alert” czy „ważną aktualizacją”. Główna historia pozostaje ta sama: punkty lojalnościowe T-Mobile rzekomo wygasają, a odbiorca musi jak najszybciej skorzystać z linku, aby je wykorzystać.
Wiadomości używają formalnego, ale ogólnego języka, takiego jak „Szanowny Kliencie T-Mobile”, „Szanowny Kliencie” lub „Użytkowniku T-Mobile”, zamiast podawać imię i nazwisko odbiorcy lub weryfikowalne informacje o koncie.
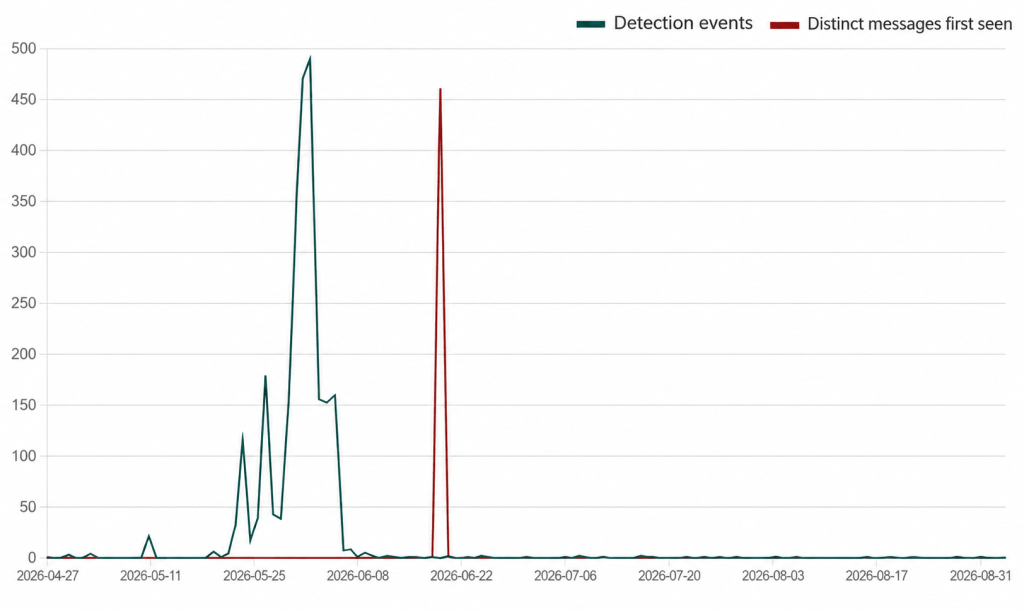
Kampania rozpoczęła się powoli, zanim nastąpiły dwa gwałtowne wzrosty aktywności. Zielona linia pokazuje wykrycia wariantów wiadomości zauważonych wcześniej, a czerwona linia pokazuje wiadomości wykryte pierwszego dnia pojawienia się danego wariantu. Nadal widzimy wiadomości z kampanii, chociaż aktywność znacznie spadła od czasu tych skoków.
Oszustwo opiera się na znanej formule socjotechnicznej: nagroda wyglądająca na wartościową, termin wykonania i prosta czynność, która rzekomo chroni klienta przed stratą. Odbiorca posiadający konto w T-Mobile może najpierw kliknąć, a dopiero później zakwestionować wiadomość.
Linki wykorzystują rotujące domeny, które wyglądają, jakby należały do T-Mobile. Ich celem jest nakłonienie odbiorców do kliknięcia w link w celu rzekomego wykorzystania punktów. Nie podawaj danych logowania, danych osobowych, danych płatności ani kodów weryfikacyjnych po kliknięciu linku w niezamawianej wiadomości.
Jak zachować bezpieczeństwo
Zanonimizowane dane wykorzystane w tej analizie zostały zebrane za pomocą funkcji Text Protection w programie Malwarebytes Mobile Security , która ostrzega użytkowników o potencjalnie złośliwych lub oszukańczych wiadomościach tekstowych.
Ryzyko możesz również zmniejszyć stosując się do poniższych wskazówek:
- Nie klikaj linków w niechcianych wiadomościach. Zamiast tego otwórz samodzielnie stronę internetową lub aplikację domniemanego nadawcy i sprawdź, czy są tam powiadomienia.
- Sprawdź domenę w pasku adresu przeglądarki, aby upewnić się, że odpowiada witrynie, którą planujesz odwiedzić.
- Korzystaj z aktualnego rozwiązania chroniącego przed złośliwym oprogramowaniem w czasie rzeczywistym, wyposażonego w ochronę sieci.
- Malwarebytes Scam Guard pomoże Ci ustalić, czy wiadomość jest próbą oszustwa i doradzi, co zrobić dalej.
Adresy URL w tej kampanii są bardzo krótkotrwałe. Przestępcy wykorzystali co najmniej 81 domen w ciągu czterech miesięcy, ale domeny te podążają za rozpoznawalnym schematem, który jest blokowany przez Malwarebytes Browser Guard .
IOC
Przykładowe domeny pokazujące wzorzec używany w kampanii:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →