Ce n'est que rarement que quelqu'un prête attention à la section des remerciements d'une déclaration de vulnérabilité.
Mais pour la personne qui découvre le bug, c'est souvent l'aboutissement de longues heures de travail, d'essais et d'erreurs, de recherche de reconnaissance, et enfin la satisfaction de voir la vulnérabilité corrigée. Les chasseurs de bugs nous rendent un immense service en signalant de manière responsable une vulnérabilité au fournisseur.
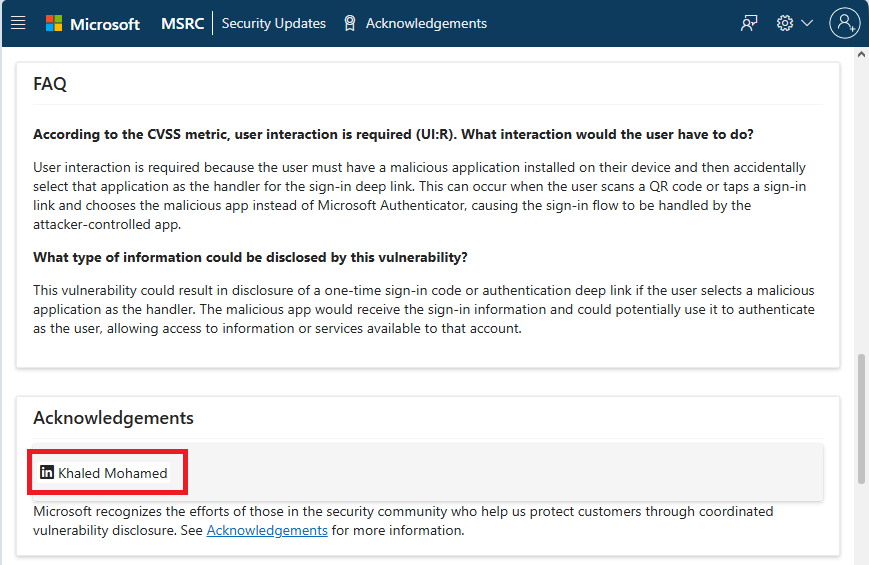
Cette semaine, nous avons parlé à Khaled Mohamed, le chasseur de primes aux bogues qui a découvert CVE-2026-26123 , une faille dans Microsoft Authenticator pour iOS et Android , où, dans certains cas, une autre application sur votre téléphone pouvait voler ou utiliser à mauvais escient vos codes de connexion.
Q : Parlez-nous un peu de vous. Comment êtes-vous arrivé dans le domaine de la cybersécurité ?
A : Je suis Khaled Mohamed , ingénieur en sécurité de 23 ans et chasseur de primes aux bogues. J'ai été intronisé au Panthéon de plusieurs grandes entreprises, dont Google et GitHub. LinkedIn Mastercard, Starbucks et Vimeo. J'éprouve une immense satisfaction à identifier des failles de sécurité importantes pour certaines des organisations les plus renommées au monde. Corriger une vulnérabilité qui aurait pu avoir de graves conséquences pour d'innombrables utilisateurs procure un sentiment extraordinaire.
Mon parcours dans la cybersécurité a commencé de manière difficile et peu conventionnelle.
J'étais ce gamin qui adorait explorer et casser des choses. Finalement, je suis devenu un « script kiddie ». Je me souviens encore de l'excitation que j'ai ressentie en coupant le Wi-Fi de mon voisin avec un simple script et en me sentant invincible.
À partir de là, j'ai commencé à m'intéresser à la cybersécurité, et plus particulièrement à la sécurité web : comment les sites web peuvent être piratés et comment les sécuriser.
À 15 ans, j'ai décroché mon premier projet en freelance : des tests d'intrusion sur une application web. Je n'ai absolument pas trouvé de failles de sécurité, mais cette expérience a été un tournant. Elle m'a poussé à découvrir les fondements scientifiques de la cybersécurité. J'ai ensuite entrepris des études en informatique et j'apprends encore chaque jour. C'est un apprentissage sans fin.
Je pense que beaucoup de personnes dans ce domaine partagent une histoire similaire. Au fond, c'est la curiosité qui nous fait avancer.
Q : Aviez-vous pour objectif de trouver une vulnérabilité dans Authenticator, ou quelque chose d'inhabituel a-t-il attiré votre attention ?
A : Comme je l'ai mentionné précédemment, je suis chasseur de bugs, même si je ne ciblais pas spécifiquement Microsoft Authenticator à ce moment-là. J'ai simplement remarqué un comportement inhabituel dans la façon dont l'application gérait les liens profonds et les processus de connexion sur les appareils mobiles. Lorsque vous appuyez sur un lien de connexion ou que vous scannez un code QR, le système d'exploitation vous invite à « Ouvrir le lien ».
Cela a piqué ma curiosité. Que se passerait-il si une autre application interceptait cette action ? Plus j’enquêtais et faisais d’expérimentations, plus il devenait évident qu’il s’agissait d’une véritable faille de sécurité. En creusant cette piste, j’ai finalement découvert et signalé la vulnérabilité CVE-2026-26123.
Q : Qu'est-ce qui vous a le plus surpris concernant la vulnérabilité de l'authentificateur ?
A: La vulnérabilité CVE-2026-26123 pourrait permettre une prise de contrôle totale d'un compte de manière étonnamment simple. Si une application malveillante est installée sur l'appareil et que l'utilisateur scanne un code QR de connexion avec le lecteur intégré du téléphone, son compte pourrait être compromis. Même les protections avancées telles que l'authentification à deux facteurs (2FA) pourraient être contournées, compromettant ainsi tous les comptes Microsoft associés.
L'impact potentiel concret sur l'authentification multifacteurs et les flux de connexion sans mot de passe était significatif, et cela m'a vraiment surpris.
Q : Quels conseils donneriez-vous aux aspirants chasseurs de bugs ou à toute personne débutant dans la cybersécurité ?
A : Adoptez toujours le point de vue d'un attaquant et entraînez-vous à identifier l'impact potentiel de chaque action. Vos connaissances techniques ne sont qu'un outil : utilisez-les pour obtenir l'effet escompté.
Testez tout vous-même. Ne présumez pas de la sécurité d'un système simplement parce qu'il a déjà été testé. Réfléchissez attentivement aux vulnérabilités potentielles, puis vérifiez ou infirmez vos hypothèses par des tests pratiques.
Q : Selon vous, quelle est l'erreur la plus courante en cybersécurité ?
A : L’une des erreurs les plus fréquentes – et les plus dangereuses – en cybersécurité est de sous-estimer le niveau réel de la menace. De nombreuses organisations pensent encore que les cyberattaques sont rares ou que les attaquants ciblent principalement les grandes entreprises renommées. En réalité, toute entreprise, quelle que soit sa taille ou sa réputation, peut être visée.
Q : Souhaiteriez-vous ajouter quelque chose à l'attention de notre public ?
A : Je tiens à ce que les gens sachent que la divulgation responsable fonctionne. Microsoft a réagi par le biais de son programme de divulgation coordonnée des vulnérabilités, et le correctif a été publié dans le cadre de la mise à jour de sécurité du 10 mars 2026, ce qui signifie que les utilisateurs sont désormais protégés.
Ce processus – un chercheur découvre un problème, le signale de manière responsable et le fournisseur le corrige – est ce qui permet de sécuriser l'ensemble de l'écosystème sur le long terme. Si vous trouvez une vulnérabilité, signalez-la. N'attendez pas.
Nous tenons à remercier Khaled Mohamed pour son temps et lui souhaitons beaucoup de succès dans ses projets futurs.
Les escrocs en savent plus sur vous que vous ne le pensez.
Malwarebytes Mobile Security Vous protège contre le phishing, les SMS frauduleux, les sites malveillants et bien plus encore. Grâce à sa protection anti-arnaques intégrée, basée sur l'IA et fonctionnant en temps réel.