Les escrocs se font passer pour de grandes entreprises et des recruteurs afin de cibler les professionnels du marketing, en utilisant des services de confiance et des astuces de navigation pour donner une apparence légitime à l'arnaque.
Un article de BleepingComputer détaillant la campagne a permis de recenser au moins 34 domaines usurpant l'identité d'entreprises de grande valeur, dont Netflix, Coca-Cola, Adidas et la FIFA.
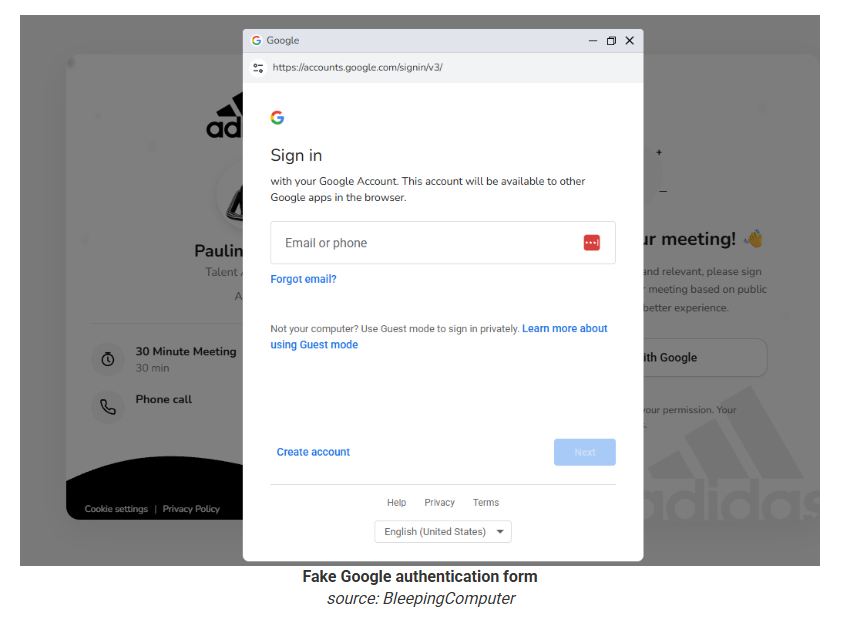
L'appât consiste en une fausse invitation à un entretien d'embauche ou une demande de rendez-vous provenant d'un « recruteur » se faisant passer pour l'une de ces grandes entreprises. Le site web frauduleux affiche ensuite à la victime une fausse fenêtre contextuelle de connexion Google intégrée à la page, au lieu d'une véritable fenêtre de navigateur.
Pour éviter d'être repérés, les attaquants font transiter leurs victimes par une chaîne de services légitimes avant de les mener au site d'hameçonnage. Ainsi, au lieu d'aller directement de A à D, la victime passe par A → B → C → D. En hameçonnage, les attaquants utilisent ce procédé pour rendre le site malveillant final moins suspect, car la victime passe d'abord par des services d'apparence légitime.
« Cette opération exploite la plateforme légitime de ressources humaines PeopleForce basée sur le cloud et un domaine associé au service Salesforce Marketing Cloud avant de rediriger le destinataire vers une page de destination malveillante. »
BleepingComputer a constaté que cette campagne est en cours depuis au moins cinq mois et cible principalement les personnes travaillant dans le marketing. Nos propres enquêtes montrent que le phishing lié à l'emploi est extrêmement courant et probablement particulièrement efficace tant que les postes de début de carrière restent très concurrentiels et que l'IA continue de transformer le marché du travail.
Comment rester en sécurité
Des campagnes comme celles-ci montrent comment les arnaques utilisant l'IA transforment les escroqueries, le vol d'identité et les méthodes employées par les attaquants pour exploiter la confiance.
Comme Stefan Dasic l'a écrit dans un article concernant une campagne similaire d'hameçonnage pour Facebook informations d'identification:
« La meilleure protection n’est pas de repérer les faux profils, mais de savoir qu’aucun processus de recrutement légitime ne vous demandera jamais de vous authentifier via une page inconnue, même si elle se fait passer pour Google. » Facebook ou toute autre chose. En cas de doute, fermez l'onglet, rendez-vous directement sur le site web de l'entreprise et faites votre demande à l'ancienne.
Voici d'autres conseils utiles :
- Ne cliquez pas sur les liens et n'ouvrez pas les pièces jointes dans les offres d'emploi non sollicitées.
- Utilisez un gestionnaire de mots de passe. Il ne remplira pas automatiquement votre nom d'utilisateur et votre mot de passe Google sur un faux site web.
- Utilisez une solution anti-malware à jour et en temps réel avec protection web.
Conseil de pro : Malwarebytes Scam Guard aurait permis d’identifier cette attaque comme une escroquerie.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .