Zaledwie miesiąc temu, w czerwcu 2026 r., wtorek z aktualizacjami pobił poprzedni rekord firmy Microsoft, odnotowując 206 luk CVE i trzy luki typu zero-day. W lipcu liczba ta wzrosła trzykrotnie, co potwierdza, że era „niewielkich” wtorków z aktualizacjami może dobiec końca w miarę jak nasila się wykrywanie luk w zabezpieczeniach oparte na sztucznej inteligencji.
Aktualizacja obejmuje 59 krytycznych luk w zabezpieczeniach, a także trzy publicznie ujawnione luki typu „zero-day”. Firma Microsoft klasyfikuje je jako luki typu „zero-day”, ponieważ informacje o nich stały się publiczne, zanim udostępniono poprawki. Wiadomo, że dwie z nich są aktywnie wykorzystywane przez atakujących.
Jak zainstalować poprawki i sprawdzić, czy masz zapewnioną ochronę
Te aktualizacje rozwiązują problemy bezpieczeństwa i chronią Twoje dane. Windows Komputer chroniony. Oto jak upewnić się, że masz aktualną wersję:
1. Otwórz Ustawienia
- Kliknij przycisk„Start”, a następnie otwórz „Ustawienia”.
2. Przejdź do usługi Windows Update
- Select Windows Update (zwykle na dole menu po lewej stronie).
3.Sprawdź dostępność aktualizacji
- Kliknij Sprawdź aktualizacje . Windows wyszuka najnowsze aktualizacje zabezpieczeń.
- Jeśli włączyłeś Otrzymuj najnowsze informacje, gdy tylko będą dostępne pod Więcej opcji, może pojawić się monit o natychmiastowe ponowne uruchomienie komputera. W takim przypadku należy ponownie uruchomić komputer, aby zakończyć aktualizację. W przeciwnym razie należy przejść do następnego kroku.
4. Download i zainstaluj
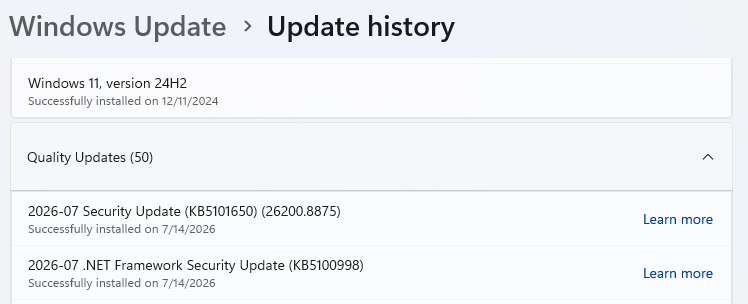
- Jeśli dostępne są aktualizacje, ich pobieranie rozpocznie się automatycznie. Gdy będą gotowe, kliknij przycisk„Zainstaluj”lub„Uruchom ponownie teraz”, jeśli pojawi się odpowiedni komunikat. Aby zakończyć aktualizację, może być konieczne ponowne uruchomienie komputera.
5. Upewnij się, że jesteś na bieżąco
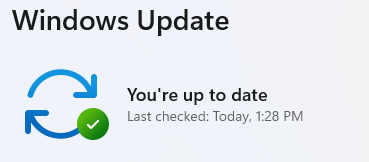
- Po ponownym uruchomieniu wróć do usługi Windows Update i sprawdź ponownie. Jeśli pojawi się komunikat „Aktualizacja jest aktualna” , wszystko jest gotowe.
Szczegóły techniczne
Przyjrzyjmy się tym trzem lukom typu zero-day.
Pierwszy jest Windows Luka umożliwiająca obejście funkcji bezpieczeństwa BitLockera, śledzona jako CVE-2026-50661 . Nie wiadomo, czy jest ona aktywnie wykorzystywana. Microsoft opisuje ją jako:
„Awaria mechanizmu ochronnego w Windows BitLocker umożliwia nieautoryzowanemu atakującemu ominięcie funkcji bezpieczeństwa poprzez atak fizyczny.
Innymi słowy, nawet jeśli zaszyfrowałeś swój komputer za pomocą funkcji BitLocker, osoba atakująca mogłaby wykorzystać tę lukę w zabezpieczeniach, aby uzyskać dostęp do twoich danych, gdyby miała fizyczny dostęp do twojego komputera.
Kolejną luką jest aktywnie wykorzystywana luka CVE-2026-56155, polegająca na podwyższeniu uprawnień (EoP) w usłudze Active Directory Federation Services (ADFS). ADFS to komponent oprogramowania firmy Microsoft, który zapewnia funkcję pojedynczego logowania (SSO) oraz dostęp federacyjny. Pełni on rolę pośrednika zaufania między usługą Active Directory organizacji a aplikacjami. Atakujący, któremu udałoby się wykorzystać tę lukę, mógłby uzyskać uprawnienia administratora. Według doniesień firma Microsoft odkryła tę lukę podczas badania aktywnych ataków.
Na koniec warto wspomnieć o luku CVE-2026-56164, umożliwiającej podwyższenie uprawnień w serwerze Microsoft SharePoint. Serwer SharePoint to lokalna wersja internetowej platformy firmy Microsoft służącej do współpracy i zarządzania dokumentami. Brak kontroli uwierzytelniania w usłudze Microsoft Office SharePoint może umożliwić atakującemu podwyższenie uprawnień w sieci.
Obie aktywnie wykorzystywane luki w zabezpieczeniach zostały dodane do katalogu znanych wykorzystywanych luk (KEV) Agencji ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA), który określa terminy wdrożenia poprawek dla agencji federalnej cywilnej władzy wykonawczej (FCEB). CISA wezwała również organizacje korzystające z serwera SharePoint do wdrożenia środków wzmacniających bezpieczeństwo w związku z najnowszymi przypadkami wykorzystania tych luk.

„Jeden z najlepszych pakietów zabezpieczeń cybernetycznych na świecie”.
Według serwisu CNET.Przeczytaj ich recenzję →