

Google udostępniło aktualizacje dla Chrome przeglądarka i system operacyjny ChromeOS.
6 października Google wydało aktualizację kanału stabilnego dla komputerów stacjonarnych . Jest to najważniejsza aktualizacja dla użytkowników komputerów stacjonarnych. Wprowadza ona Chrome do wersji 155.0.8059.39 dla systemu Linux i wersji 154.0.8037.39/.40 dla Windows i Mac . Aktualizacja zawiera 247 poprawek bezpieczeństwa, w tym cztery oznaczone jako krytyczne.
Tego samego dnia Google udostępniło wersję 155.0.8059.39 dla Android , dostępną dla niewielkiego odsetka użytkowników. Może ona nie być jeszcze dostępna w Google Play dla wszystkich, ale warto ją śledzić. Google twierdzi, że zawiera ona ulepszenia stabilności i wydajności.
Jak zaktualizować Chrome
Najprostszym rozwiązaniem jest zezwolenie Chrome automatyczne aktualizacje. Jeśli jednak nigdy nie zamykasz przeglądarki lub wystąpią jakieś problemy, np. rozszerzenie uniemożliwiające aktualizację, możesz w końcu pozostać w tyle z aktualizacjami.
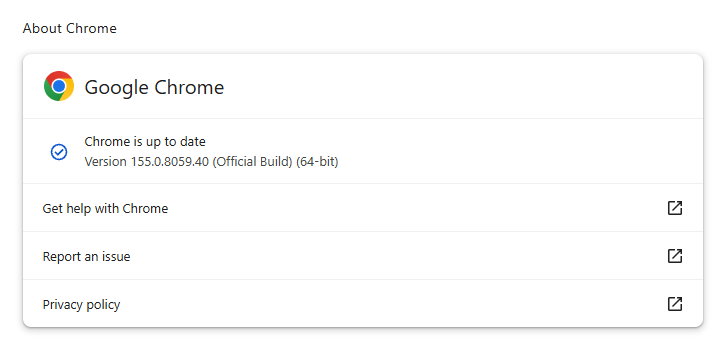
Jeśli nie chcesz czekać na wdrożenie, ręczna aktualizacja jest prosta. Otwórz „O Google Chrome w Chrome Ustawienia lub menu Pomoc. Chrome sprawdzi dostępność aktualizacji. Jeśli jest dostępna, kliknij „Uruchom ponownie” , aby ją zastosować.
Wyjaśnienie systemu numeracji wersji oraz instrukcje krok po kroku znajdziesz w naszym poradniku: Jak zaktualizować przeglądarkę Chrome w każdym systemie operacyjnym .
Jak zaktualizować system ChromeOS
Możesz zaktualizować system operacyjny Chromebook , wykonując następujące czynności:
- Połącz się z internetem. Twój Chromebook automatycznie sprawdza dostępność aktualizacji i pobrań po nawiązaniu połączenia.
- W prawym dolnym rogu, obok daty, znajdziesz powiadomienie „Aktualizuj urządzenie”.
- Aby dokończyć aktualizację, uruchom ponownie komputer. Chromebook .
Szczegóły techniczne
Spośród naprawionych luk znaleźliśmy trzy, które najprawdopodobniej są wadami o dużym wpływie.
CVE-2026-106197 : Jest to luka bezpieczeństwa typu „use-after-free” w module przeglądarki, oceniona jako krytyczna. Jest to kandydat o wysokim priorytecie ze względu na jej umiejscowienie w funkcjonalności przeglądarki, a nie w funkcji specjalistycznej. Wykorzystanie tej luki umożliwiłoby zdalnemu atakującemu wykonanie dowolnego kodu poza środowiskiem testowym za pośrednictwem zmodyfikowanej strony HTML.
Luka typu „use-after-free” występuje, gdy program próbuje uzyskać dostęp do komórki pamięci po jej zwolnieniu. Może to spowodować awarię systemu lub, w niektórych przypadkach, umożliwić atakującemu uruchomienie własnego kodu.
Chrome Luki w zabezpieczeniach umożliwiające zdalne wykonanie kodu poza środowiskiem testowym przeglądarki są szczególnie cenne dla atakujących, ponieważ mogą sprawić, że wizyta na złośliwej lub zainfekowanej stronie internetowej spowoduje bezpośrednie uruchomienie kodu w systemie operacyjnym, często bez konieczności podejmowania dodatkowych kroków w celu wykorzystania luk.
CVE-2026-106358 : Kolejna luka bezpieczeństwa typu „use-after-free”, tym razem w Nawigacji, również została oceniona jako krytyczna. Nawigacja jest kluczowa dla zwykłego przeglądania, co czyni ją potencjalnie szeroko narażoną na ataki luką, jeśli strony lub przekierowania kontrolowane przez atakującego dotrą do podatnej ścieżki. Daje ona również zdalnemu atakującemu możliwość wykonania dowolnego kodu poza środowiskiem testowym za pośrednictwem zmodyfikowanej strony HTML.
CVE-2026-106240 : Luka w zabezpieczeniach umożliwiająca pomyłkę typu w wersji 8, Chrome Silnik JavaScript. Ten ma wysoką ocenę, ale po udanym wykorzystaniu luki w zabezpieczeniach zdalny atakujący może wykonać dowolny kod w piaskownicy za pośrednictwem zmodyfikowanej strony HTML. A luka w silniku JavaScript jest zawsze prawdopodobnym kandydatem na atak przeprowadzany za pośrednictwem złośliwej zawartości internetowej.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →








