Prawdopodobnie myślisz o bezpieczeństwie swojego telefonu tak samo, jak o drzwiach wejściowych: dopóki pobierasz aplikacje ze Sklepu Play, jesteś bezpieczny. I w większości przypadków to prawda. Google sprawdza aplikacje przed ich opublikowaniem.
Niektóre aplikacje trafiają jednak na telefon, nie przechodząc w ogóle przez Sklep Play.
Weźmy na przykład Albiriox, bankowego trojana-jako-usługę, odkrytego pod koniec zeszłego roku. To Android Trojan zdalnego dostępu (RAT) stworzony do oszustw na urządzeniu. Zamiast po prostu kraść nazwy użytkowników i hasła, wykonuje oszukańcze transakcje bezpośrednio na telefonie ofiary. Badacze odkryli, że rozprzestrzenia się on za pośrednictwem aplikacji o ogólnych nazwach, takich jak „narzędzie”, „zabezpieczenia”, „sprzedawca detaliczny” lub „inwestycje”, których ofiary nie pamiętały, aby instalowały je ze Sklepu Play. Zamiast tego, zostały one pobrane z zewnątrz, za pośrednictwem linków w wiadomościach tekstowych lub zainstalowane ze stron internetowych spoza procesu weryfikacji Google.
To właśnie ten rodzaj zagrożenia wykrywa Malwarebytes na Android . Oto spojrzenie na różne warstwy ochrony działające w tle.
Chciałbym podziękować Malwarebytes Dyrektorowi ds. rozwoju oprogramowania Egorowi Tashchilinowi za podzielenie się wiedzą techniczną, która pomogła w powstaniu tego artykułu.
Pobieranie aplikacji, które nigdy nie trafiły do Sklepu Play
Aplikacje zainstalowane spoza Sklepu Play nigdy nie przechodzą procesu weryfikacji prowadzonego przez Google. Oznacza to, że mogą trafić na Twoje urządzenie bez kontroli bezpieczeństwa stosowanych w przypadku aplikacji ze Sklepu Play.
Zamiast polegać na źródle pochodzenia aplikacji, Malwarebytes skanuje Twoje urządzenie w poszukiwaniu potencjalnie niechcianych programów (PUP) i innych złośliwych plików, niezależnie od tego, czy zostały one pobrane z innego urządzenia, dołączone do innego oprogramowania czy za pośrednictwem przeglądarki.
Nawet Sklep Play aplikacje mogą stać się nieprzyjemne później
Nie każde zagrożenie ma od początku złośliwy charakter.
W jednym z szeroko opisywanych przypadków do aplikacji do skanowania kodów kreskowych, która miała około 10 milionów instalacji w Sklepie Play, dodano złośliwy kod, którego nie było w poprzednich wersjach. Aktualizacja wykorzystywała zaawansowane techniki zaciemniania kodu, aby uniknąć wykrycia, i była podpisana tym samym certyfikatem cyfrowym, co wcześniejsze, nieskażone wersje, przez co wydawała się całkowicie legalna. Po zainstalowaniu powodowała samoczynne otwieranie przeglądarek i przekierowywanie użytkowników na niechciane strony internetowe.
Podobny schemat pojawił się również w innych przypadkach związanych ze Sklepem Play, które śledzili badacze. Aplikacje są aktualizowane o złośliwy kod długo po ich zainstalowaniu, co ma na celu uniknięcie wykrycia i niebudzenie podejrzeń.
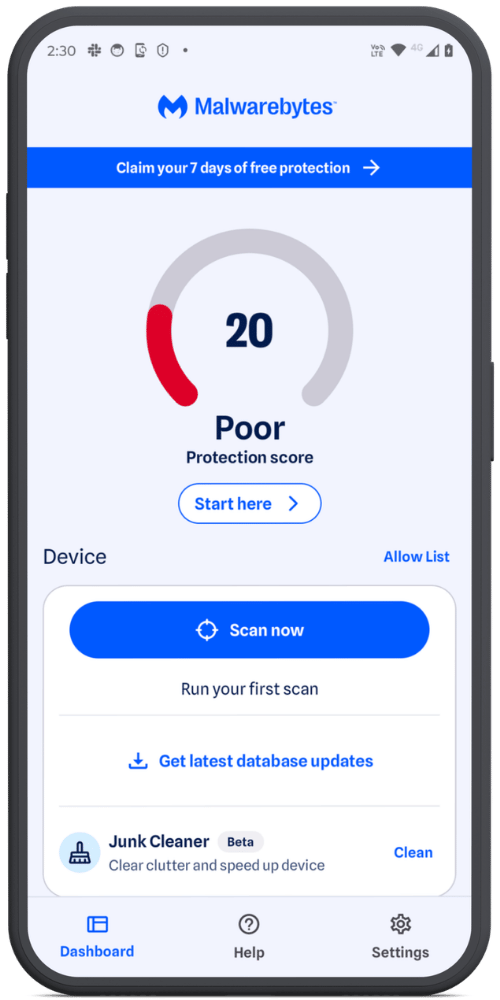
Właśnie dlatego funkcja ochrony w czasie rzeczywistym (RTP) nie tylko monitoruje nowe instalacje, ale także reaguje na wcześniej nieskanowane wersje aplikacji, które już posiadasz. RTP monitoruje nowo zainstalowane aplikacje, a także wszelkie nowe lub zmodyfikowane pliki na Twoim urządzeniu. Jeśli istniejąca aplikacja otrzyma wersję, której wcześniej nie rozpoznała, RTP traktuje ją jako nową i skanuje ją, zamiast zakładać, że „już zainstalowana” oznacza „nadal bezpieczna”.
Przeglądanie archiwów bez ich dotykania
Złośliwe oprogramowanie nie zawsze jest widoczne na pierwszy rzut oka. Cyberprzestępcy często ukrywają złośliwe pliki w plikach ZIP i innych archiwach, licząc na to, że program antywirusowy nie zajrzy do ich wnętrza.
U nas tak jest.
Rozpakowuje zawartość archiwum, aby sprawdzić, co się w nim znajduje, bez modyfikowania ani zmieniania oryginalnego pliku. Archiwum jest wyłącznie odczytywane — nigdy nie zapisujemy w nim żadnych danych. Jeśli coś wymaga dokładniejszej analizy, na przykład archiwum zagnieżdżone lub skompilowany kod .dex pliku APK, jest ono wyodrębniane do tymczasowej lokalizacji w środowisku izolowanym i usuwane zaraz po zakończeniu skanowania, dzięki czemu nigdy nie pozostaje na Twoim urządzeniu.
Archiwa nie są przetwarzane w ten sam sposób. Pliki ZIP są sprawdzane pozycja po pozycji, natomiast pliki APK poddawane są bardziej szczegółowej analizie zawartego w nich skompilowanego kodu. Archiwa zagnieżdżone są również skanowane niezależnie, więc złośliwe oprogramowanie nie może po prostu ukryć się o jedną warstwę głębiej.
Dokładne skanowanie bez nadmiernego zużycia baterii
Dogłębna analiza aplikacji — jej kodu, działania i struktury — wymaga dużej mocy obliczeniowej. Jeśli przeprowadzi się ją niedbale, może to spowolnić działanie telefonu i szybko wyczerpać baterię.
Malwarebytes jest zaprojektowany tak, aby tego uniknąć.
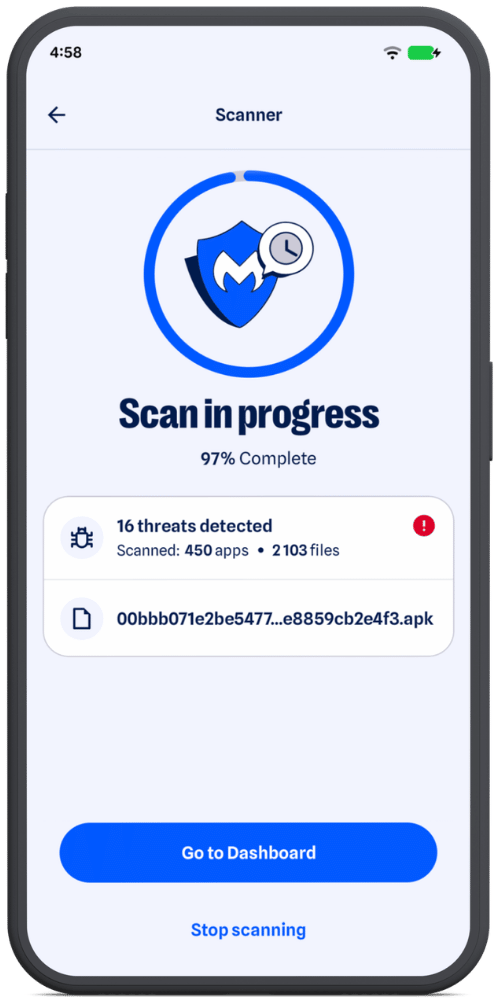
Automatyczne skanowanie w tle, takie jak skanowanie zaplanowane, skanowanie po aktualizacji aplikacji lub po ponownym uruchomieniu urządzenia, przed rozpoczęciem sprawdza stan baterii. W zależności od ustawień może ono poczekać, aż telefon będzie się ładował lub będzie miał wystarczającą ilość energii. Skanowanie ręczne zawsze uruchamia się natychmiast.
Gdy rozpocznie się skanowanie, Malwarebytes automatycznie dostosowuje obciążenie na podstawie dostępnej mocy obliczeniowej urządzenia, umożliwiając bardziej wydajnym urządzeniom równoległe przetwarzanie zadań bez przeciążania urządzeń o niższej wydajności.
Baza danych zagrożeń, która nigdy nie stoi w miejscu
W drugiej połowie 2025 roku nastąpił gwałtowny wzrost liczby mobilnych programów reklamowych, a nowe rodziny złośliwego oprogramowania bankowego stały się coraz bardziej wyrafinowane. Niektóre z nich nawet sprawdzają, czy działają na prawdziwym telefonie, czy w środowisku testowym zabezpieczeń, zanim ujawnią jakiekolwiek złośliwe zachowanie.
Skaner jest tak dobry, jak jego wiedza na temat tego, czego ma szukać. Dlatego nieustannie aktualizujemy naszą bazę danych wykrywania zagrożeń pod adresem , dodając do niej nowo zidentyfikowane i zweryfikowane zagrożenia, zamiast opierać się na statycznym, nieaktualnym obrazie sytuacji w zakresie zagrożeń.
Ponad 10 skanerów, działających wspólnie
Pod maską, Malwarebytes Do Android To nie jest pojedynczy silnik skanujący. To ponad 10 wyspecjalizowanych skanerów, z których każdy został zaprojektowany do wykrywania różnych rodzajów i poziomów zagrożeń.
Ponieważ nowoczesne Android Złośliwe oprogramowanie rzadko opiera się tylko na jednej technice. Na przykład trojan bankowy może łączyć nadużycia Usług Ułatwień Dostępu z fałszywymi ekranami logowania umieszczonymi nad legalnymi aplikacjami bankowymi lub kryptowalutowymi.
Niektóre skanery wyszukują znane wskaźniki złośliwej aktywności, podczas gdy inne analizują strukturę, pochodzenie i zachowanie aplikacji. Dodatkowe warstwy łączą wiele sygnałów i wykorzystują analizę heurystyczną w celu wykrywania bardziej złożonych lub dotychczas nieznanych zagrożeń.
Dzięki zastosowaniu wielu metod wykrywania jednocześnie istnieje większe prawdopodobieństwo, że technika, która umknie jednej metodzie, zostanie wykryta przez inną.
I na tym nie poprzestajemy. Nasi badacze stale monitorują, jak Android Zagrożenia ewoluują i regularnie dodają nowe warstwy wykrywania i ochrony. W miarę jak atakujący opracowują nowe techniki i znajdują nowe miejsca do ukrycia, nieustannie się adaptujemy, aby być o krok przed nimi.
Oszuści wiedzą o tobie więcej, niż ci się wydaje.
Malwarebytes Mobile Security Chroni Cię przed phishingiem , wiadomościami typu scam, złośliwymi witrynami i nie tylko. Dzięki wbudowanej funkcji Scam Guard, działającej w czasie rzeczywistym i opartej na sztucznej inteligencji.