

Uważa się, że za trzema kampaniami rozprzestrzeniającymi złośliwe rozszerzenia przeglądarek: ShadyPanda, GhostPoster i Zoom Stealer, stoi grupa cyberprzestępców o nazwie DarkSpectre.
W grudniu 2025 roku pisaliśmy o kampanii ShadyPanda, ostrzegając użytkowników, że rozszerzenia, które przez lata działały normalnie, nagle zaczęły zachowywać się nieprawidłowo. Po złośliwej aktualizacji rozszerzenia te były w stanie śledzić zachowania użytkowników podczas przeglądania stron internetowych i uruchamiać złośliwy kod w przeglądarce.
Również w grudniu naukowcy odkryli nową kampanię GhostPoster i zidentyfikowali 17 zainfekowanych rozszerzeń przeglądarki Firefox. Okazało się, że kampania ta ukrywała kod JavaScript w logo obrazu złośliwych rozszerzeń przeglądarki Firefox, które zostały pobrane ponad 50 000 razy, umożliwiając atakującym monitorowanie aktywności przeglądarki i zainstalowanie backdoora.
Wykorzystanie złośliwego kodu w obrazach to technika zwana steganografią . Wcześniejsze rozszerzenia GhostPoster ukrywały kod ładujący JavaScript w ikonach PNG, takich jak logo.png, w przypadku rozszerzeń Firefoksa, takich jak „Free”. VPN „Na zawsze”, używając znacznika (na przykład trzech znaków równości) w surowych bajtach w celu oddzielenia danych obrazu od ładunku.
Nowsze wersje zaczęły umieszczać ładunki w dowolnych obrazach w pakiecie rozszerzeń, a potem je dekodować i odszyfrowywać w czasie działania. Dzięki temu złośliwy kod jest dużo trudniejszy do wykrycia dla badaczy.
Na podstawie tych badań inni naukowcy odkryli dodatkowe 17 rozszerzeń powiązanych z tą samą grupą, poza pierwotnym zestawem Firefox. Zostały one pobrane łącznie ponad 840 000 razy, a niektóre z nich pozostawały aktywne w środowisku naturalnym nawet przez pięć lat.
GhostPoster najpierw obrał sobie za cel Microsoft Edge użytkowników, a później rozszerzono na Chrome i Firefox, gdy atakujący rozbudowywali swoją infrastrukturę. Atakujący publikowali rozszerzenia w sklepach internetowych obu przeglądarek jako pozornie przydatne narzędzia o nazwach takich jak „Tłumacz Google w prawym przycisku myszy”, „Blokada reklam” Ultimate „,” „Przetłumacz wybrany tekst za pomocą Google,” „ Instagram „Pobieracz” i „YouTube Download .”
Rozszerzenia mogą wyświetlać odwiedzane strony, zapytania wyszukiwania i zachowania zakupowe, umożliwiając atakującym tworzenie szczegółowych profili nawyków i zainteresowań użytkowników.
W połączeniu z innym złośliwym kodem widoczność ta może zostać rozszerzona na kradzież danych uwierzytelniających, przejęcie sesji lub ataki wymierzone w procesy bankowości internetowej, nawet jeśli nie są one obecnie głównym celem.
Jak zachować bezpieczeństwo
Chociaż zawsze zalecamy użytkownikom instalowanie rozszerzeń wyłącznie z oficjalnych sklepów internetowych, ten przypadek po raz kolejny dowodzi, że nie wszystkie dostępne tam rozszerzenia są bezpieczne. Niemniej jednak ryzyko związane z instalacją rozszerzenia spoza sklepu internetowego jest jeszcze większe.
Rozszerzenia wymienione w sklepie internetowym przed zatwierdzeniem przechodząproces weryfikacji. Proces ten, łączący automatyczne i ręczne kontrole, ocenia bezpieczeństwo rozszerzenia, zgodność z zasadami oraz ogólną wygodę użytkowania. Celem jest ochrona użytkowników przed oszustwami, złośliwym oprogramowaniem i innymi szkodliwymi działaniami.
Mozilla i Microsoft usunęły zidentyfikowane dodatki ze swoich sklepów, a Google potwierdziło ich usunięcie z Chrome Sklep internetowy. Jednak zainstalowane już rozszerzenia pozostają aktywne w Chrome I Edge dopóki użytkownicy nie odinstalują ich ręcznie. Gdy Mozilla blokuje dodatek, jest on również wyłączany, co uniemożliwia mu interakcję z Firefoksem i dostęp do przeglądarki oraz danych.
Jeśli obawiasz się, że zainstalowałeś jedno z tych rozszerzeń, Windows użytkownicy mogą uruchomić Malwarebytes Głębokie skanowanie przy zamkniętej przeglądarce.
- Na Malwarebytes Pulpit nawigacyjny kliknij trzy kropki, aby wybrać Advanced Skandować opcja.
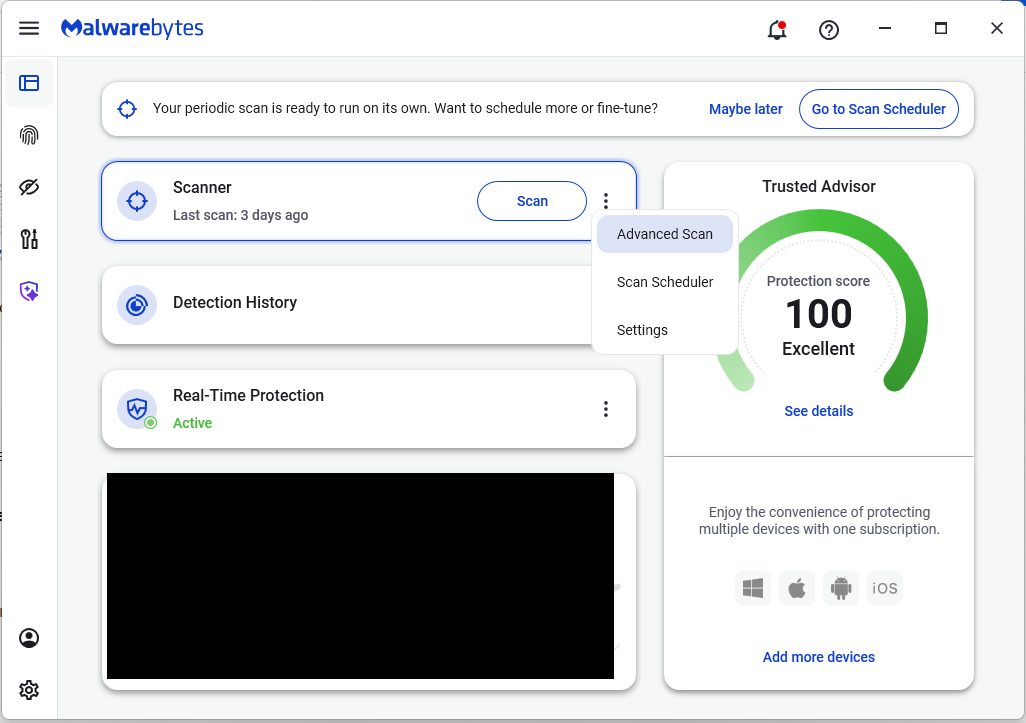
- Na karcie Skanowanie Advanced wybierz opcję Skanowanie głębokie . Pamiętaj, że to skanowanie zużywa więcej zasobów systemowych niż zwykle.
- Po zakończeniu skanowania usuń wszystkie znalezione elementy, a następnie ponownie otwórz przeglądarkę (przeglądarki).
Kontrola ręczna:
Oto nazwy 17 dodatkowych rozszerzeń, które zostały wykryte:
- Blokada reklam
- Blokada reklam Ultimate
- Amazon Historia cen
- Wzmacniacz koloru
- Konwertuj wszystko
- Fajny kursor
- Pływający odtwarzacz – tryb PiP
- Zrzut ekranu całej strony
- Tłumacz Google po kliknięciu prawym przyciskiem myszy
- Instagram Pobieracz
- Jedno kliknięcie tłumaczy
- Narzędzie do tworzenia zrzutów ekranu stron
- Kanał RSS
- Zapisz obrazek na Pinterest po kliknięciu prawym przyciskiem myszy
- Przetłumacz zaznaczony tekst za pomocą Google
- Przetłumacz zaznaczony tekst prawym przyciskiem myszy
- Youtube Download
Uwaga: mogą istnieć rozszerzenia o tych samych nazwach, które nie są złośliwe.
Bądźmy szczerzy, możliwości okna incognito są ograniczone.
Naruszenia, handel w dark webie, oszustwa kredytowe. Ochrona Theft Identity Malwarebytes monitoruje wszystkie te zagrożenia, szybko Cię ostrzega i obejmuje ubezpieczenie od kradzieży tożsamości.









