Google wydało aktualizację zabezpieczeń dla Chrome Naprawia 18 luk w zabezpieczeniach, w tym cztery oznaczone jako krytyczne. Nic nie wskazuje na to, że którykolwiek z tych niedawno załatanych błędów jest aktywnie wykorzystywany w środowisku.
Stabilny kanał został zaktualizowany do wersji 149.0.7827.196/197 Windows I Mac i 149.0.7827.196 dla systemu Linux. Aktualizacja zostanie udostępniona w ciągu najbliższych dni i tygodni. Chrome Do Android został niedawno zaktualizowany do wersji 149.0.7827.197.
Jak zaktualizować Chrome
Jeśli nie chcesz czekać, aż aktualizacja dotrze do Ciebie, możesz ją łatwo zainstalować ręcznie.
Najłatwiejszą opcją jest pozwolenie Chrome aktualizować się automatycznie. Możesz jednak mieć opóźnienia w aktualizacjach, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Aby zaktualizować ręcznie, kliknij menu Więcej (trzy kropki), a następnie przejdź do Ustawienia > Informacje o Chrome . Jeśli aktualizacja jest dostępna, Chrome rozpocznie pobieranie automatycznie. Uruchom ponownie Chrome aby dokończyć aktualizację, a będziesz chroniony przed tymi lukami w zabezpieczeniach.
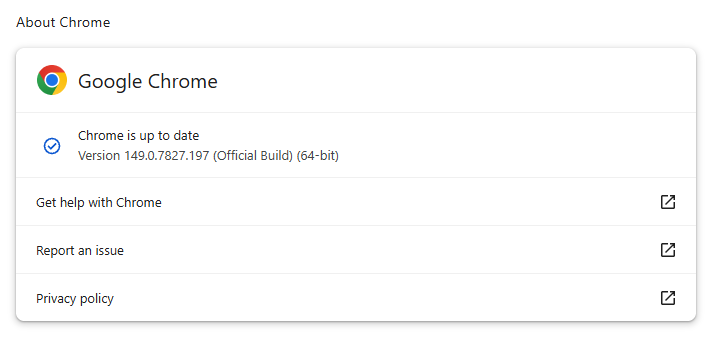
Objaśnienia systemu numeracji wersji oraz szczegółowe instrukcje znajdziesz w naszym przewodniku dotyczącym aktualizacji Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Przyjrzyjmy się dwóm krytycznym lukom w zabezpieczeniach WebGL. WebGL, skrót od Web Graphics Library, to technologia przeglądarkowa, która umożliwia stronom internetowym wyświetlanie interaktywnej grafiki 2D i 3D.
Zacznijmy od jedynej luki, której Google nie odkryło. To luka w zabezpieczeniach WebGL typu „użyj po zwolnieniu”, śledzona jako CVE-2026-13028 , która może umożliwić atakującemu ucieczkę. Chrome piaskownicy przeglądarki korzystającej ze specjalnie przygotowanej strony HTML.
„Use-after-free” to rodzaj luki w zabezpieczeniach spowodowanej nieprawidłowym wykorzystaniem pamięci dynamicznej podczas działania programu. Jeśli po zwolnieniu obszaru pamięci program nie wyczyści wskaźnika do tego obszaru, osoba atakująca może wykorzystać ten błąd do spowodowania awarii programu lub zmuszenia go do wykonania kodu, którego nie powinien wykonywać.
Piaskownica przeglądarki to ograniczone, odizolowane środowisko, którego zadaniem jest powstrzymanie wszelkich złośliwych działań w obrębie przeglądarki, a nie bezpośrednio na całym komputerze. Ucieczka z piaskownicy jest więc niebezpieczna, ponieważ może umożliwić atakującym przejście od sytuacji, w której „coś złego wydarzyło się wewnątrz przeglądarki”, do sytuacji, w której „coś złego może wpłynąć na cały system”.
Kolejną krytyczną luką w zabezpieczeniach WebGL jest CVE-2026-13032. Jest to również luka typu „use-after-free”, która może umożliwić zdalnemu atakującemu wymknięcie się z piaskownicy za pomocą specjalnie spreparowanej strony HTML.
Nawet bez potwierdzonego wykorzystania tych luk w środowisku naturalnym, Chrome W tym roku wykorzystano kilka luk zero-day, więc atakujący ewidentnie inwestują w ataki webowe. Na przykład luka CVE‑2026‑2441 , która doczekała się osobnej aktualizacji , umożliwiała atakującym uruchamianie kodu w Chrome piaskownicy poprzez złośliwą stronę internetową. W połączeniu z którąkolwiek z omówionych powyżej luk WebGL, mogło to pomóc atakującym w obejściu zabezpieczeń przeglądarki. Łącznie te luki mogły potencjalnie umożliwić atakującym przejęcie kontroli nad całym systemem.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →