Badacze z Hudson Rock odkryli, że cyberprzestępcy przejęli weryfikację konta HBO Max w serwisie Reddit i użyli go do wyświetlenia 108 złośliwych reklam w ciągu około 48 godzin.
W reklamach wykorzystano zaufane konto korporacyjne HBO Max, aby promować fałszywe narzędzia AI, oprogramowanie dla programistów i narzędzia macOS, co obniżało czujność potencjalnych ofiar.
Niektóre reklamy kierowały użytkowników do przekonujących stron imitujących HBO, które rzekomo oferowały natywną aplikację HBO Max na macOS lub promocyjną wersję do pobrania. Jednak zamiast instalatora, strony instruowały użytkowników, aby otworzyli terminal w swoim systemie. Mac lub na Windows , okno dialogowe Uruchom lub program PowerShell i wklej polecenie.
Jest to cecha charakterystyczna coraz popularniejszej techniki inżynierii społecznej znanej jako ClickFix .
Ataki ClickFix maskują złośliwe instrukcje pod postacią rutynowych czynności technicznych, takich jak naprawa błędu, wypełnienie testu CAPTCHA, weryfikacja tożsamości użytkownika lub instalacja oprogramowania. Strona internetowa może po cichu skopiować polecenie do schowka , a następnie poinstruować ofiarę, jak je wkleić i uruchomić, w wyniku czego zainfekuje ona własne urządzenie.
Badacze z ADAMnetworks nazwali operację stojącą za reklamami HBO Max „PasteSwitch”. Wygląda na to, że infrastruktura tej operacji dostosowuje kolejny etap do urządzenia widza i używanej przynęty.
Zaobserwowane ładunki systemu macOS obejmowały programy kradnące dane MacSync i AMOS , których celem była kradzież danych uwierzytelniających i profili przeglądarek, danych Telegramu, Apple Notes, zapisanych haseł i fraz odzyskiwania portfeli kryptowalutowych.
Windows Użytkownicy mogą zostać zainfekowani systemem Amatera infostealer, który działa w pamięci. Operacja ta została również powiązana z porywaczami schowka kryptowalut, którzy monitorują skopiowane adresy portfeli i podmieniają je na adresy kontrolowane przez atakującego przed wysłaniem transakcji.
Jak zachować bezpieczeństwo
Administratorzy Reddita wstrzymali reklamy i wszczęli dochodzenie w sprawie bezpieczeństwa po otrzymaniu raportów, ale ważne jest, aby zachować czujność. Podobno ClickFix był odpowiedzialny za ponad połowę całej aktywności programów ładujących złośliwe oprogramowanie w 2025 roku.
Jednym z powodów tego sukcesu jest to, że kampanie stale dodają nowe metody oszukiwania użytkowników i różne polecenia mające na celu uniknięcie wykrycia.
Użytkownicy systemu macOS Tahoe 26.4 i nowszych wersji mogą zobaczyć ostrzeżenie podczas wklejania tekstu do Terminala , jednak nie wyświetla się ono u wszystkich użytkowników, więc nie należy polegać tylko na tym ostrzeżeniu.
Malwarebytes może zapewnić dodatkową ochronę na kilku etapach ataku ClickFix. Browser Guard ostrzega, gdy strona internetowa próbuje skopiować coś do schowka, ochrona sieci blokuje znane złośliwe witryny, a ochrona w czasie rzeczywistym może wykryć złośliwe oprogramowanie rozprzestrzeniane w ramach kampanii.
Ponieważ ClickFix jest coraz bardziej popularny i ciągle opracowuje nowe metody, ważne jest, aby zachować świadomość, ostrożność i bezpieczeństwo:
- Zachowaj ostrożność przy reklamach. Zweryfikowane konto nie gwarantuje bezpieczeństwa reklamy. Zamiast pobierać oprogramowanie za pośrednictwem reklamy, odwiedź oficjalną stronę firmy bezpośrednio.
- Zwolnij. Nie spiesz się z wykonywaniem instrukcji na stronie internetowej lub w monicie, zwłaszcza jeśli wymagają one uruchomienia poleceń na urządzeniu lub skopiowania i wklejenia kodu. Atakujący mogą używać odliczania, liczników użytkowników lub innych taktyk nacisku, aby zmusić Cię do szybkiego działania.
- Nie uruchamiaj poleceń z niezaufanych źródeł. Nigdy nie uruchamiaj kodu ani poleceń skopiowanych ze stron internetowych, e-maili, reklam lub wiadomości, chyba że ufasz źródłu i rozumiesz, do czego służy dane polecenie. Sprawdź instrukcje w oficjalnej dokumentacji lub skontaktuj się z zespołem pomocy technicznej firmy.
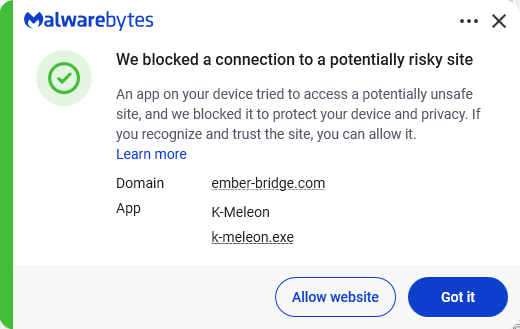
- Zabezpiecz swoje urządzenia. Korzystaj z aktualnych danych w czasie rzeczywistym rozwiązanie chroniące przed złośliwym oprogramowaniem z komponentem ochrony sieci. Malwarebytes blokuje ember-bridge.com, który jest częścią infrastruktury PasteSwitch.
- Zdobądź wiedzę na temat ewoluujących technik ataków.Świadomość, że ataki mogą pochodzić z nieoczekiwanych źródeł i ewoluować, pomaga zachować czujność. Czytaj dalej naszego bloga!
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówek. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś.