Kampanie phishingowe związane z dostarczaniem paczek pojawiają się na całym świecie pod różnymi nazwami firm kurierskich. W Stanach Zjednoczonych wiadomości często podszywają się pod USPS i twierdzą, że paczka ma nieprawidłowy adres lub nie może zostać doręczona. Podobne wiadomości podszywają się pod Colissimo i Chronopost we Francji, Correos w Hiszpanii, Poste Italiane we Włoszech oraz PostNL w Holandii.
Szczegóły mogą się różnić, ale cel jest zazwyczaj ten sam: nakłonić Cię do odwiedzenia fałszywej strony internetowej firmy kurierskiej i podania danych osobowych i finansowych.
Fałszywy e-mail z dostawą BPost
Najnowsza kampania skierowana do klientów belgijskiej poczty bpost zaczyna się od wiadomości e-mail, w której twierdzono, że paczki nie można było dostarczyć, ponieważ nie zapłacono cła w wysokości 4,95 euro.
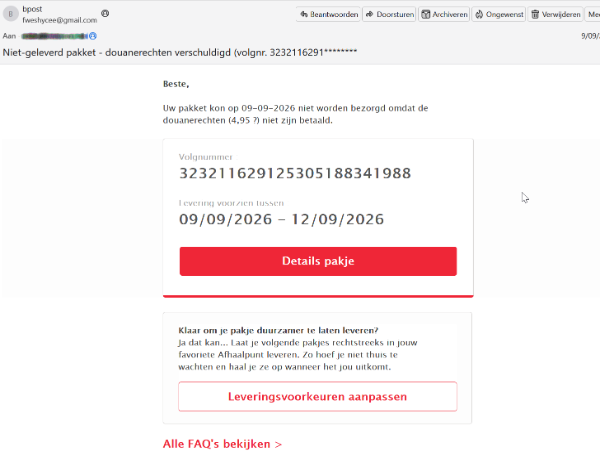
W języku angielskim temat i treść wiadomości brzmiały następująco:
Niedostarczona przesyłka — należy uiścić cło (numer śledzenia 3232116291*******).
Twoja przesyłka nie mogła zostać dostarczona 9 września 2026 r., ponieważ nie uiszczono należności celnych w wysokości 4,95 EUR.
Kwota jest na tyle niewielka, że odbiorcy mogą zapłacić bez większego zastanowienia. Strona internetowa nie poprzestaje jednak na pobieraniu domniemanej opłaty. Prosi o podanie danych osobowych, danych karty i danych bankowych.
Jak działa oszustwo
Link najpierw przechodzi przez usługę skracającą adres URL (hxxps://qr[.]paps[.]jp/1GWsa) przed przekierowaniem na fałszywą stronę bpost. Kampania wykorzystywała kilka fałszywych domen bpost, w tym:
hxxps://bpost[.]be-pakje-ontvangen-nl-recevoir-colis-fr[.]my[.]id/
bpost[.]center, która jest domeną pokazaną na poniższych zrzucie ekranu.
Strona kopiuje markę bpost i wyświetla oświadczenia dotyczące bezpieczeństwa, takie jak „Bezpieczne połączenie SSL”, „256-bitowy SSL”, „Zgodność z SEPA” i „Bezpieczna płatność”. Etykiety te zostały dodane przez oszustów i nie dowodzą, że strona lub płatność są bezpieczne.
Poniższe zrzuty ekranu przetłumaczyliśmy z oryginału w języku holenderskim na język angielski.
Na pierwszej stronie należy podać imię i nazwisko odbiorcy, numer telefonu, adres e-mail i wiek:
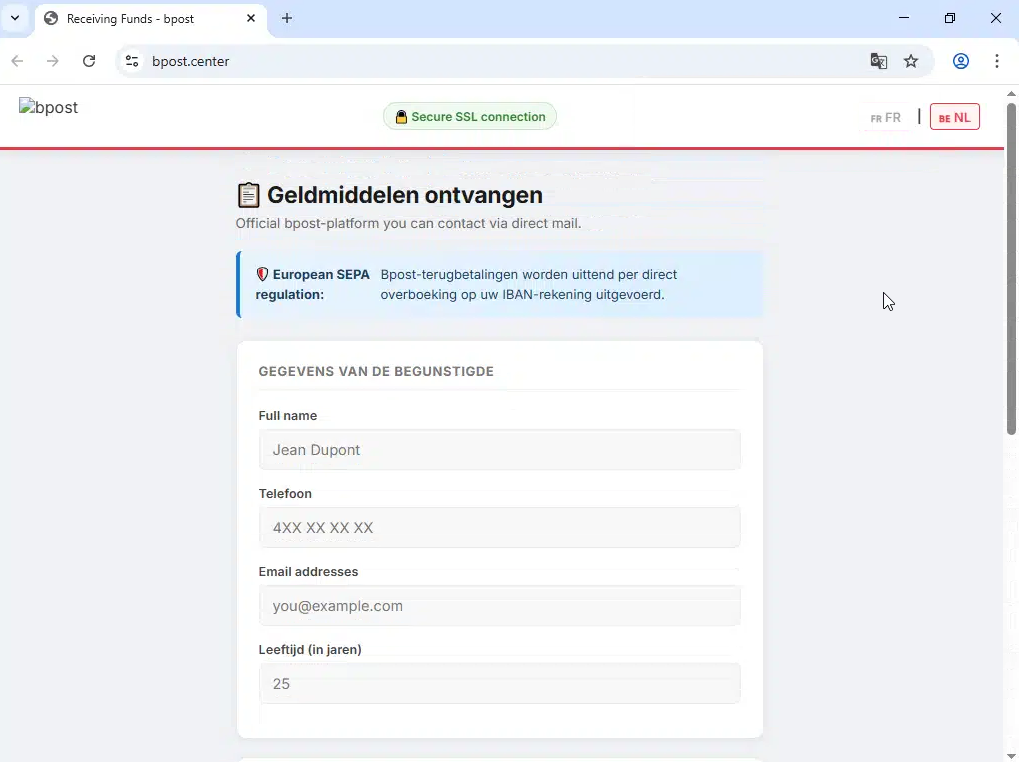
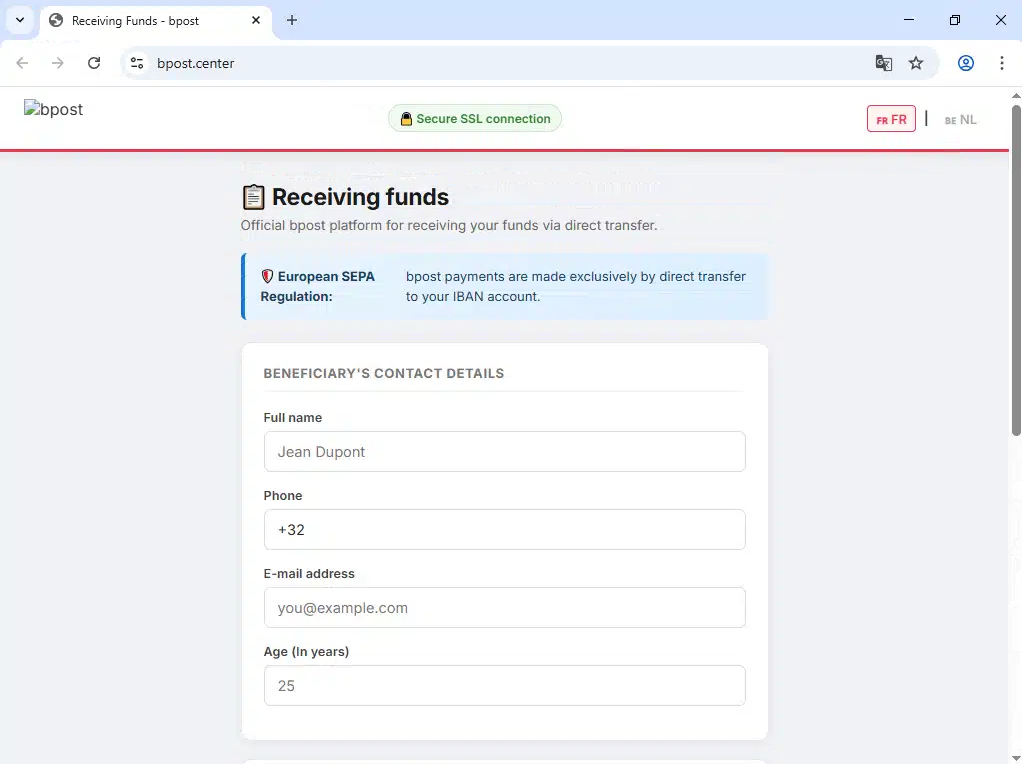
Wzmianka o otrzymaniu środków nie zgadza się z oświadczeniem w e-mailu o konieczności uiszczenia opłaty celnej. Na następnej stronie znajduje się prośba o podanie numeru IBAN, numeru karty, daty ważności i kwoty płatności:
Następnie prosi o podanie prawdziwego celu: pełnych danych karty i danych bankowych.
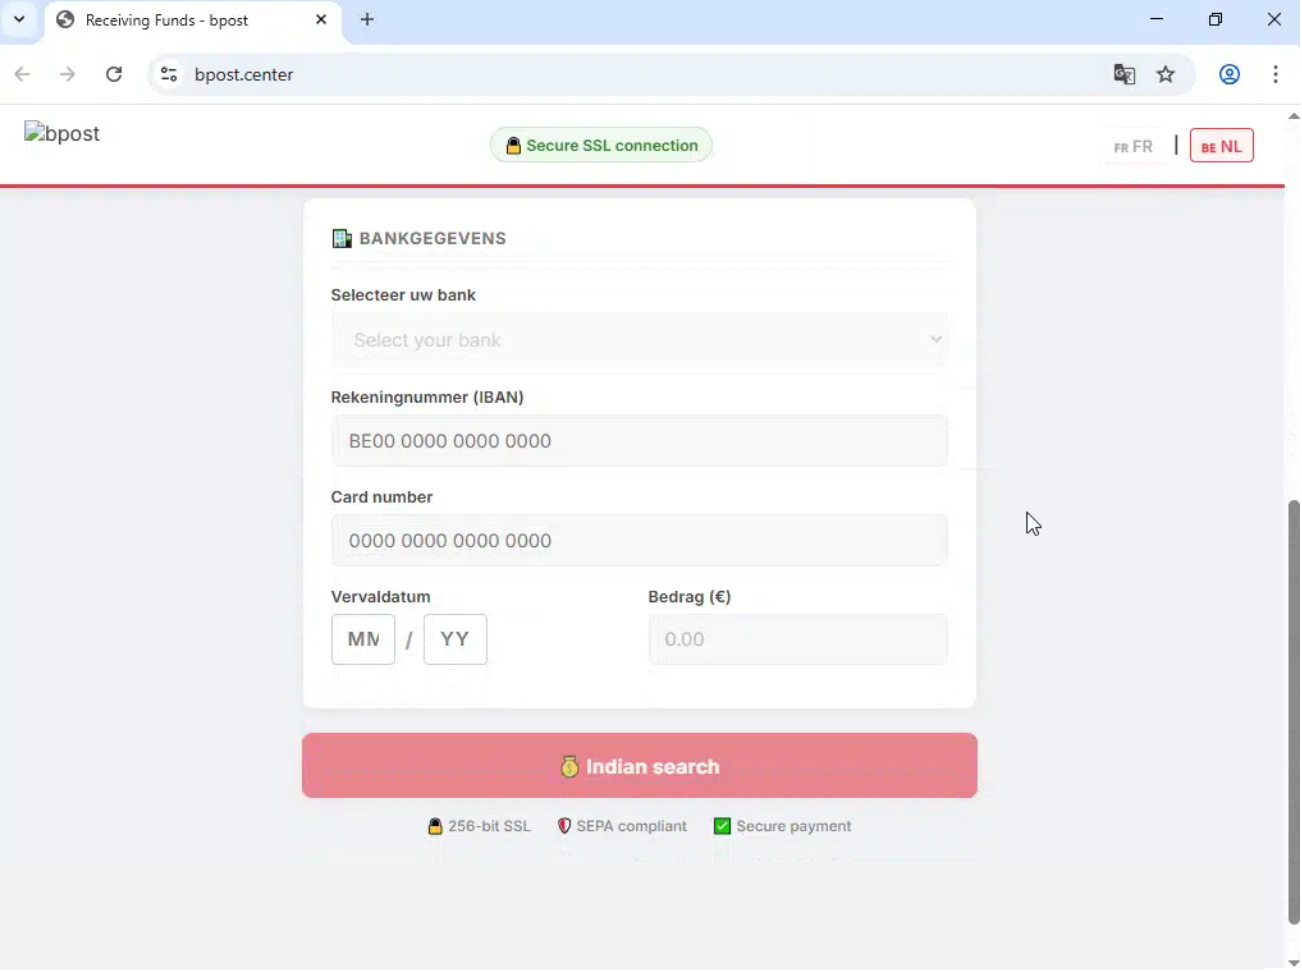
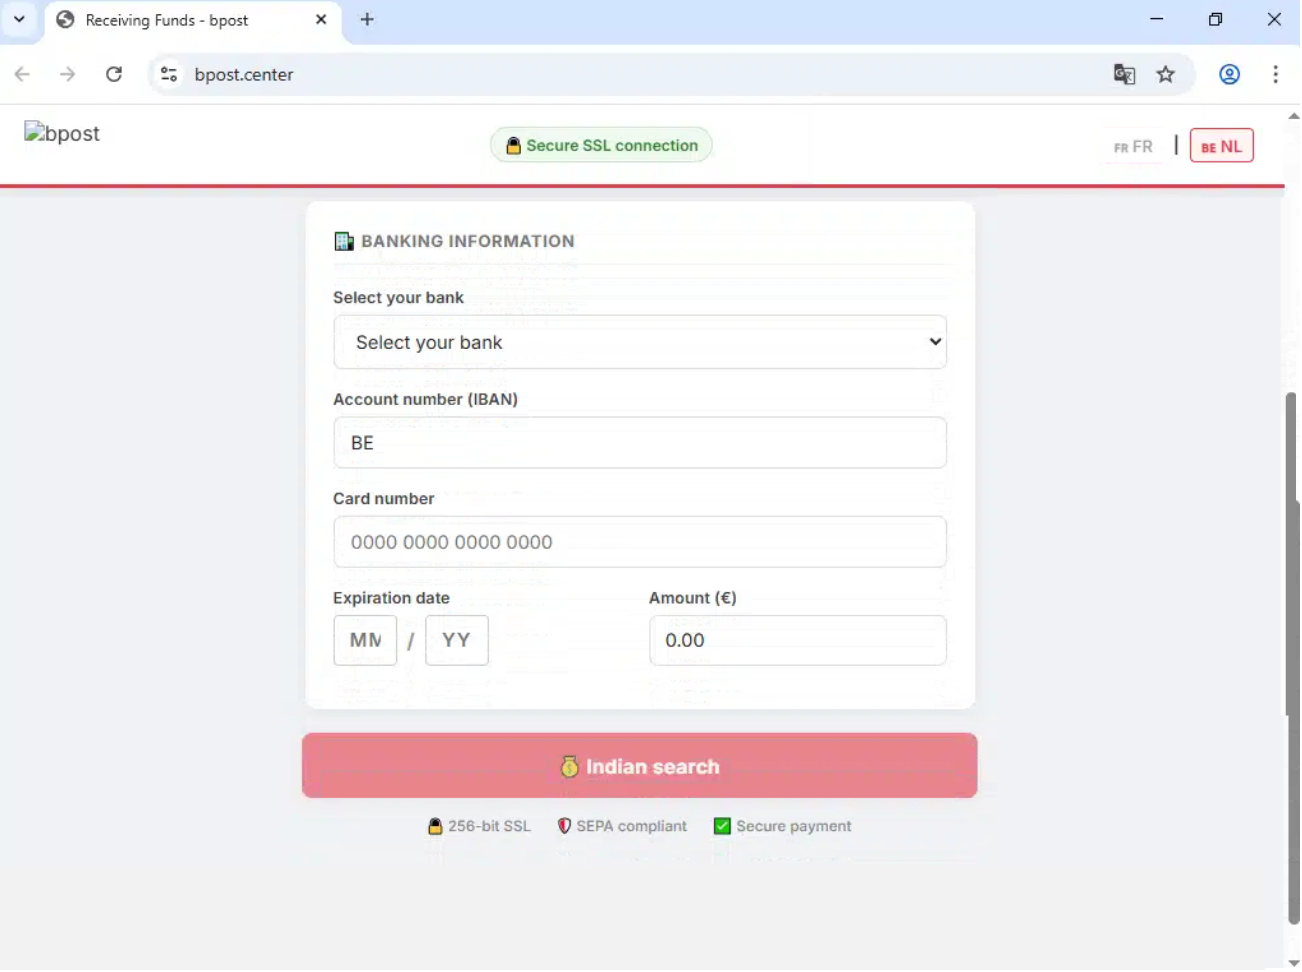
Oryginalna wersja holenderska zawierała kolejny błąd: jeden z przycisków zawierał napis „Indian search” zamiast „Betaal”, holenderskiego słowa oznaczającego „Pay”. Takie błędy mogą wskazywać na oszustwo, ale wiele stron phishingowych jest tworzonych na tyle starannie, że nie ma na nich oczywistych literówek ani błędów w tłumaczeniu.
Po podaniu, dane karty mogą zostać wykorzystane do oszukańczych zakupów lub sprzedane innym przestępcom. Dane osobowe i bankowe mogą również posłużyć do uwiarygodnienia późniejszych oszustw.
Jak się chronić
- Sprawdź samodzielnie roszczenia dotyczące dostawy. Otwórz oficjalną aplikację firmy kurierskiej lub wpisz adres jej strony internetowej w przeglądarce, a następnie użyj numeru śledzenia, aby sprawdzić przesyłkę.
- Sprawdź nadawcę i adresata. Wiadomość może używać nazwy firmy kurierskiej, mimo że pochodzi z innego adresu e-mail lub linkuje do innej domeny.
- Uważaj na nieoczekiwane opłaty lub zwroty. Niewielka płatność lub obiecany zwrot pieniędzy mogą być wykorzystane do przekonania Cię do podania znacznie cenniejszych informacji.
- Zachowaj ostrożność w przypadku próśb o podanie obszernych informacji finansowych. Prośba o podanie numeru IBAN i danych karty płatniczej powinna być traktowana z podejrzliwością, zwłaszcza jeśli dotyczy rzekomo niewielkiej opłaty za dostawę.
Jeśli podałeś dane swojej karty lub konta bankowego na podejrzanej stronie, natychmiast skontaktuj się z bankiem lub dostawcą karty. Zablokuj kartę, jeśli aplikacja bankowa na to pozwala, monitoruj swoje konta pod kątem podejrzanych transakcji i zmień hasło podane na stronie.
Malwarebytes śledzi i blokuje te kampanie w momencie ich pojawienia się. Jeśli nie masz pewności co do wiadomości, Scam Guard — wbudowany w Malwarebytes Windows , Mac , Android , I iOS —możemy to dla Ciebie sprawdzić. Wklej wiadomość lub link albo prześlij zrzut ekranu, aby uzyskać natychmiastową ocenę.
Coś wydaje się nie tak? Sprawdź to przed kliknięciem.
Malwarebytes Guardpozwala błyskawicznie analizować podejrzane linki, teksty i zrzuty ekranu.
Dostępne w ramachMalwarebytes Premium na wszystkie Twoje urządzenia oraz wMalwarebytes na iOS Android.