Bitrefill to legalna firma sprzedająca karty podarunkowe do popularnych sklepów, takich jak Amazon , Deliveroo, Apple, Nintendo i tysiące innych. Sprzedają również karty eSIM i doładowania telefonów komórkowych. Za wszystkie te usługi możesz zapłacić na ich stronie internetowej kryptowalutą.
Celem oszustwa jest złapanie osób szukających Bitrefill lub czegoś, co firma sprzedaje, na przykład karty podarunkowej. Ofiary widzą wynik wyszukiwania, który pozornie prowadzi do Bitrefill, ale w rzeczywistości wskazuje na domenę imitującą tę samą. Fałszywa strona następnie przeprowadza ich przez pozornie normalny proces zakupu. Fałszywe strony nie są obsługiwane przez Bitrefill ani z nim powiązane; oszuści skopiowali jego markę i proces płatności.
Ofiara wybiera kwotę i kryptowalutę, po czym otrzymuje kod QR i adres płatności. Zamiast zapłacić Bitrefill, wysyła kryptowalutę bezpośrednio na adres kontrolowany przez oszustów. Nie otrzymuje nic w zamian, a odzyskanie płatności jest niezwykle mało prawdopodobne.
Dlaczego fałszywe płatności kryptowalutowe działają tak dobrze
Phishing zazwyczaj składa się z kilku etapów. Najpierw atakujący musi ukraść hasło. Następnie może być zmuszony obejść uwierzytelnianie dwuskładnikowe (2FA), zalogować się na konto bez napotkania problemu oszustwa i znaleźć sposób na przekupienie dostępu do konta na pieniądze. Wiele oszustw kończy się w którymś momencie tego łańcucha.
To oszustwo płatnicze omija te przeszkody, nakłaniając ofiary do wysyłania pieniędzy bezpośrednio do oszustów. Nie ma konta, na które można by się włamać, ani skradzionej karty, której można by użyć. Ofiara wysyła kryptowalutę bezpośrednio na adres kontrolowany przez oszustów, a płatności kryptowalutowych zazwyczaj nie można cofnąć ani obciążyć zwrotnie.
Żądanie płatności również pasuje do tej sytuacji. Żądanie kryptowaluty może wyglądać podejrzanie na wielu stronach internetowych, ale Bitrefill rzeczywiście je akceptuje. Na przekonującej kopii strony płatności, płacenie kryptowalutą wydaje się całkowicie normalne.
Wszystko to może wyjaśniać, dlaczego znaleźliśmy zbiór fałszywych witryn, a nie pojedynczą stronę, na której płatności mogły sięgać kwoty 1990 USD.
Jak wygląda fałszywa kasa
Strona, którą badaliśmy, jest wierną kopią kasy Bitrefill, hostowaną w domenie utworzonej poprzez dodanie słowa do nazwy marki. Jest tam wszystko, czego klient mógłby oczekiwać. Branding jest trafny, układ graficzny spójny, strona działa szybko i sprawnie, a proces płatności działa dokładnie tak samo, jak w rzeczywistości.
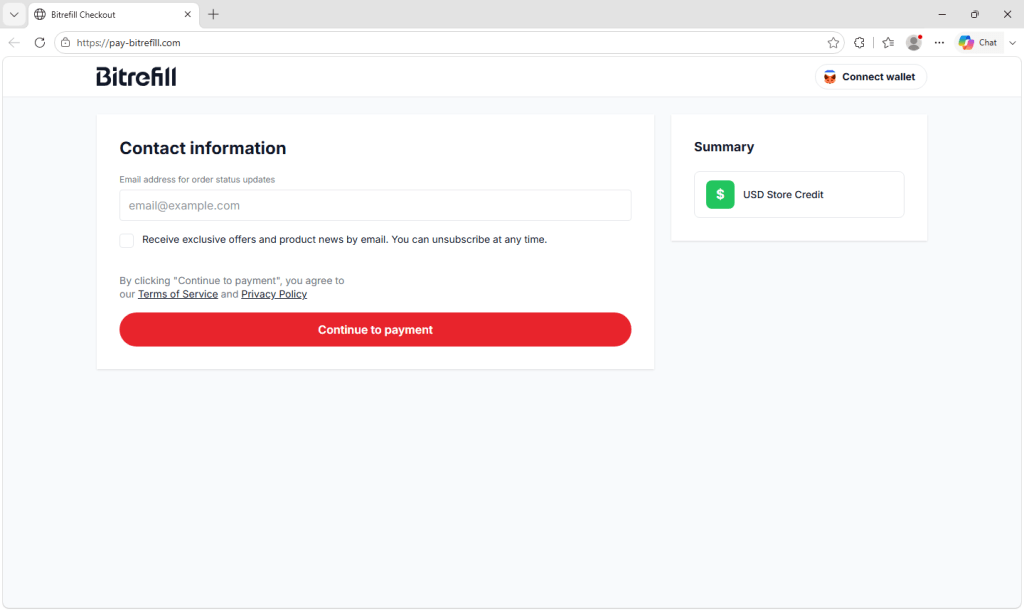
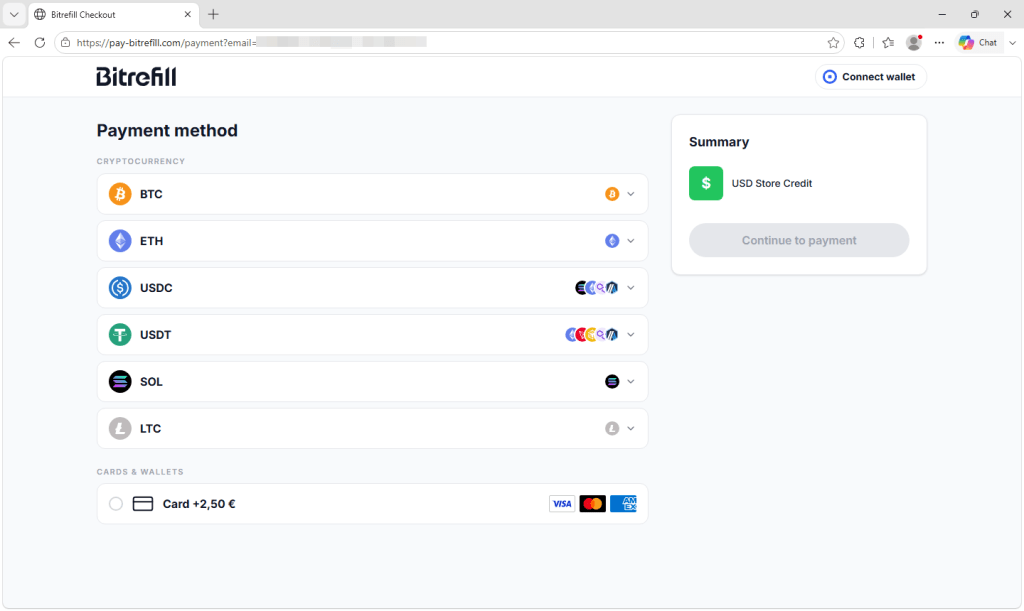
W celu otrzymywania aktualizacji zamówienia zostaniesz poproszony o podanie adresu e-mail, który zawiera linki do warunków korzystania z usługi i polityki prywatności. Następnie wybierasz metodę płatności z listy obejmującej Bitcoin, Ethereum, USDC, USDT, Solana i Litecoin. Strona oferuje również płatności kartą za niewielką dopłatą.
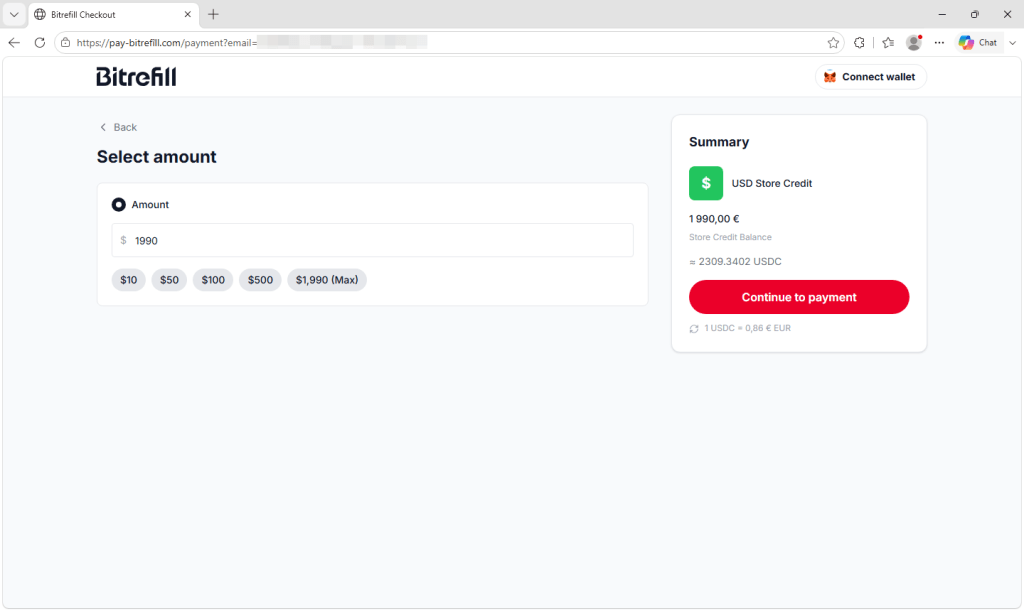
Następnie wybierasz kwotę za pomocą wstępnie ustawionych przycisków. Maksymalna kwota to 1990 USD, chociaż niespójne symbole walut mogą być niewielką wskazówką, że coś jest nie tak.
Na koniec zobaczysz ekran płatności, na którym pojawi się kod QR, adres oznaczony do jednorazowego użytku, kwota przeliczona na wybraną kryptowalutę oraz zegar odliczający czas, który da ci niecałą godzinę na wysłanie środków.
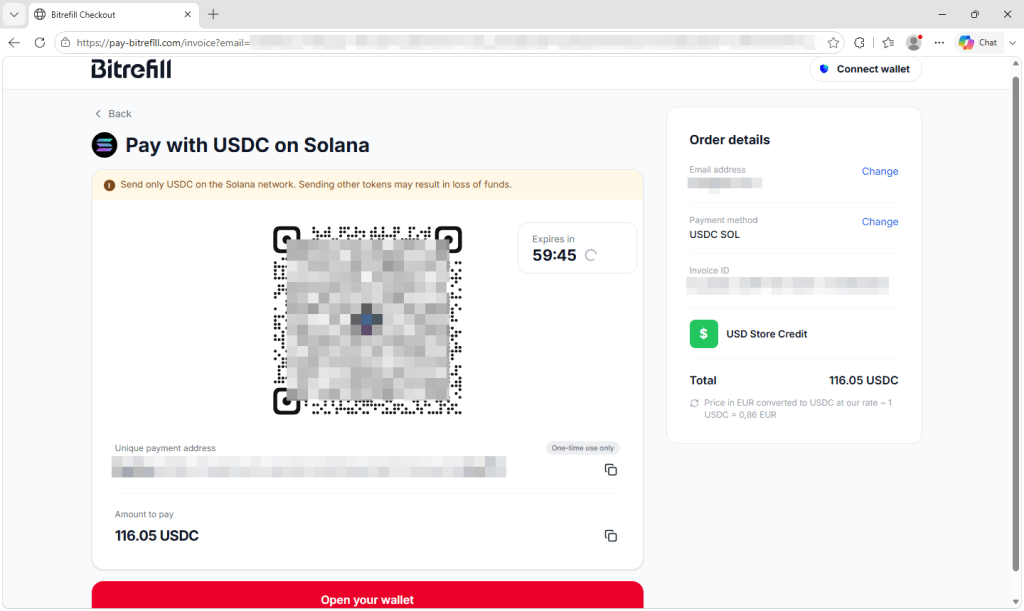
Żaden z tych elementów sam w sobie nie stanowi zagrożenia. Unikalne adresy, liczniki wygaśnięcia i konwersja walut są standardem w przypadku płatności kryptowalutowych, dlatego tekst jest przekonujący. Każda wskazówka dotycząca presji na stronie jest zapożyczona z legalnych systemów płatności.
Jedyną istotną różnicą jest adres, na który trafiają pieniądze, a w momencie, gdy ofiara wyśle kryptowalutę, odzyskanie jej jest niezwykle mało prawdopodobne.
W jaki sposób ludzie trafiają na te strony
Wydaje się, że dystrybucja w tym przypadku nie opiera się na poczcie e-mail. Bitrefill publicznie poinformował, że strony kopiujące jego proces płatności i używające podobnych nazw pojawiają się w wynikach wyszukiwania, a zespół ds. bezpieczeństwa firmy współpracuje ze specjalistami ds. usuwania treści, aby je usunąć.
Konfiguracja witryny to umożliwia. Fałszywa transakcja przekierowuje odwiedzających z powrotem do drugiej domeny z tej samej rodziny, a używany przez nią link zawiera parametr określający nazwę wyszukiwarki, co sugeruje, że operatorzy oznaczają ruch przychodzący według źródła.
Jest tu pewien szczegół, który zasługuje na więcej uwagi niż zazwyczaj. Fałszywa kasa ma zainstalowane komercyjne oprogramowanie analityczne, takie samo, jakiego używa legalny zespół e-commerce do pomiaru liczby odwiedzających porzucających koszyk. Jego obecność sugeruje, że operatorzy chcą mierzyć i zwiększać liczbę odwiedzających, którzy dokonują płatności.
Te kampanie nie są jednorazowymi akcjami, które ktoś organizuje, licząc na szczęśliwy traf. Są prowadzone jak firmy, mierzone i dostrojone jak każdy inny lejek sprzedażowy, a ofiara jest klientem.
Nazwa marki nie jest miejscem docelowym
Domeny w tym klastrze stosują kilka sztuczek, aby ich adresy wyglądały przekonująco. Niektóre zamieniają jedną literę na wizualnie podobny znak, sprawiając, że marka wydaje się poprawna, chyba że przyjrzymy się jej uważnie. Inne dodają wiarygodne słowo, takie jak pay lub gift, podając adresy przypominające oficjalne strony płatności. Niektóre oferują obie te rzeczy.
Wiele z nich korzysta z internacjonalizowanych nazw domen, które mogą zawierać znaki z różnych alfabetów lub akcentowane wersje liter łacińskich. Przeglądarki tłumaczą te domeny na format ASCII, zaczynając od xn--, znany jako Punycode. Na pierwszy rzut oka wyświetlane wersje mogą być niemal nie do odróżnienia od prawdziwej nazwy.
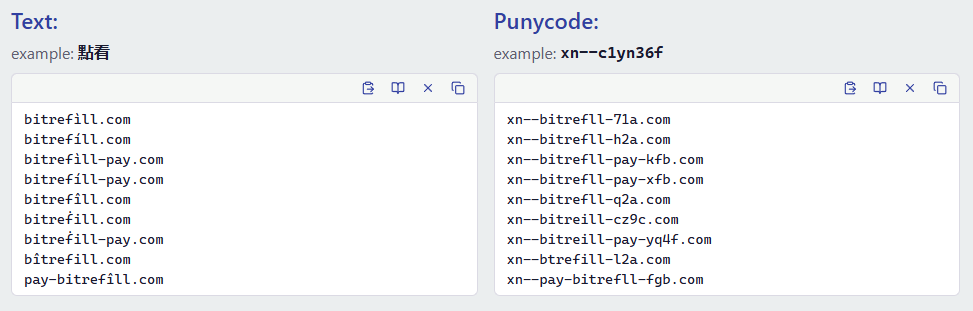
xn--.Rozwiązaniem nie jest po prostu lepsze dostrzeganie drobnych różnic. Domeny te zostały zaprojektowane tak, aby nie dało się ich rozpoznać wizualnie, a ich rozpoznanie na ekranie telefonu może być szczególnie trudne. Rozpoznanie nazwy firmy w adresie internetowym nie mówi, kto jest jej właścicielem.
Pamiętaj, że sama nazwa firmy w adresie URL nie wystarczy. Sprawdź, czy domena, z której korzysta firma, jest dokładnie tą, której używa.
Co robić
- Zacznij od strony internetowej, której już ufasz. Użyj zapisanej zakładki lub wprowadź ją ostrożnie
bitrefill.comJeśli dokonujesz już zakupu na legalnej stronie, pozostań w tej sesji, zamiast otwierać stronę płatności z osobnego wyszukiwania. - Podchodź z podejrzliwością do wyników wyszukiwania dla stron płatności i płatności. Oszuści mogą kupować reklamy w wyszukiwarce lub manipulować swoimi witrynami, aby wyświetlać się w widocznym miejscu. Pierwszy wynik niekoniecznie jest najbezpieczniejszy.
- Przed wysłaniem sprawdź pasek adresu. Płatności kryptowalutowe zazwyczaj nie podlegają zwrotowi ani obciążeniu zwrotnemu. Sprawdź, czy domena główna jest dokładnie taka sama.
bitrefill.comprzed zatwierdzeniem płatności. - Należy zachować ostrożność w przypadku domen zawierających nazwę marki, po której następuje dodatkowe słowo. Legalna subdomena umieściłaby dodatkowe sformułowanie przed główną domeną firmy, jak w
pay.example.comAdres taki jakexample-pay.comjest zupełnie odrębną domeną, którą może zarejestrować każdy. - Nie zatwierdzaj próśb o portfel na stronie, której nie zweryfikowałeś. Samo podłączenie portfela zazwyczaj nie powoduje transferu środków, ale fałszywa strona może poprosić Cię o podpisanie transakcji lub udzielenie uprawnień do tokena, co umożliwi kradzież aktywów.
- Jeśli wysłałeś już środki, działaj szybko, choć ich odzyskanie jest mało prawdopodobne. Zgłoś adres docelowy giełdzie lub dostawcy portfela, z którego korzystałeś, zgłoś incydent do krajowego systemu zgłaszania oszustw i powiadom Bitrefill, aby mógł dodać domenę do swoich działań. Usługi odzyskiwania danych, które obiecują odzyskanie skradzionej kryptowaluty za opłatą z góry, często okazują się oszustwami.
Sprawdź zanim klikniesz
Najprostszą ochroną przed tego typu stroną jest unikanie jej odwiedzania. Malwarebytes Browser Guard to darmowe rozszerzenie przeglądarki, które blokuje znane witryny oszustw i phishingu, a także złośliwe reklamy i wyniki wyszukiwania, które do nich prowadzą.
Masz zrzut ekranu lub adres URL podejrzanego oszustwa? Prześlij go do Scam Guard — wbudowanego w Malwarebytes Premium Security . Windows , Mac , iOS , I Android —i w ciągu kilku sekund otrzymasz werdykt i wskazówki dotyczące bezpieczeństwa.
Wskaźniki naruszenia bezpieczeństwa (IOC)
Domeny:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →