

Oszuści podszywają się pod duże firmy i rekruterów, aby atakować specjalistów ds. marketingu, wykorzystując zaufane serwisy i sztuczki przeglądarkowe, by oszustwo wyglądało na wiarygodne.
W artykule serwisu BleepingComputer poświęconym tej kampanii zidentyfikowano co najmniej 34 domeny podszywające się pod renomowane firmy, w tym Netflix, Coca-Cola, Adidas i FIFA.
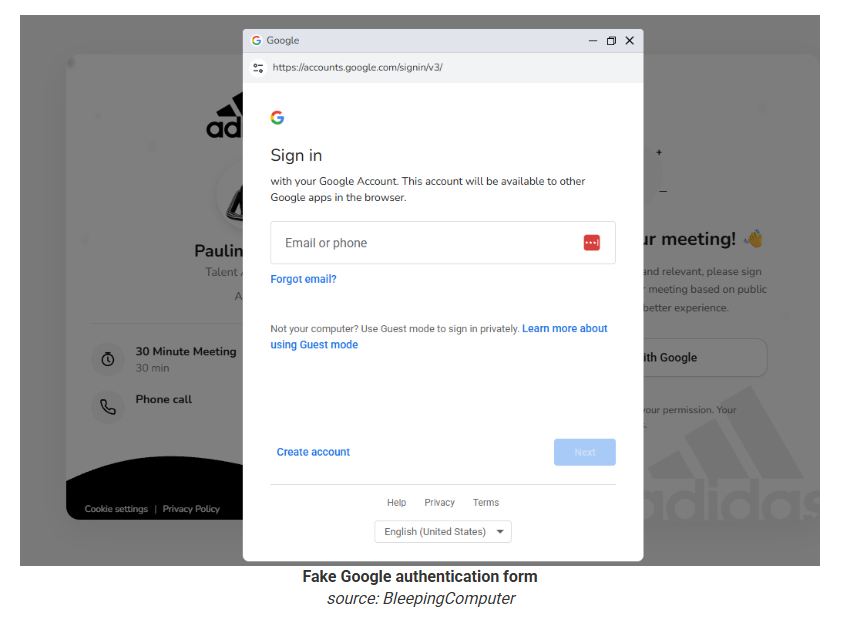
Przynętą jest fałszywa rozmowa kwalifikacyjna lub prośba o ustalenie terminu spotkania wysłana przez „rekrutera” podającego się za przedstawiciela jednej z tych dużych firm. Fałszywa strona internetowa wyświetla następnie ofierze fałszywe okienko logowania do serwisu Google, wbudowane w samą stronę, a nie w prawdziwym oknie przeglądarki.
Aby uniknąć wykrycia, atakujący kierują ofiary przez łańcuch legalnych serwisów, zanim dotrą one do strony phishingowej. Zamiast więc przejść bezpośrednio z punktu A do D, użytkownik przechodzi trasą A → B → C → D. W przypadku phishingu atakujący wykorzystują tę metodę, aby końcowa złośliwa strona wyglądała na mniej podejrzaną, ponieważ ofiara najpierw przechodzi przez serwisy wyglądające na legalne.
„W ramach tej operacji wykorzystuje się w nieuprawniony sposób legalną platformę kadrową PeopleForce działającą w chmurze oraz domenę powiązaną z usługą Salesforce Marketing Cloud, a następnie przekierowuje się odbiorcę na złośliwą stronę docelową”.
Serwis BleepingComputer zauważył, że kampania trwa już co najmniej pięć miesięcy i jest skierowana przede wszystkim do osób zajmujących stanowiska marketingowe. Z naszych własnych badań wynika, że phishing związany z ofertami pracy jest niezwykle powszechny i prawdopodobnie szczególnie skuteczny w sytuacji, gdy rywalizacja o stanowiska dla początkujących pozostaje bardzo ostra, a sztuczna inteligencja nadal kształtuje rynek pracy.
Jak zachować bezpieczeństwo
Takie kampanie pokazują, w jaki sposób oszustwa oparte na sztucznej inteligencji zmieniają oblicze oszustw, kradzieży tożsamości oraz sposobów, w jakie atakujący wykorzystują zaufanie.
Jak napisał Stefan Dasic w poście o podobnej kampanii phishingowej Facebook referencje:
„Najlepszą ochroną nie jest wykrycie fałszerstwa, lecz świadomość, że żaden legalny proces rekrutacji nie będzie wymagał uwierzytelnienia za pośrednictwem nieznanej strony, niezależnie od tego, czy jest ona podszywająca się pod Google, Facebook , ani niczego innego. W razie wątpliwości zamknij kartę, wejdź na stronę firmy i zastosuj staromodną metodę.
Inne przydatne wskazówki to:
- Nie należy klikać linków ani otwierać załączników zawartych w niechcianych ofertach pracy.
- Korzystaj z menedżera haseł. Nie wypełni on automatycznie Twojej nazwy użytkownika i hasła do konta Google na fałszywej stronie internetowej.
- Korzystaj z aktualnegooprogramowania antywirusowegodziałającego w czasie rzeczywistym, wyposażonego w funkcję ochrony sieciowej.
Porada: Malwarebytes Scam Guard pomogłoby zidentyfikować ten atak jako oszustwo.
Coś wydaje się nie tak? Sprawdź to przed kliknięciem.
Malwarebytes Scam Guard pomaga błyskawicznie analizować podejrzane linki, teksty i zrzuty ekranu.
Dostępne w pakiecie Malwarebytes Premium Security dla wszystkich urządzeń oraz w aplikacji Malwarebytes dla iOS i Android .








