Vamos falar sobre o ransomware Ryuk
Ryuk é o nome de uma família de ransomware, descoberta pela primeira vez em agosto de 2018. Antigamente, conhecíamos Ryuk apenas como um personagem fictício de uma popular série de quadrinhos e desenhos animados japoneses, mas agora o conhecemos como uma das famílias de ransomware mais perigosas que já afetaram sistemas em todo o mundo.
O que é o Ryuk ransomware?
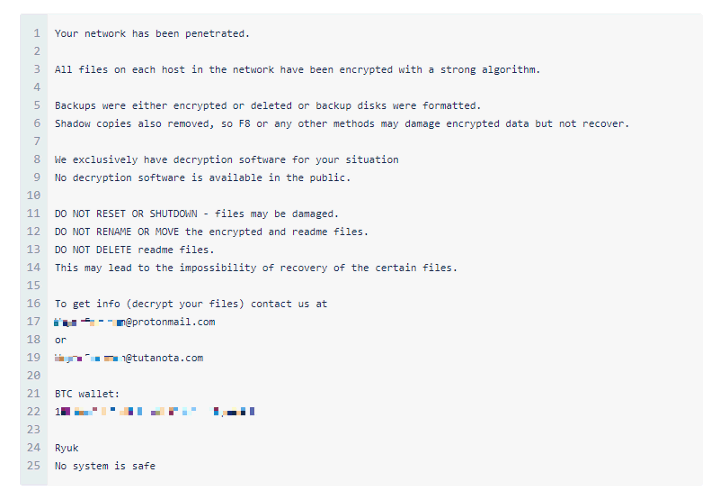
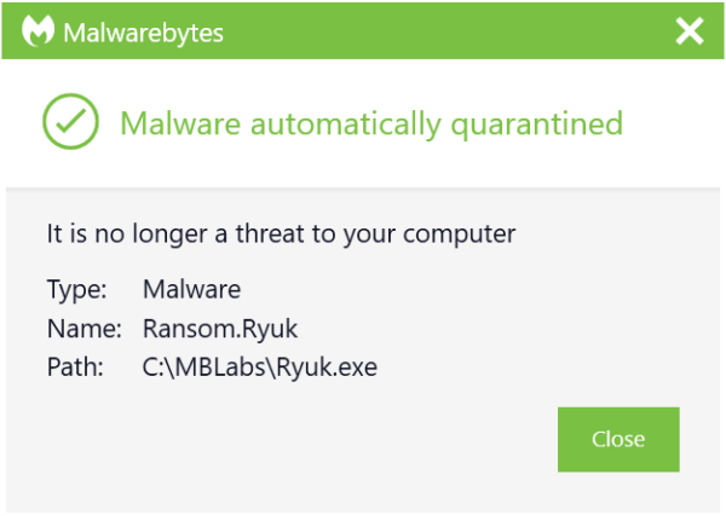
Vamos começar definindo o que é ransomware em geral. Ransomware é uma categoria de malware que bloqueia seus arquivos ou sistemas e os mantém como reféns, exigindo um resgate. Ryuk é um tipo de ransomware usado em ataques direcionados, nos quais os criminosos cibernéticos garantem que arquivos essenciais sejam criptografados para poderem exigir altos valores de resgate. Uma exigência típica de resgate por Ryuk pode chegar a algumas centenas de milhares de dólares. Malwarebytes Detecta-o como Ransom.Ryuk . Para uma análise técnica mais aprofundada desta ameaça, consulte o nosso artigo sobre a ameaça de ransomware Ryuk .
Como Ryuk trabalha?
Ryuk é uma das primeiras famílias de ransomware a incluir a capacidade de identificar e criptografar unidades e recursos de rede, bem como excluir cópias de sombra no endpoint. Isso significa que os atacantes podem então desativá-los. Windows Restauração do sistema para usuários, tornando impossível a recuperação de um ataque sem backups externos ou tecnologia de reversão .
Quem criou Ryuk?
A atribuição de malware é sempre difícil. No entanto, os pesquisadores da Deloitte Argentina, Gabriela Nicolao e Luciano Martins, atribuíram o ransomware Ryuk à CryptoTech, um grupo cibercriminoso pouco conhecido que foi observado divulgando o Hermes 2.1 em um fórum clandestino em agosto de 2017. O Hermes 2.1, de acordo com os pesquisadores, é outro nome para o ransomware Ryuk.
Notícias sobre o ransomware Ryuk
- 2021:
- Cidade de Liège é atingida por ransomware, suspeita Ryuk
- Ryuk ransomware desenvolve capacidade semelhante a um worm
- 2020:
- VideoBytes: Ryuk Ransomware tem como alvo hospitais dos EUA
- O Tampa Bay Times foi atingido por um ataque de ransomware Ryuk
- 2019:
Quem são os alvos de Ryuk?
Os alvos do Ryuk tendem a ser organizações de alto nível, nas quais os atacantes sabem que provavelmente receberão seus altos pedidos de resgate. As vítimas incluem a EMCOR, hospitais UHS e vários jornais. Ao visar essas organizações, estima-se que o Ryuk tenha gerado uma receita de US$ 61 milhões para seus operadores entre fevereiro de 2018 e outubro de 2019.
Como o Ryuk é entregue?
Como em muitos ataques de malware, o método de entrega são os e-mails de spam(malspam). Esses e-mails geralmente são enviados de um endereço falso, para que o nome do remetente não levante suspeitas.
Um ataque típico do Ryuk começa quando um usuário abre um documento do Microsoft Office armado anexado a um e-mail de phishing. A abertura do documento faz com que uma macro maliciosa execute um comando do PowerShell que tenta fazer o download do Trojan bancário Emotet. Esse cavalo de Troia tem a capacidade de baixar malware adicional em uma máquina infectada que recupera e executa o Trickbot, cuja carga útil principal é um spyware. Isso coleta credenciais de administrador, permitindo que os atacantes se desloquem lateralmente para ativos essenciais conectados à rede. A cadeia de ataque termina quando os atacantes executam o Ryuk em cada um desses ativos.
Assim, uma vez que sua rede tenha sido violada, os atacantes decidem se acham que vale a pena o esforço de explorar e se infiltrar mais na rede. Se eles tiverem influência suficiente para exigir uma grande quantia, eles implantarão o ransomware Ryuk.
Como posso me proteger de Ryuk?
A primeira etapa para se proteger contra qualquer ataque de ransomware é investir em proteção antimalware/antivírus, de preferência uma que ofereça proteção em tempo real projetada para impedir ataques avançados de malware, como o ransomware. Você também deve procurar recursos que protejam os programas vulneráveis contra ameaças (uma tecnologia antiexploração ) e que impeçam o ransomware de manter os arquivos como reféns (um componente antiransomware ). Algumas soluções antimalware oferecem tecnologia de reversão, especialmente projetada para combater os efeitos do ransomware.
Em seguida, por mais que lhe custe, você precisa criar backups seguros de seus dados regularmente. Nossa recomendação é usar o armazenamento em nuvem que inclui criptografia de alto nível e autenticação multifator. Outra opção é comprar USBs ou um disco rígido externo onde você possa salvar arquivos novos ou atualizados - apenas certifique-se de desconectar fisicamente os dispositivos do computador após fazer o backup, caso contrário, eles também poderão ser infectados por ransomware.
Em seguida, certifique-se de que seus sistemas e softwares sejam atualizados regularmente. O surto do ransomware WannaCry aproveitou-se de uma vulnerabilidade no software da Microsoft e, embora a empresa tenha lançado um patch para a brecha de segurança em março de 2017, muitas pessoas não instalaram a atualização, o que as deixou expostas ao ataque. Entendemos que é difícil ficar por dentro de uma lista cada vez maior de atualizações de uma lista cada vez maior de softwares e aplicativos que você usa no seu dia a dia. É por isso que recomendamos alterar suas configurações para ativar a atualização automática.
Por fim, mantenha-se informado. Uma das maneiras mais comuns de infectar computadores com ransomware é por meio de engenharia social. Eduque-se (e aos seus funcionários, se você for proprietário de uma empresa) sobre como detectar e-mails de phishing, sites suspeitos e outros golpes. E, acima de tudo, use o bom senso. Se parecer suspeito, provavelmente é.
Como posso remover o Ryuk?
Você pode usar o console Malwarebytes Anti-Malware Nebula para verificar seus endpoints. Escolha a opção "Verificar + Quarentena". Em seguida, você pode verificar a página "Detecções" para ver quais ameaças foram encontradas. Na página "Quarentena", você pode ver quais ameaças foram colocadas em quarentena e restaurá-las, se necessário. Analise atentamente a página "Detecções" para ver se consegue descobrir como o Ryuk foi distribuído. Você não quer deixar nenhuma brecha que os invasores possam usar novamente!
Se você suspeitar que a distribuição do Ryuk foi feita pelo Emotet, será necessário realizar algumas etapas adicionais. Se o seu computador estiver conectado a uma rede, isole-o imediatamente. Após o isolamento, certifique-se de corrigir e limpar o sistema infectado. Mas isso não é tudo. Devido à forma como o Emotet se espalha pela rede, um computador limpo pode ser reinfectado ao ser conectado novamente a uma rede infectada. Limpe cada computador da sua rede individualmente. É um processo trabalhoso, mas as soluções empresariais Malwarebytes podem facilitar, isolando e corrigindo endpoints infectados e oferecendo proteção proativa contra futuras infecções por Emotet.